





CertiK: SushiSwap スマート コントラクトの脆弱性イベント分析
副題
画像出典:
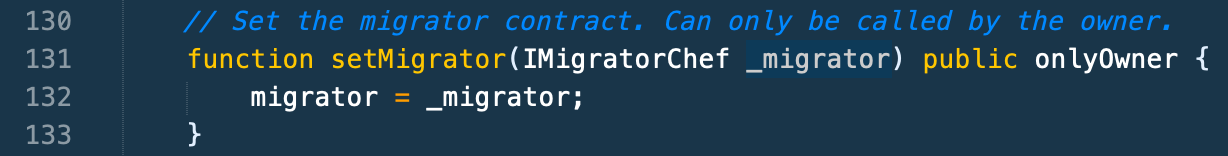
MasterChief.sol:131
画像出典:https://github.com/sushiswap/
画像出典:
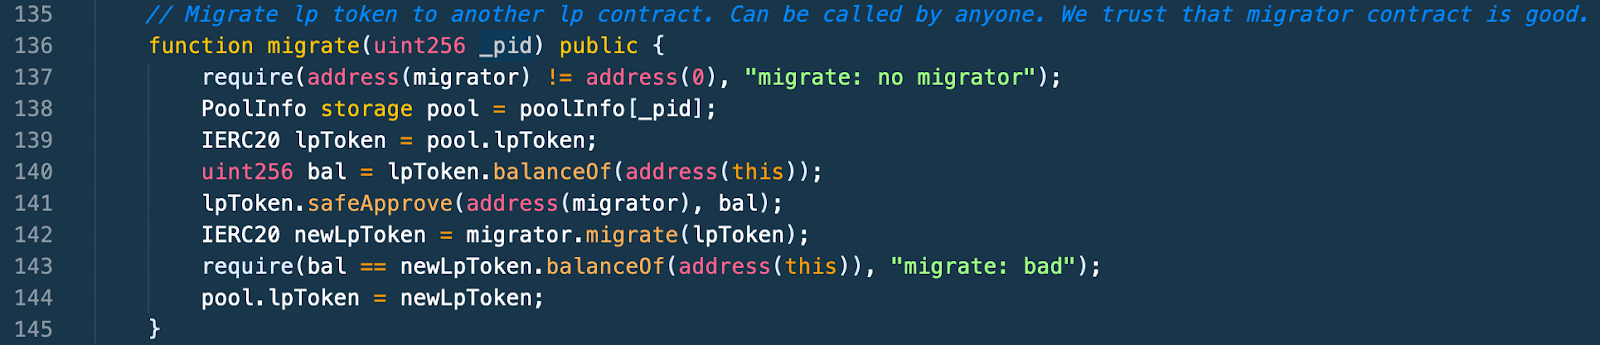
MasterChief.sol:136 。
画像出典:https://github.com/sushiswap/
migrator の値が決定されると (上図の行 142 に示すように)、それに応じて migrator.migrate(lpToken) も決定できます。 mitigratorChef のインターフェースを介して mitigratorChef メソッドが呼び出されるため、呼び出し時に migrator の値に応じて mitigrator メソッド内のロジックコードが変更されます。
つまり、スマート コントラクトの所有者が、悪意のある移行メソッド コードを含むスマート コントラクトに migrator の値を指定すると、所有者は任意の悪意のある操作を実行でき、さらにはアカウント内のすべてのトークンを取り出す可能性があります。
副題
この脆弱性の啓発 (強調追加)
· スマート コントラクトの所有者は無制限の権利を持つべきではなく、コミュニティの監視とガバナンス (ガバナンス) を利用してスマート コントラクトの所有者を制限し、スマート コントラクトの所有者が自らの利点を悪用して悪意のある操作を実行しないようにする必要があります。
· スマート コントラクト コードは、リリースする前に厳格なセキュリティ検証と検査を受ける必要があります。
現在の SushiSwap プロジェクトの作成者は、プロジェクトが時間ロック (Timelock) コントラクト、つまり SushiSwap プロジェクトのスマート コントラクトに移行されたと述べました。
一部の操作には 48 時間の遅延ロックが設定されます。
ここで、CertiK 技術チームは、プロジェクトの抜け穴や損失の発生を避けるために、スマート コントラクトが発表される前に監査作業を行う専門チームを見つけるよう努めることを推奨しています。










