





Posプロトコルにおける斬新な経済学の詳細な説明
原題:「The cryptoeconomics of slashing》
原作者: スリーラム・カナン、スービック・デブ
原文編纂:一夜粥
原文編纂:一夜粥
Proof of Stake (PoS) プロトコル用に設計されたメカニズムの中で、Slashing ほど物議を醸すものはありません。スラッシュは、ターゲットを絞った方法でプロトコルに一貫した方法で動作しない特定のノードに対して金銭的にペナルティを与える方法を提供します。これは、プロトコルに従って動作する他のノードに外部性を課すことなく、バリデーターステークの一部またはすべてを取り除くことによって行われます。スラッシュは、ブロックチェーンにペナルティを適用できる必要があるため、プルーフ オブ ステーク (PoS) プロトコルに特有のものです。この種の強制は、Proof-of-Work (PoW) システムでは明らかに実現不可能であり、不正な動作をしているノードが使用するマイニング ハードウェアを焼き切るのと同様です。懲罰的なインセンティブを適用できるこの機能は、ブロックチェーンのメカニズム設計に新しい設計スペースを開くため、慎重に検討する価値があります。
これは「カルマ」の形で明らかな利点をもたらしますが、スラッシュに対する主な反対意見は、古いソフトウェアの実行などの不注意によるミスによりノードが過剰にスラッシュされる可能性があることです。その結果、多くのプロトコルはスラッシュを回避し、代わりにいわゆるトークン毒性に依存します (つまり、プロトコルが攻撃に成功すると、基礎となるトークンの価値が失われます)。多くの人は、利害関係者がこの毒性をプロトコルのセキュリティを侵害する脅威とみなすだろうと信じています。私たちの評価では、いくつかの典型的なシナリオでは、トークンの毒性は敵対的攻撃を防ぐのに十分ではありません。実際、この場合、敵対者がプロトコルを攻撃して破るのにかかるコスト (賄賂コストと呼ばれる) は本質的にゼロです。
この論文では、PoS プロトコルのメカニズム設計にスラッシュ (スラッシュ) を組み込むことで、敵対者が被る可能性のある賄賂のコストを大幅に増加させる方法を示します。賄賂が存在する場合、スラッシュは、分散型プロトコルだけでなく、トークンの毒性の仮定 (集中型または分散型) を満たさないプロトコルに対しても、高額で測定可能な賄賂コストを保証します。
贈収賄やトークンの毒性の欠如につながる可能性のある状況はいたるところにあります。多くの PoS プロトコルは、緊密なコミュニティを形成することで、これら 2 つのカテゴリのいずれかに該当することを回避していますが、これは小規模な場合にのみ実現可能です。 (1) 強力なリーダーシップを頼りに、法的に規制されている少数の著名なノード オペレーターに検証を委任して、正しい方向に導く、(2) または、ステーキングされたトークンを小規模なグループ内で集中管理することに頼る。これらのソリューションはどれも、成長する大規模で分散型のバリデーター コミュニティにとって完全に満足できるものではありません。 PoS プロトコルの特徴が少数のバリデータのみ (または、極端な場合には 1 つのバリデータのみ) である場合、これらの多数のバリデータが敵対的な動作を行った場合にペナルティを与える方法があれば便利です。
この記事の残りの部分では、次のことを行います。
複雑な賄賂攻撃を分析するモデルを提案する。
スラッシュメカニズムのない PoS プロトコルは贈収賄攻撃に対して脆弱であることを示しています。
スラッシュメカニズムを備えた PoS プロトコルが贈収賄攻撃に対して定量化可能なセキュリティを備えていることを示します。
また、スラッシュのデメリットについても説明し、緩和策を提案します。
1.モデル
没収事件を紹介する前に、まず分析を行うためのモデルが必要です。現在 PoS プロトコルを分析している 2 つの最も人気のあるモデル (ビザンチン モデルとゲーム理論的均衡モデル) は、スラッシュが強力な抑止力として機能する最も有害な現実世界の攻撃の一部を捕捉できません。このセクションでは、これらの既存のモデルについて説明し、その欠点を理解し、3 番目のモデル (これを贈収賄分析モデルと呼びます) を提案します。賄賂分析モデルは多数の攻撃をシミュレートできますが、多くのプロトコルの分析には使用されていません。
既存モデル
このセクションでは、ビザンチンおよびゲーム理論の均衡モデルとその欠点について簡単に説明します。
ビザンチンモデル
たとえば、安全性よりも生存性が優先される最長チェーンの PoS コンセンサス プロトコルを考えてみましょう。最長チェーンコンセンサスのセキュリティに関する初期の研究は、特定の攻撃(つまり、すべてのビザンチンノードが密かに共謀して代替チェーンを構築し、それを公開するプライベート二重支出攻撃)に対するセキュリティを実証することに焦点を当てていました。ただし、ナッシング アット ステーク現象は、同じステークを持つ多くのブロックを提案し、独立したランダム性を使用してより長いプライベート チェーンを構築する可能性を高める機会を提供します。最長チェーンの PoS コンセンサス プロトコルの特定の構造が、𝜷 の特定の値に対するすべての攻撃に耐性があることを示すために、かなり後になるまで広範な研究が行われませんでした。 (詳細については、Everything is a Race and Nakamoto Always Wins"同様に"PoSAT: Proof-of-Work Availability and Unpredictability, Without the Work》)
"同様に"HotStuff: BFT Consensus in the Lens of Blockchain》、《STREAMLET》、《Tendermint》。)
稼働性よりも安全性を優先するビザンチン フォールト トレラント (BFT) コンセンサス プロトコルのクラス全体。また、𝜷の上限に関して、これらのプロトコルがあらゆる攻撃に対して決定論的に安全であることを証明するために、ビザンチン モデルを仮定する必要もあります。 (詳細については、
ビザンチン モデルは便利ですが、経済的インセンティブは考慮されていません。動作の観点から見ると、これらのノードの 𝜷 部分は本質的に完全に敵対的ですが、ノードの (1-𝜷) 部分はプロトコル仕様に完全に準拠しています。対照的に、PoS プロトコルの大部分のノードは、単に完全なプロトコル仕様に準拠するのではなく、経済的利益を動機として、自身の利益に利益をもたらすプロトコルの修正バージョンを実行する可能性があります。顕著な例として、イーサリアム PoS プロトコルの場合を考えてみましょう。現在、ほとんどのノードはデフォルトの PoS プロトコルを実行しませんが、MEV-Boost 修正プロトコルを実行します。これは、MEV オークション マーケットに参加すると追加の報酬が生成されるためです。実行中 正確な標準プロトコルには、この追加のボーナスがありません。
ゲーム理論の均衡モデル
ゲーム理論的均衡モデルは、ナッシュ均衡などの解決概念を使用して、他のすべてのノードも同じ戦略に従うときに、合理的なノードが特定の戦略に従う経済的インセンティブを持っているかどうかを研究することで、ビザンチン モデルの欠点に対処しようとします。より具体的には、誰もが合理的であると仮定して、モデルは 2 つの質問を調査します。
他のすべてのノードがプロトコルで義務付けられたポリシーに従う場合、同じプロトコルで義務付けられたポリシーを強制することが最大の経済的利益になりますか?
他のすべてのノードがプロトコルから逸脱する同じポリシーを強制している場合、そのポリシーに従うことが最も動機付けられますか?
理想的には、両方の質問に対する答えが「はい」になるようにプロトコルを設計する必要があります。
ゲーム理論的均衡モデルの本質的な欠点は、外因性エージェントがノードの動作に影響を与える可能性のあるシナリオを除外することです。たとえば、外部エージェントは賄賂を設定して、合理的なノードが定められたポリシーに従って行動するように動機付けることができます。もう 1 つの制限は、各ノードがイデオロギーや経済的インセンティブに基づいて、どの戦略を採用するかを独自に決定できる独立した機関を持っていると想定していることです。ただし、これには、ノードのグループが共謀してカルテルを形成するシナリオや、規模の経済によって基本的にすべてのステーキング ノードを制御する集中型エンティティの作成が促進されるシナリオは含まれません。
贈収賄費用と贈収賄利益の分離
一部の研究者は、PoS プロトコルのセキュリティを分析するための贈収賄分析モデルを提案しましたが、これをより詳細な分析に使用する人はいませんでした。このモデルは、次の 2 つの質問から始まります。(1) 敵対者がプロトコルに対してセキュリティ攻撃またはライブネス攻撃を成功させるために必要な最小コストはいくらですか? (2) 攻撃者がプロトコル セキュリティまたはライブネス攻撃の実行に成功した場合に得られる最大利益はいくらですか?
そして、問題の相手は次のような人かもしれません。
契約に定められたポリシーから一方的に逸脱するノード。
プロトコルを破るために互いに積極的に協力するノードのグループ、または
賄賂などの外部行為を通じて多くのノードの決定に影響を与えようとする外部の敵。
関連コストの計算には、賄賂に発生したコスト、ビザンチン戦略の実行に対する罰金などが考慮されます。同様に、利益の計算は、プロトコルへの攻撃が成功した場合のプロトコル内報酬、PoS プロトコル上にある DApps から取得したあらゆる価値、流通市場でプロトコル関連のデリバティブを保持していること、入ってくるボラティリティからの利益などを含む包括的なものです。の上。
敵対者が攻撃を開始するための最小コストの下限 (賄賂コスト) と敵対者が抽出できる最大利益の上限 (賄賂利益) を比較すると、攻撃プロトコルが経済的に利益があることがわかります (注: モデルはAugur と Kleros の分析に使用されます)。これにより、簡単な方程式が得られます。
賄賂の利益 – 賄賂コスト = 総利益
合計利益がプラスの場合、敵は攻撃する動機を持ちます。次のセクションでは、スラッシュがどのように賄賂のコストを増加させ、総利益を削減または排除する可能性があるかを検討します。 (賄賂利益の上限の簡単な例は、PoS プロトコルによって保護された資産の総額であることに注意してください。時間の経過とともに資産の移転を制限するサーキット ブレーカーを考慮して、より複雑な境界を設定することもできます。削減および上限の方法の詳細賄賂による利益の調査については、この記事の範囲外です)。
2.斬撃
スラッシュは、特定のプロトコル仕様と明らかに異なる戦略を実装したノードまたはノードのグループに対して、PoS プロトコルが経済的にペナルティを課す方法です。通常、あらゆる形式のスラッシュを実装するには、各ノードが担保として一定量のステークを事前にコミットしておく必要があります。スラッシュに入る前に、まずスラッシュの代替としてトークンの毒性に依存するネイティブ トークンを使用する PoS システムを調べます。
私たちは主に、ライブネス違反ではなく、セキュリティ違反のスラッシュメカニズムの研究に焦点を当てています。この制限を提案する理由は次の 2 つです。(1) セキュリティ違反は完全に一部の BFT ベースの PoS プロトコルに起因しますが、活性違反はどのプロトコルにも起因するものではありません。(2) セキュリティ違反は通常、活性違反よりも深刻です。この結果は次のとおりです。ユーザーが取引を投稿できなくなることではなく、ユーザーの資金が失われることになります。
ペナルティがなければ何か問題があるのでしょうか?
N 個の有理ノード (ビザンチンノードや利他ノードは含まない) で構成される PoS プロトコルを考えてみましょう。計算を簡単にするために、各ノードが同量のステークをデポジットすると仮定します。まず、トークンの毒性が多額の賄賂コストを正当化しない理由を検討します。文書全体の一貫性を保つために、使用される PoS プロトコルは 1/3 の攻撃者しきい値を持つ BFT プロトコルであると仮定します。
トークンの毒性だけでは不十分
一般的な見解は、トークンの毒性がステーキングプロトコルをそのセキュリティに対するあらゆる攻撃から保護するというものです。トークンの毒性は、プロトコルの攻撃が成功した場合、プロトコルへのステークに使用された基礎となるトークンの価値が失われ、それによって参加ノードがプロトコルを攻撃できなくなるという事実を意味します。 1/3 のステーカーがチームを組むシナリオを考えてみましょう。これらのノードは協力してプロトコルのセキュリティを突破できます。しかし問題は、それが無罪で実行できるのかということだ。
ステーキングされたトークンの合計評価額がプロトコルのセキュリティに厳密に依存している場合、プロトコルのセキュリティに対する攻撃によって合計評価額がゼロになる可能性があります。もちろん、実際には、直接ゼロには下がりませんが、より小さな値に下がります。しかし、トークン毒性の考えられる最も強力なケースを示すために、ここではトークン毒性が完全に機能すると仮定します。プロトコルに対する攻撃の賄賂コストは、システムを攻撃する合理的なノードが保持するトークンであり、ノードはこの価値をすべて失うことを厭わない必要があります。
私たちは現在、トークンに有害な PoS システムにおける共謀と贈収賄のインセンティブを、徹底的に分析しています。外部相手が贈収賄条件を次のように設定したとします。
ノードが対戦相手によって示された戦略に従っているが、プロトコルへの攻撃が失敗した場合、ノードは対戦相手から報酬 B 1 を受け取ります。
ノードが対戦相手によって示された戦略に従い、プロトコルへの攻撃が成功した場合、ノードは対戦相手から報酬 B 2 を受け取ります。

「P+ε」攻撃
この影響を要約する 1 つの方法は、不正な動作の影響は社会的なものであるため、トークンの毒性だけでは十分ではないということです。トークンの毒性はトークンの価値を完全に切り下げ、良いノードと悪いノードの両方に均等に影響を与えます。一方で、賄賂を受け取ることの利益は私物化され、実際に賄賂を受け取る合理的なノードに限定されます。賄賂を受け取った者に 1 対 1 の結果が生じることはありません。つまり、このシステムには「カルマ」の有効なバージョンは存在しません。
トークンの毒性は常に機能しますか?
エコシステムでよく使われているもう 1 つの誤解を招く主張は、すべての PoS プロトコルにはトークンの毒性によるある程度の保護があるというものです。しかし実際には、トークンの毒性による外生的インセンティブは、約束された額面として使用されるトークンの評価がプロトコルの安全な運用に依存しない特定のクラスのプロトコルには適用されません。そのような例の 1 つは、EigenLayer のような再ステーキング プロトコルです。このプロトコルでは、イーサリアム プロトコルで使用される ETH が他のプロトコルの経済性を確保するために再利用されます。新しいサイドチェーンの検証を実行するために、EigenLayer で ETH の 10% を再ステークすることを検討してください。たとえEigenLayerのすべてのステーカーが協力してサイドチェーンのセキュリティを攻撃するという不正行為を行ったとしても、ETHの価格が下落する可能性は低いです。したがって、トークンの毒性は再ステーキング サービスに移転することはできません。これは、贈収賄コストがゼロであることを意味します。
ペナルティは役に立たない?
このセクションでは、次の 2 つのシナリオでスラッシュがどのように賄賂のコストを大幅に増加させる可能性があるかを説明します。
贈収賄における分散型プロトコル。
トークン毒性譲渡不可の PoS プロトコル。
贈収賄を防止する

プロトコルはスラッシュを使用して、賄賂攻撃を試みる外部の敵対者に対する汚職のコストを大幅に増加させることができます。これをよりよく説明するために、チェーンのネイティブ トークンへのステークを必要とし、そのセキュリティに対する攻撃が成功するためには合計ステークの少なくとも 1/3 を侵害する必要がある BFT ベースの PoS チェーンの例を考えます (二重の形式で)。署名フォーム)。外部の敵が二重署名を実行するために、ステーク総額の少なくとも 1/3 を賄賂に賄えると仮定します。二重署名の証拠は、敵対者から賄賂を受け取って二重署名を行うノードを切断する正規フォークに送信できます。各ノードが S トークンをステークし、没収されたトークンがすべて破棄されたと仮定すると、次の利得行列が得られます。
スラッシュでは、スラッシュメカニズムがなかった以前の賄賂シナリオとは対照的に、ノードが賄賂の受け取りに同意し、攻撃が失敗した場合、そのステーク S は標準フォーク (マトリックスの左下のセル) でスラッシュされます。一方、たとえ攻撃が成功したとしても、ノードは正規フォークにおけるステーク S (行列の右上のセル) を失うことはありません。攻撃を成功させるために総賭け金の 1/3 を賄賂で賄う必要がある場合、賄賂のコストは少なくとも 𝑁/3 × S でなければならず、これはスラッシュなしの賄賂のコストよりも大幅に高くなります。
有毒で譲渡不可能なトークンのケースからの保護
トークンの評価がプロトコルのセキュリティの影響を受けない一部の PoS プロトコルでは、トークンの毒性は移転できません。これらのシステムの多くでは、PoS プロトコルは別の基礎となるプロトコルの上に置かれます。次に、基本プロトコルは、基本プロトコル上に紛争解決メカニズムを展開することで紛争を解決し、証明可能な方法で PoS プロトコルに関連するノードを没収する権利を基本プロトコル機関に付与し、それによって PoS プロトコルとセキュリティを共有します。
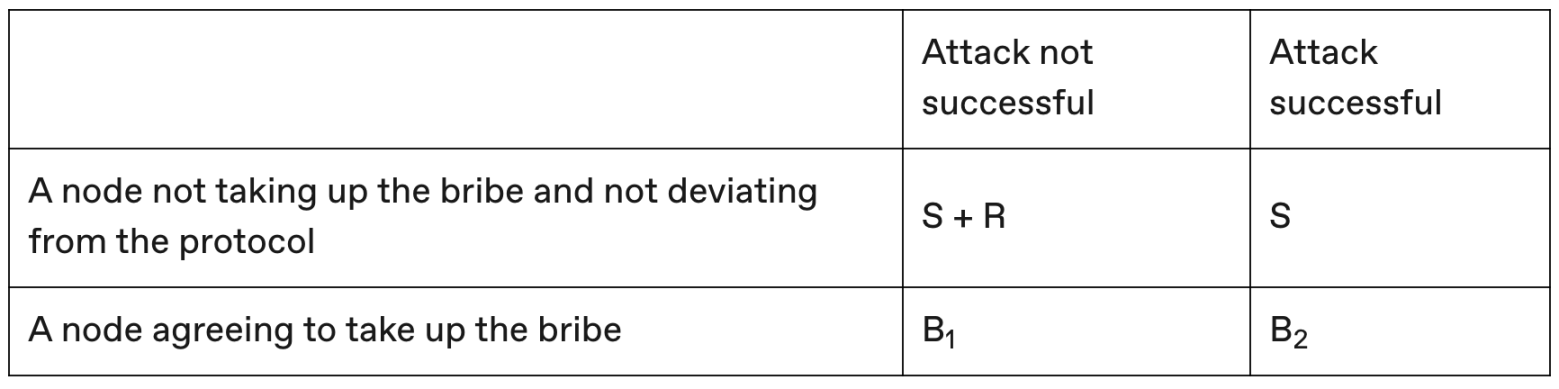
たとえば、PoS プロトコルのビザンチン アクションが、基礎となるプロトコルの敵対的なノードに客観的に起因する場合、PoS プロトコルにおけるそのステークは基礎となるプロトコルで失われます。このような PoS プロトコルの例としては、EigenLayer があります。これは、再ステーク機能を備えており、さまざまな検証タスクが Ethereum 基本プロトコルからセキュリティを獲得できるようにします。 EigenLayer の検証タスクで、ノードが再ステーキングにビザンチン戦略を採用し、そのビザンチン動作が客観的に原因であると証明できる場合、そのノードがイーサリアム上で敵対的であることが証明され、そのステークはどれだけ大きくても没収されます) 。各ノードが S を再ステークし、没収されたトークンがすべて破棄され、参加によって報酬 R が得られると仮定すると、次の報酬行列を構築します。
ビザンチンの動作が客観的に帰属する検証タスクを検討しているため、ノードが誠実に動作しても攻撃が成功した場合でも、イーサリアム上でノードがスラッシュされることはありません(マトリックスの右上のセル)。一方、賄賂の受け取りに同意し、敵対的な行動をとったノードは、イーサリアム上で客観的に切り捨てられます(マトリックスの一番下の行)。攻撃を成功させるために総賭け金の 1/3 を賄賂で賄う必要がある場合、賄賂のコストは少なくとも 𝑁/3 × S となります。
また、PoS プロトコルのすべてのステークが単一ノードの手に集中しているという極端なケースも考慮します。これは、最終的に利害が集中する前兆であるため、重要なシナリオです。大量にステークされたトークンにはトークンの毒性がないという仮定を考慮すると、スラッシュがない場合、中央集権型ノードはペナルティなしでビザンチン方式で動作できます。しかし、スラッシュを使用すると、このビザンチン集中型ノードが基本プロトコルでペナルティを受ける可能性があります。
属性攻撃の斬撃と無属性攻撃の斬撃
属性攻撃を斬るのと無属性攻撃を斬るには重要なニュアンスがあります。ビザンチン フォールト トレラント プロトコルで安全性が失敗した場合を考えてみましょう。通常、それらは二重署名のビザンチン動作から発生し、ブロックチェーンのセキュリティを弱めるように設計されています。どのノードがシステムのセキュリティを攻撃したかを正確に特定できるため、これはアトリビューション攻撃の一例です。一方、ブロックチェーンの活性を損なうためにトランザクションを検閲するビザンチンの動作は、原因不明の攻撃の一例です。前者の場合、スラッシュはブロックチェーンのステートマシンに二重署名の証拠を提供することによってアルゴリズム的に実現されます。
当社では、贈収賄のコストをセキュリティ攻撃を実行するための最小コストと定義しています。ただし、説明責任と呼ばれる PoS プロトコルの特性が必要です。これは、プロトコルがセキュリティを失った場合に、小さなノード グループ (BFT プロトコルの場合は 1/3 ノード) に責任を負わせる方法が必要であることを意味します。結局のところ、どのプロトコルが原因であるかを分析するのは困難です (BFT プロトコル フォレンジックに関する記事を参照してください)紙紙PoSAT)説明責任がありません(動的な可用性と説明責任の間のトレードオフ、およびこれらの基本的なトレードオフに対処するためのいくつかのアプローチについては、こちらを参照してください)紙。)
紙
3. 没収の落とし穴と緩和策
他のテクノロジーと同様に、スラッシュには、慎重に実装しないと、それ自体のリスクが伴います。
1. クライアントの設定が間違っているか、キーを紛失しました。スラッシュの落とし穴の 1 つは、キーの設定ミスや紛失などの意図しないエラーに対して、無実のノードが不当に罰せられる可能性があることです。不注意による間違いによる正直なノードの過剰なスラッシュに関する懸念に対処するために、プロトコルは、少量のステーク動作のみがプラットフォーム上で約束された株式が実行されるときに厳しいペナルティが課される場合に、ペナルティが軽減される特定のスラッシュカーブを採用する可能性があります。閾値比率を超えています。たとえば、イーサリアム 2.0 ではこのアプローチが採用されています。
2. 軽量の代替手段としての斬撃の確かな脅威。 PoS プロトコルがアルゴリズム スラッシュを実装していない場合、代わりにソーシャル スラッシュの脅威に依存することができます。つまり、セキュリティ障害が発生した場合、ノードは不正な動作をしたノードが資金を失うハード フォークを指すことに同意します。これには、アルゴリズムによるスラッシュと比較してかなりのソーシャルな調整が必要ですが、ソーシャル スラッシュの脅威が信頼できる限り、上記のゲーム理論的分析は、アルゴリズムによるスラッシュを使用せずに、代わりにコミットメントのソーシャル スラッシュに依存するプロトコルに引き続き適用されます。
3. ライブネスの失敗に対する社会的な切り込みは脆弱です。ソーシャル スラッシュは、検閲などのライブネス障害など、原因に起因しない攻撃を罰するために必要です。理論的には、原因に起因しない障害に対してソーシャル スラッシュを課すことは可能ですが、新しく参加したノードが、このソーシャル スラッシュが正しい理由 (検閲) で行われているのか、それともノードが不当に告発されたためなのかを検証することは困難です。起因する障害に対してソーシャル スラッシュを使用する場合は、スラッシュ ソフトウェアを実装していなくても、このあいまいさは存在しません。新しく参加したノードは、たとえ手動であっても二重署名をチェックできるため、このスラッシュが正当であることを引き続き検証できます。
4. 没収された資金はどうすればよいですか?
没収された資金に対処するには、破棄と保険の 2 つの方法が考えられます。
1. 破棄: 没収された資金に対処する簡単な方法は、単純に破棄することです。攻撃によってトークンの合計価値が変化していないと仮定すると、各トークンの価値は比例して増加し、以前よりも価値が高くなります。セキュリティ障害によって被害を受けた当事者のみを特定して補償するのではなく、バーンは攻撃していないすべてのトークン所有者に無差別に利益をもたらすことになります。
2. 保険: より複雑な没収資金配分メカニズムは研究されていませんが、没収に対して発行される保険債が含まれます。ブロックチェーン上で取引を行う顧客は、潜在的なセキュリティ攻撃から身を守るために、事前にブロックチェーン内でこれらの保険債券を取得し、デジタル資産を保証することができます。セキュリティを侵害する攻撃が発生した場合、アルゴリズムによるステーカーの削減により資金が生成され、その資金が債券に比例して保険会社に分配されます。
私たちが知る限り、ヴィタリックの 2014 年この記事この記事
没収の利点は、で初めて検討されています。 Cosmos エコシステムは、BFT コンセンサス プロトコルにスラッシュの効率的な実装を初めて組み込みました。これにより、バリデーターがブロックの提案や曖昧なブロックの二重署名に参加しない場合にスラッシュが強制されます。
イーサリアム 2.0 には、PoS プロトコルにスラッシュ メカニズムも含まれており、イーサリアム 2.0 のバリデーターは、曖昧な証明を行ったり、曖昧なブロックを提案したりすると罰せられる可能性があります。不正行為を行うバリデーターを斬ることは、イーサリアム 2.0 が経済的な最終性を達成する方法です。バリデーターは、証明が欠けている場合や、ブロックを提案すべきときにブロックを提案しない場合にも、比較的軽いペナルティを受ける可能性があります。










