





分散型証明者をどのように実現するか? Opside は ZKP 用の 2 段階の送信アルゴリズムを革新的に提案します

最初のレベルのタイトル
分散型証明者が必要な理由
現在、イーサリアムのメインネット上ではすでに複数の ZK ロールアップが実行されています。ただし、ZK-Rollup の分散設計はまだ初期段階にあります。私たちは現在シーケンサーの分散化に重点を置いていますが、ほとんどの人はそれを無視しています。実際、現在の ZK-Rollup プロジェクトのほとんどには分散化証明者がありません。
最初のレベルのタイトル
分散型証明者の課題
分散型プルーバーは上記の問題をうまく解決できますが、いくつかの課題ももたらします。これが、最近発売されたいくつかの zkEVM ソリューションが集中型プルーバー ソリューションを採用する理由の 1 つです。たとえば、Polygon zkEVM のベータ版メインネットは、信頼できるアグリゲーターに依存して ZKP を送信しますが、zkSync 時代も同様です。
技術的な詳細に関しては、ZK-Rollup のスマート コントラクトが ZKP を検証する際に元の証明データが必要となるため、さまざまなオンチェーン攻撃を引き起こす可能性があります。たとえば、証明者が計算された ZKP をチェーン上のコントラクトに送信する場合、L1 トランザクションを送信する必要があります。証明者が送信したトランザクションがトランザクションプールにブロードキャストされると、攻撃者は元の証明データを見ることができ、攻撃者はトランザクションを送信するためのより高いガス料金を設定して、優先的にブロックにパッケージ化してPoWの報酬を得ることができます。 。
最初のレベルのタイトル
副題
Opside証明者の分散化を実現するために、ZKP 2 段階提出アルゴリズムが提案されています。このアルゴリズムは、ZKP のフロントランニング攻撃を防ぐだけでなく、より多くのマイナーが報酬を獲得できるようにすることで、より多くのマイナーがオンラインになることを奨励し、安定した継続的な ZKP コンピューティング能力を提供します。
ステップ 1: ハッシュをコミットする
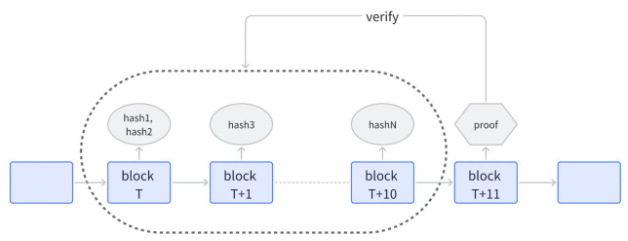
特定のシーケンスに対して、証明者は ZKP を計算した後、まず (証明 / アドレス) のハッシュを計算し、ハッシュとアドレスをチェーン上のスマート コントラクトに送信します。このうち、証明はあるシーケンスのゼロ知識証明であり、アドレスは証明者の住所です
副題
ステップ 2: ZKP を送信する
ブロック T+11 以降では、どの証明者でも ZKP を提出できます。 1 つの ZKP が検証に合格する限り、送信されたすべてのハッシュは ZKP に従って検証できます。検証に合格した証明者はPoW報酬を得ることができ、報酬額はマイナーの約束金額の割合に応じて分配されます。
T+20 番目のブロックの前に検証に合格した ZKP がない場合、ハッシュを送信したすべての証明者がスラッシュされます。この時点で、シーケンスが再度開かれ、新しいハッシュを送信できるようになり、ステップ 1 に戻ります。
プルーバーの誓約と罰
プルーバーの誓約と罰
証明者に対する悪意のある行為を避けるために、証明者は特別なシステム契約に登録され、一定数のトークンを誓約する必要があります。現在の誓約金額がしきい値未満の場合、ハッシュと ZKP を送信することはできません。 ZKPを複数回提出する証明者による悪意のある行為を避けるために、ZKPを提出することで証明者が得た報酬も誓約金額の割合に応じて分配されます。
証明者が以下の行為をした場合、異なる罰則が課せられます。
証明者が間違ったハッシュを提出した
シーケンスの場合、対応する ZKP が検証に合格しない場合、ハッシュを提出したすべての証明者が処罰されます。
没収されたトークンは焼かれます。
最初のレベルのタイトル
いくつかの考慮事項
複数の証明者がハッシュを送信できるのはなぜですか?最初のハッシュの提出者が報酬を受け取ることができる場合、最初の証明者がハッシュを提出した後は、他の証明者は証明を提出するインセンティブがなくなります。悪意のある攻撃者がハッシュの送信後に証明の送信を遅らせた場合、シーケンス全体の検証速度が妨げられます。したがって、ZKP 検証が 1 人の攻撃者によって独占されるのを避けるために、複数の証明者が独立して並行してハッシュを送信できるようにする必要があります。
なぜ時間枠を設定する必要があるのですか?ハッシュを送信した直後に誰でも証明を提出できると仮定すると、証明は依然としてプリエンプトされる可能性があります。なぜなら、攻撃者は自分のアドレスに関連付けられたハッシュをすぐに送信し、その証拠を送信して報酬を得るからです。時間枠が設定されると、ハッシュを提出した証明者はこの時間枠内に証明を提出する動機がなくなるため、証明が攻撃者によって使用される可能性が回避されます。
最初のレベルのタイトル
概要と計画
アプリケーション開発者は、マイナーにコンピューティング能力を提供するよう奨励するために、ロールアップの ZKP 生成に補助金を出します。
ネットワーク全体のZKPコンピューティングパワーの需要と供給の関係に応じて、PoSとPoWの報酬分配率を動的に調整します
ZK ロールアップ タイプ、ロールアップ トランザクション量、ガス使用量などに基づいてワークロードを見積もり、ロールアップ バッチのパーソナライズされた価格設定メカニズムを確立します。
アプリケーション開発者は、マイナーにコンピューティング能力を提供するよう奨励するために、ロールアップの ZKP 生成に補助金を出します。










