





猎手反遭围猎,最能赚钱的MEV Bot被黑了
原文:Odaily 星球日报(@OdailyChina)
著者:Azuma(@azuma_eth)
イーサリアムネットワークで長期間活発に活動していた有名なMEVボットアドレス「Jaredfromsubway.eth」が、土曜日に極めて標的を絞ったオンチェーン攻撃を受け、750万ドル以上の損失を被りました。
Blockaidおよび複数のオンチェーン分析機関による調査の結果、今回の事件は従来のフィッシング攻撃やスマートコントラクトの脆弱性を悪用したものではなく、MEVボットの行動ロジックに特化して設計された「アンチMEVハニーポット攻撃(counter-MEV honeypot attack)」であることが判明しました。
攻撃者は数週間前から計画的に66の偽造トークンコントラクトと偽の流動性プールを展開しました。これらの資産はチェーン上でWETH、USDC、USDTなどの主要な安定資産に巧妙に偽装され、一見現実的なアービトラージ取引経路が構築されました。
このプロセスにおいて、攻撃チェーンは段階的に展開されました。偽の流動性プールが「アービトラージ可能な価格差」シグナルを生成。MEVボットが自動的にアービトラージ機会を認識し取引を実行。ボットは取引中に攻撃者が管理する補助コントラクトへの承認を実行。承認が即座に取り消されず、継続的な権限露出が発生。最終的に、攻撃者は単一の取引で事前に仕込まれたバックドアロジックを呼び出し、該当MEVボットアドレスが保有するETH、USDC、USDTなどの資産を直接移転しました。
オンチェーンデータによると、今回のJaredfromsubway.ethの盗難資産総額は750万ドルを超えています。攻撃者はその後、一部の資産を分割・移転し、ミキシングツールを通じて資金の流れをさらに分散させています。
Jaredfromsubway.ethとは?最も悪名高いMEVボットアドレス
今回の攻撃がこれほど注目を集める理由は、攻撃された側のJaredfromsubway.eth自体が、イーサリアムネットワーク上で最も活発で、最も収益を上げ、最も悪名高いMEVボット(そのうちの一つと言っても過言ではない)だからです。
「MEV攻撃」とは、本質的には「取引順序権」を巡って展開される一種のオンチェーンアービトラージ行為です。イーサリアムネットワークでは、取引はブロックに入る前にmempoolで待機しますが、ブロック構築者やサーチャーは取引の順序を調整したり、取引を挿入したり、ブロック内の取引を並べ替えたりすることで追加の利益を得ることができます。
最も典型的な攻撃タイプは「サンドイッチ攻撃(Sandwich Attack)」です。攻撃者はユーザーの取引の前後に購入操作と売却操作をそれぞれ挿入し、価格スリッページを利用して短期間でアービトラージを完了します。このような行為はDeFiの高流動性取引ペアで非常に一般的であり、MEVエコシステムにおける最も基本的な収益モデルの一つを構成しています。
Jaredfromsubway.ethは、このメカニズムにおける最も代表的な自動実行者の一つです。従来の「単一ポイントアービトラージボット」とは異なり、このMEVボットは高度に工業化されたMEV実行システムのようなものです。mempool内の未確認取引を継続的に監視し、サンドイッチ攻撃が可能な取引経路をリアルタイムで識別し、極めて短い時間枠内で取引構築、ガス競争、順序挿入を完了し、体系的なスリッページ収益を獲得します。
Cointelegraph Researchのデータによると、2024年11月から2025年10月までの期間、イーサリアムネットワークでは毎月約6万から9万件のサンドイッチ攻撃が発生し、その約70%がJaredfromsubway.ethの戦略システムに関連していました。
今年5月、イーサリアム共同創設者のVitalik Buterinが26,544個のDigitalBits(XDB)を交換した際、その取引もJaredfromsubway.ethによる標的型攻撃を受けました。
Jaredfromsubway.ethの歴史的な収益状況に関する公式な統計はありませんが、控えめに見積もっても、このアドレスがアクティブ期間中に累積で獲得したMEV収益は数千万ドルに達すると考えられています。ピーク時には1日あたり数十万ドルの収益を記録し、長期間にわたりイーサリアムのMEVランキングのトップに位置していました。
Cryptoのセキュリティ脅威の激化:頂点捕食者も免れず
「鷹を狩る者がついに目を狙われた」と感慨にふける一方で、Jaredfromsubway.ethが攻撃されたという事実は、暗号資産のリスクに対する警告を再び鳴らしています。
これまでの認識では、Jaredfromsubway.ethのようなMEVボットは、オンチェーンの「捕食者」側に位置していました。彼らは自動化された戦略を通じてユーザー取引のスリッページやアービトラージ余地を継続的に捉え、エコシステム内で優位な立場にあり、暗号資産市場における最も代表的な攻撃者の一種と言えます。
しかし今回は、彼らが設計され、誘導され、最終的に刈り取られる対象となりました。しかも攻撃者は従来の脆弱性悪用の道筋を選ばず、長期的に動作する「行動トラップ」を構築し、MEVボットの自動化システムが自身のルールに完全に従っている状態で、一歩一歩誤った決定へと導かれたのです。
認めざるを得ません。Jaredfromsubway.ethのように、かつて「ルールを利用する」ことに最も長けていた参加者でさえ、今やより多様な攻撃対象にさらされ始めているのです。
さらに注目すべき点として、Jaredfromsubway.ethが盗難にあった後、X上で9.4万人のフォロワーを持つ未知のアカウントが名前をJaredfromsubway.ethに変更し、「全額返還のために100万ドルの報奨金を出す」と虚偽の発表を行いました。
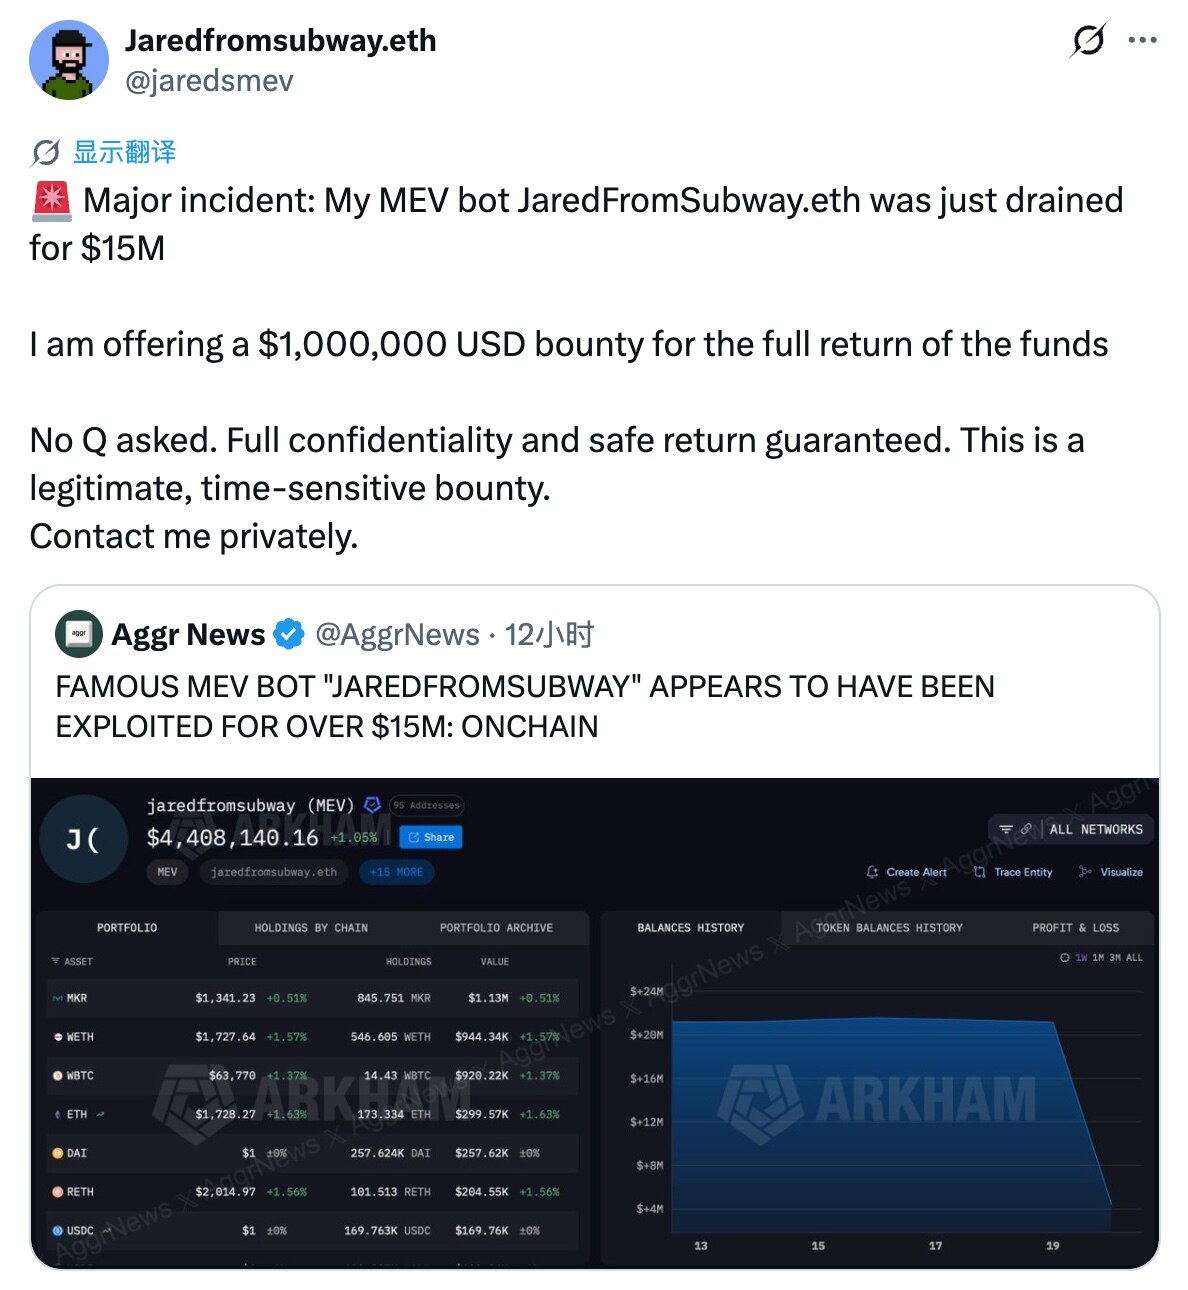
複数の開発者がこれについてリスク警告を発し、このアカウントはJaredfromsubway.ethの公式アカウントではない(このMEVボットチームには公式アカウントは存在しない)と強調し、今後このアカウントを利用した詐欺の可能性があるとして、ユーザーに警戒を促しています。










