





ChatGPT、Claude、Grokが一斉にダウン、なぜみんなCloudflareを疑うのか?

インターネット障害の「スケープゴート」であり、AI時代に見過ごされがちな「ショベル」でもある。
9月3日夜、ChatGPT、Claude、Grokという主要AI3社が、ほぼ同時にダウンした。
小声で愚痴:今や障害にも「新御三家」がいるのか。Geminiはもう圏外なのか。
さらに興味深いことに、障害発生後、多くの人々の第一反応はCloudflare、AWS、Azureのステータスページを確認すること、特にCloudflareだった。
だが、今回はどうやらその責任はCloudflareにはなさそうだ。Cloudflareのステータスページには世界的な大規模障害は表示されておらず、現在のところ3社の障害が同じ原因によるものという証拠もない。
そこで問題はむしろ面白くなってくる。なぜ現代のインターネットで大規模なサービス障害が発生すると、Cloudflareが常に最初に疑われる名前の一つなのか?
特に今回は明らかにCloudflareの責任ではないのに、誰もが真っ先に同社を思い浮かべたという事実自体が、多くを物語っている。
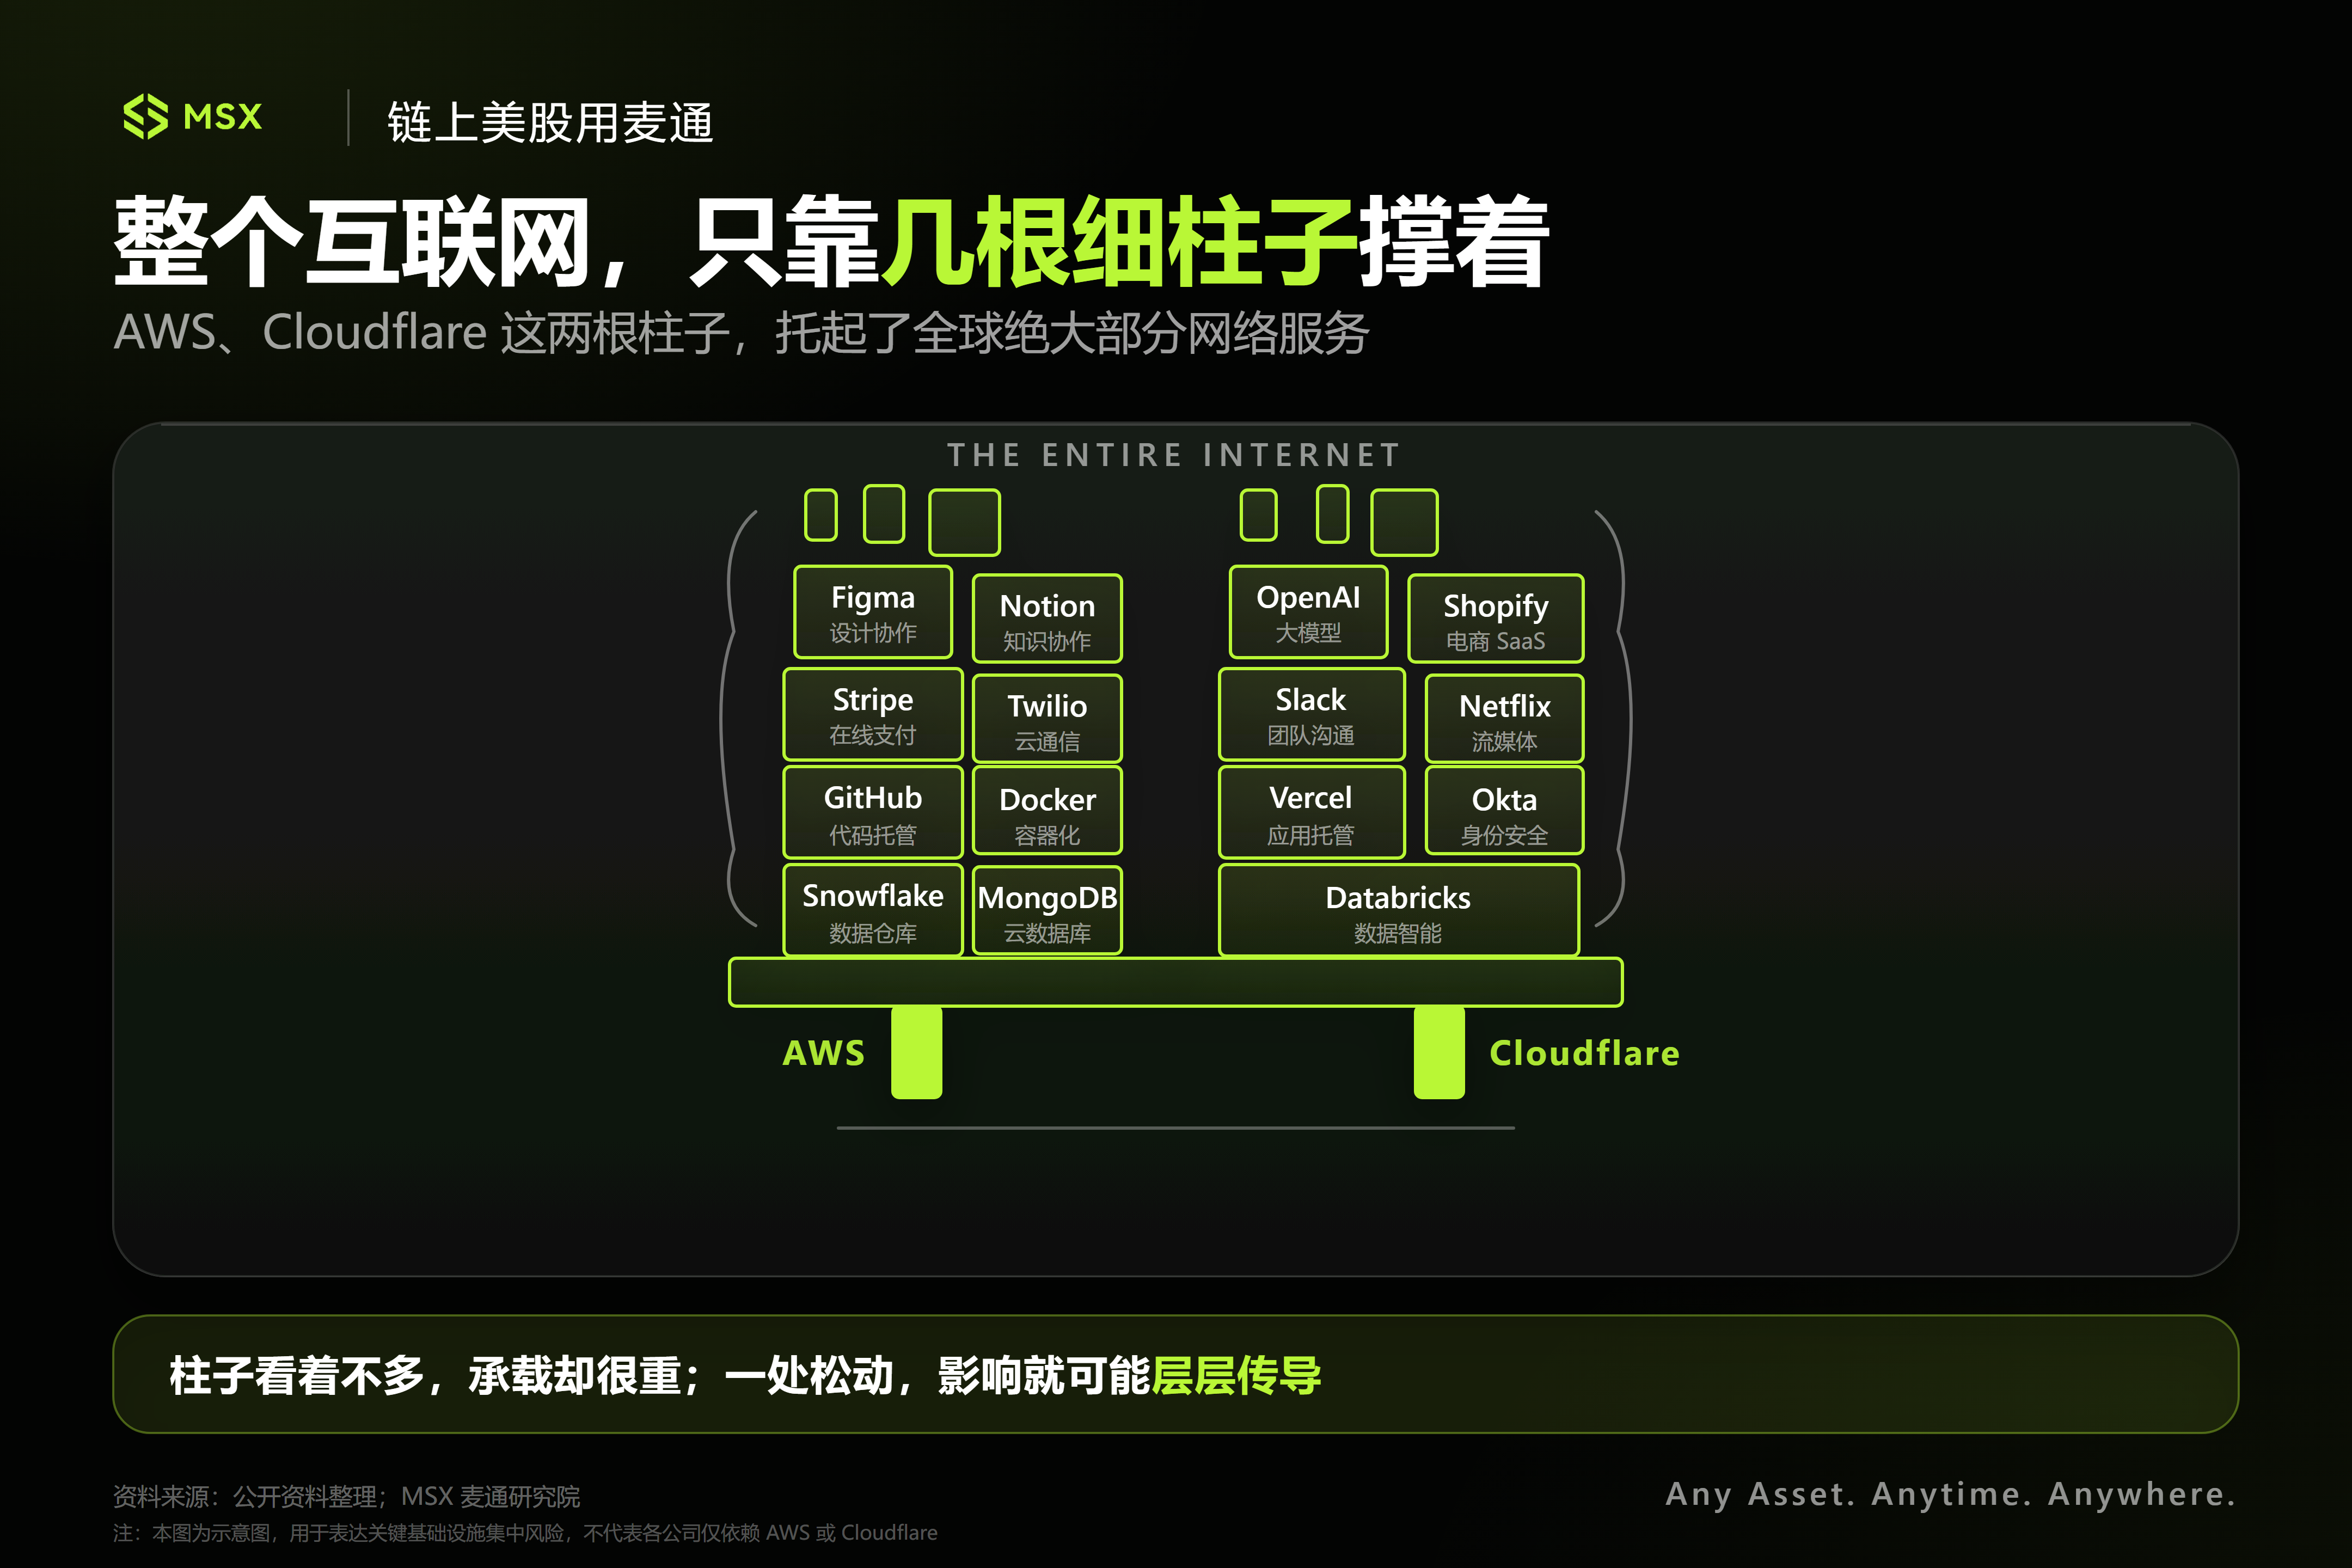
一、なぜ障害時にCloudflareが思い浮かぶのか?
多くの人がCloudflareを最初に知ったのは、CDN、Webサイト高速化、あるいはDDoS対策がきっかけかもしれない。
しかし、今日でも同社を単なるCDN企業と理解しているのは、もはや時代遅れだ。
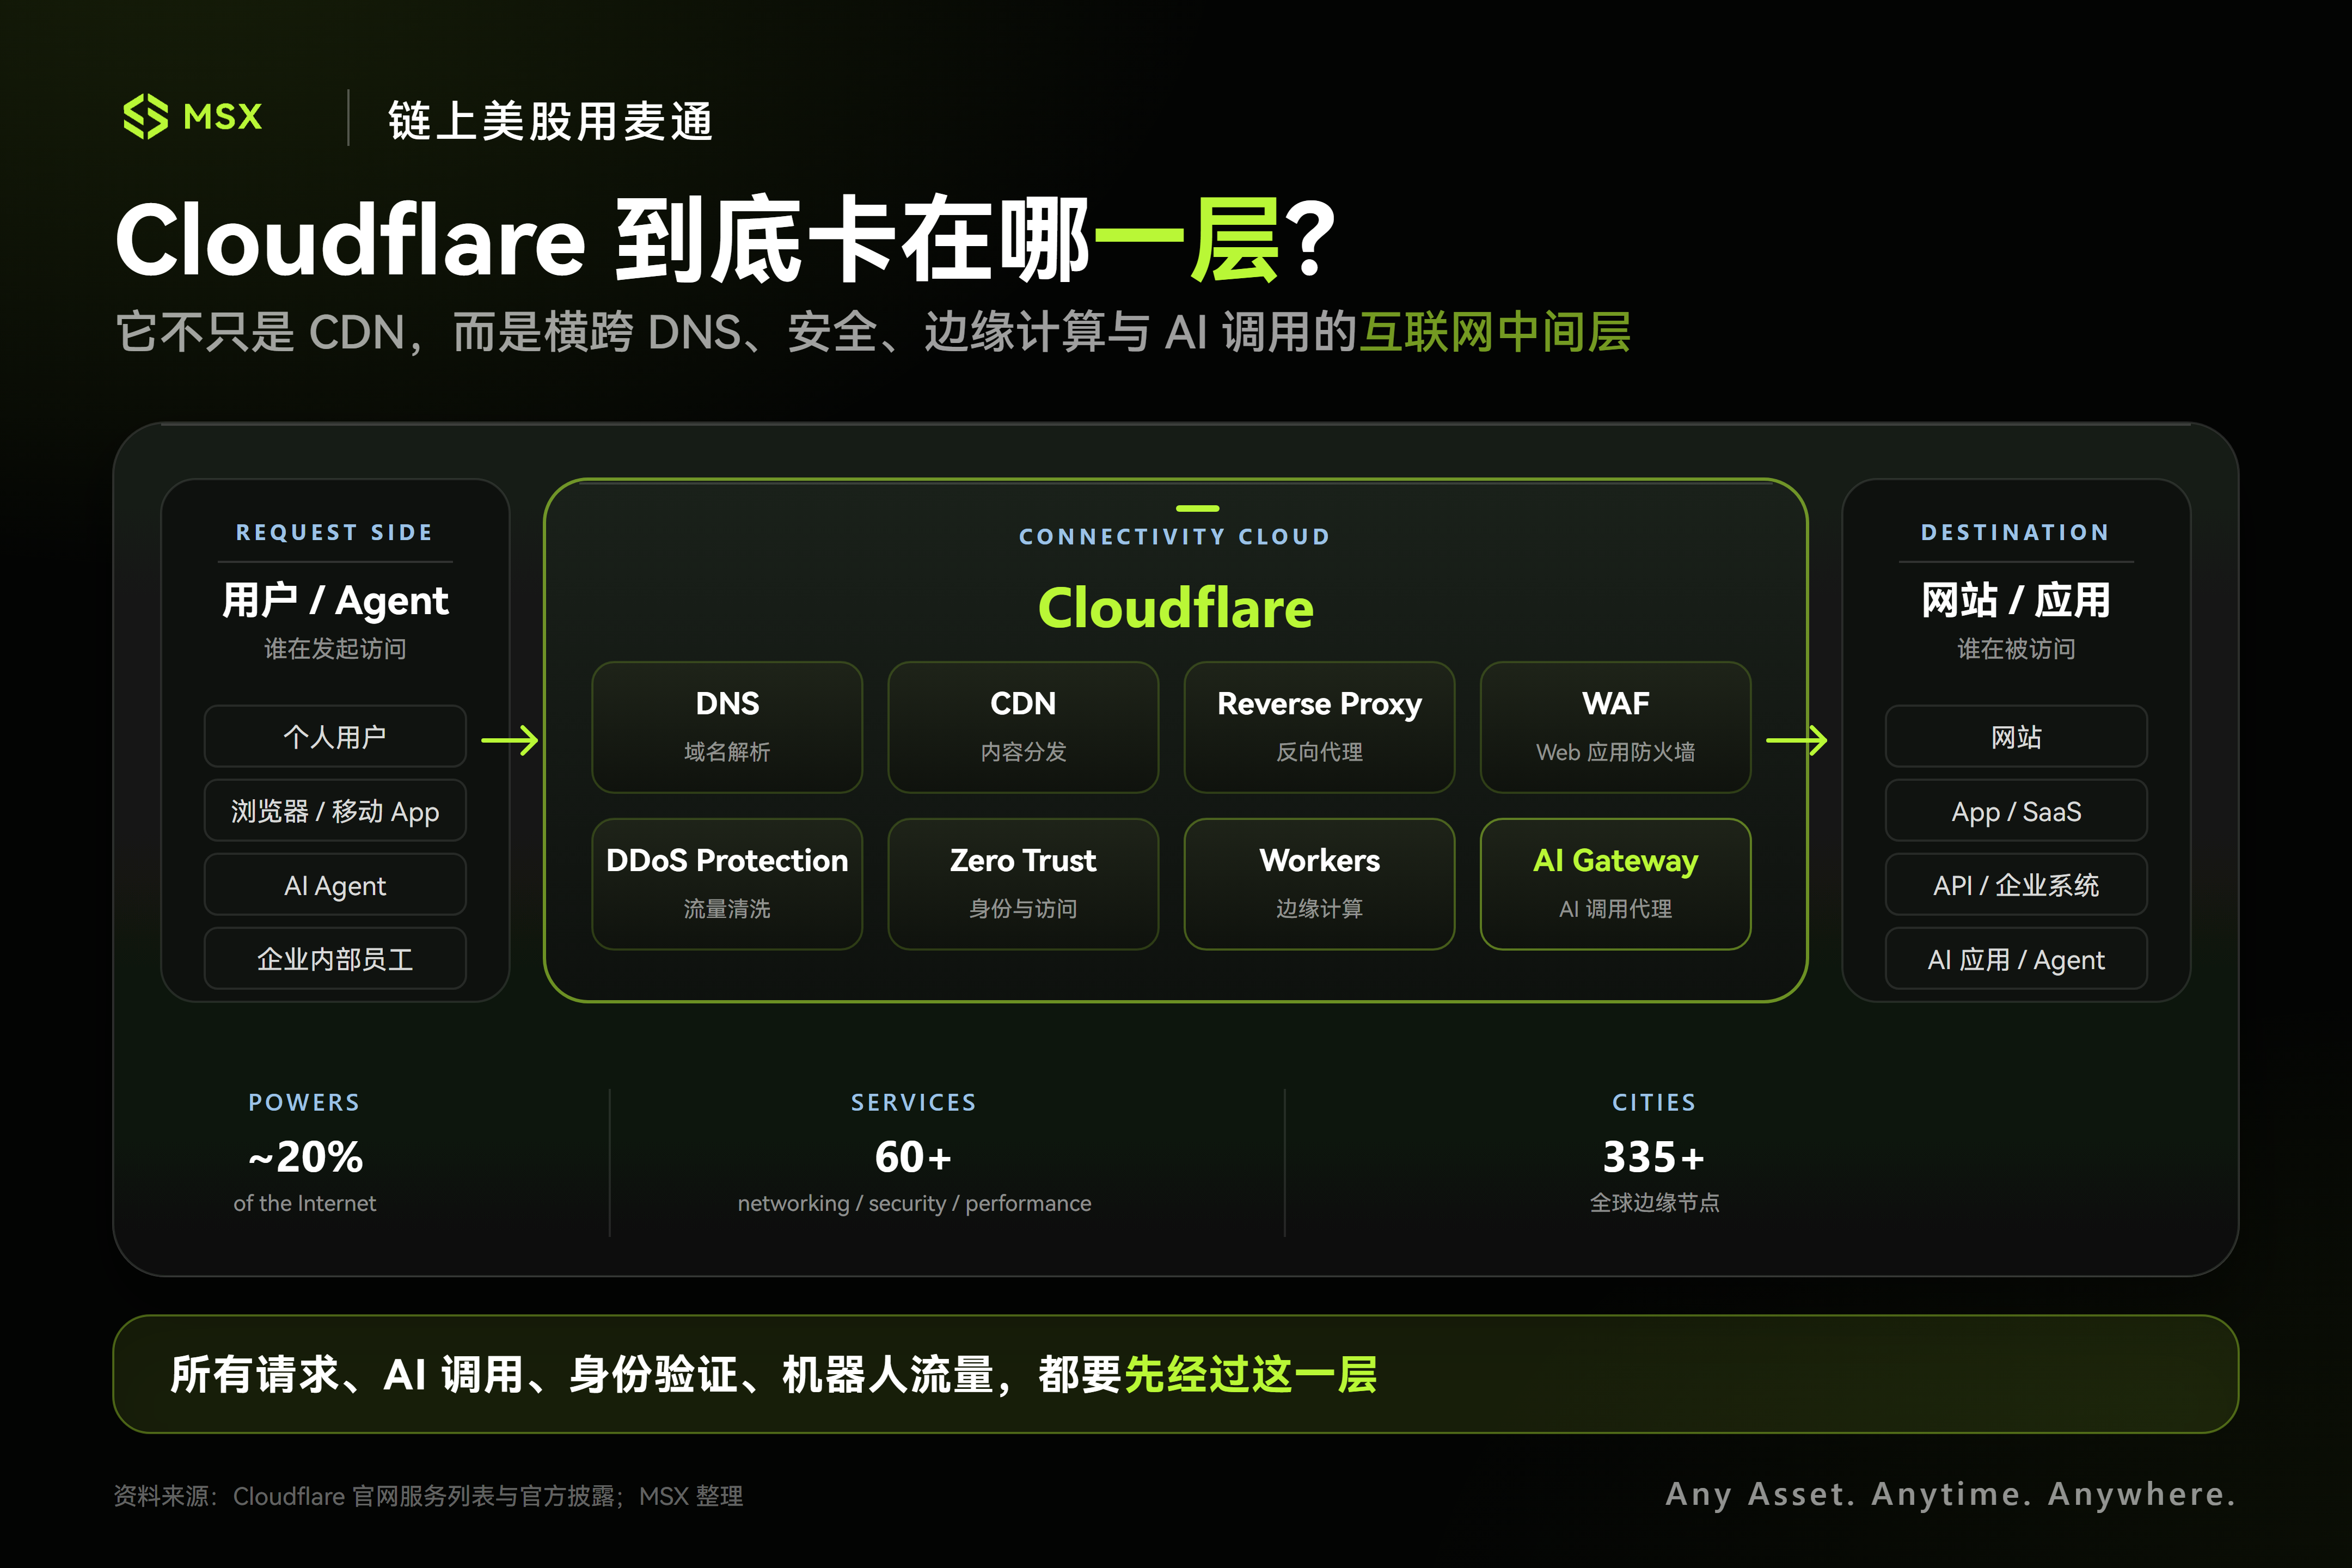
私たちが日常的にWebサイトを開くとき、それは単に「ユーザー → ウェブサイト」のように見える。
現実の世界では、その中間の経路ははるかに複雑で、「ユーザー → ドメイン → DNS → Cloudflare → CDN / WAF / DDoS / 本人確認 / エッジコンピューティング → Webサーバー」に近い。
つまり、Cloudflareは必ずしも最終的にアクセスするWebサイトを所有しているわけではないが、ユーザーとWebサイトの間に立つ可能性があるのだ:
- Webサイトがより速く開くことを望むなら、同社を経由する必要がある;
- DDoS攻撃を受けた場合、誰かが前面に立って防御してくれることを望むなら、同社に頼る必要がある;
- APIリクエスト、ボットトラフィック、企業従業員の内部システムへのアクセスは、同社を経由する;
- 開発者がプログラムを直接エッジノードで実行し始めると、Workersも存在する;
- AI時代に入り、モデルAPI、AI Gateway、Agent、MCPへと、Cloudflareもこの層への展開を開始している;
Cloudflare自身の現在の対外的な位置付けは、apps、agents、workforceにサービスを提供する統一プラットフォームだが、筆者はCloudflareをインターネットの「水道・電気・ガス」と理解する方が、より正確かもしれない。
普段は全くその存在を感じず、Webページは正常に開き、APIは正常に応答し、悪意のあるトラフィックはバックグラウンドでブロックされる。しかし、ひとたび問題が発生すれば、全てのWebサイトが突然同時にダウンする。
インフラ企業にとって、これは非常に贅沢なポジションだ。
注目公式Xで、米国株情報を入手
二、Cloudflareの障害で、インターネットの半分が共倒れ?
もちろん、ポジションが重要であればあるほど、ミスが起きたときの代償も大きい。
Cloudflareの障害の歴史を振り返ると、それは現代の分散型ネットワークにおける障害の教訓録とも言える。
2019年、WAFセキュリティルール内の正規表現に問題が発生し、HTTPトラフィックを処理するCPU使用率が急上昇。最終的にコアプロキシ、CDN、WAFが同時に影響を受け、インターネット全体で大量の502エラーが発生した。
2022年、ネットワーク設定変更中の問題が19のデータセンターに影響を与えた。しかも、それは偶然にも最も忙しいノード群であり、一時的に全リクエスト量の約50%に影響が及んだ。
2025年に入ると、Cloudflare自身の製品が増えるにつれ、障害にも「内部感染」が見られるようになった。
まず6月、Workers KVが依存する基盤ストレージインフラに障害が発生し、その結果WARP、Access、Gateway、Workers AI、Turnstileといった一連のサービスが巻き添えでダウンし、2時間以上続いた。
さらに凄まじかったのは11月のこと。データベース権限の変更により、Bot Managementが使用するある設定ファイルが突然2倍に膨れ上がり、それが多数のマシンに同期され、最終的にコアネットワークトラフィックに問題を引き起こした。
その結果、Cloudflareは当初、超大規模なDDoS攻撃を受けたとさえ考えたが、調査の結果、自社が大きすぎるファイルを生成していたことが判明した......
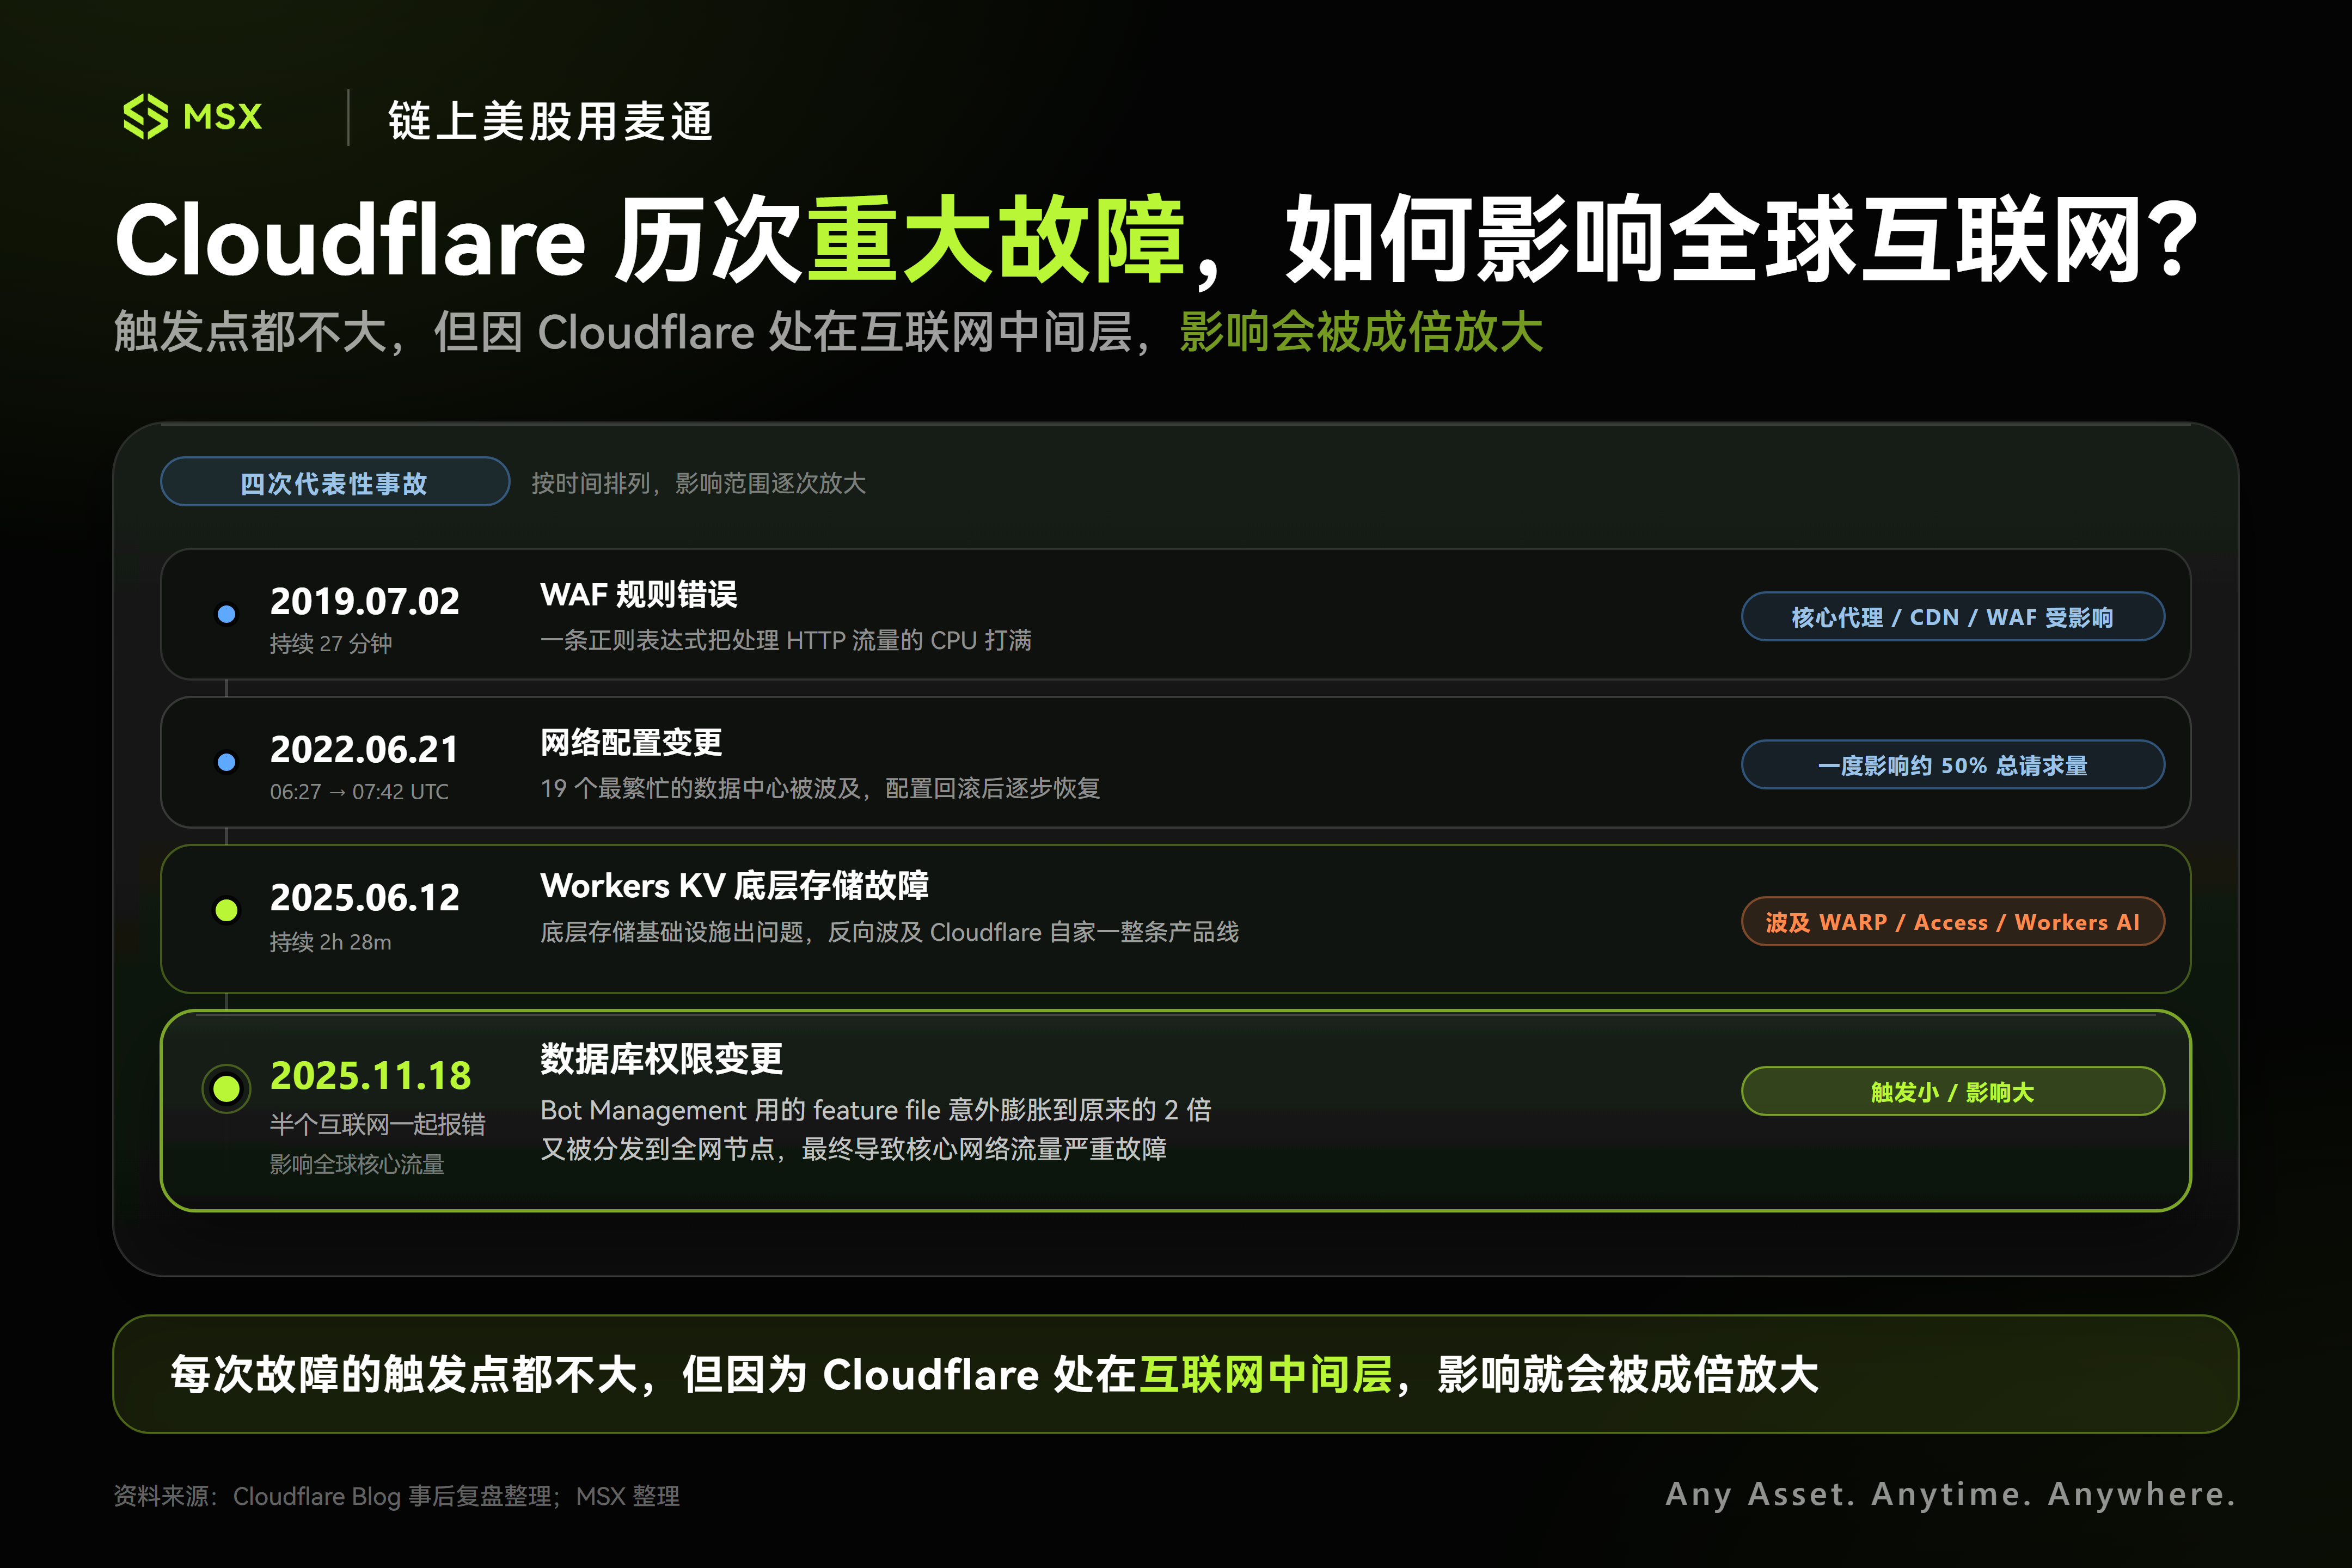
つまり、小さなエラーを実際に拡大させたのは、Cloudflareの立場にある。同社はあまりにも多くのWebサイト、アプリケーション、サービスの必经ルートに組み込まれてしまっているのだ。
参加公式コミュニティで、話題を議論
三、NET:AI時代に最も見過ごされがちな「ショベル」
だが、Cloudflareを「重要なインターネットインフラ企業」と見なすだけでは、一つの側面を見落としていることになる。
過去数年間、そのビジネス経路はますます明確になってきている。CDN、DNS、DDoS対策から、Zero Trust、ネットワークセキュリティ、Workers開発プラットフォームへと拡大を続け、現在はAI Gateway、Workers AI、Agentインフラを取り込み始めている。
そしてAIは、同社の元々重要だったポジションを、さらに価値あるものにしようとしているかもしれない。
理由は複雑ではない——Agentが増えれば増えるほど、ネットワークリクエストが増え、アイデンティティが増え、セキュリティ需要も増える。
これは従来のSaaSのロジックとは少し異なる。かつてのインターネットは主に人間が機械にアクセスするもので、一人がWebページを開き、いくつかのリンクをクリックし、閲覧後に退出する。1日のリクエスト量は結局のところ限られていた。
Agentは全く話が違う。タスクを完了するために、数十のページを連続して検索し、複数のAPIを呼び出し、その背後では数十、数百回の機械的な呼び出しになる可能性がある。
もし将来、インターネットトラフィックのますます多くの部分が、本当にHuman-to-MachineからMachine-to-Machineへと移行するならば、Cloudflareはそれらが動作するプラットフォームであり、それらが通過する必要のあるネットワークでもある。理論上、同社はますます忙しくなる一方だろう。
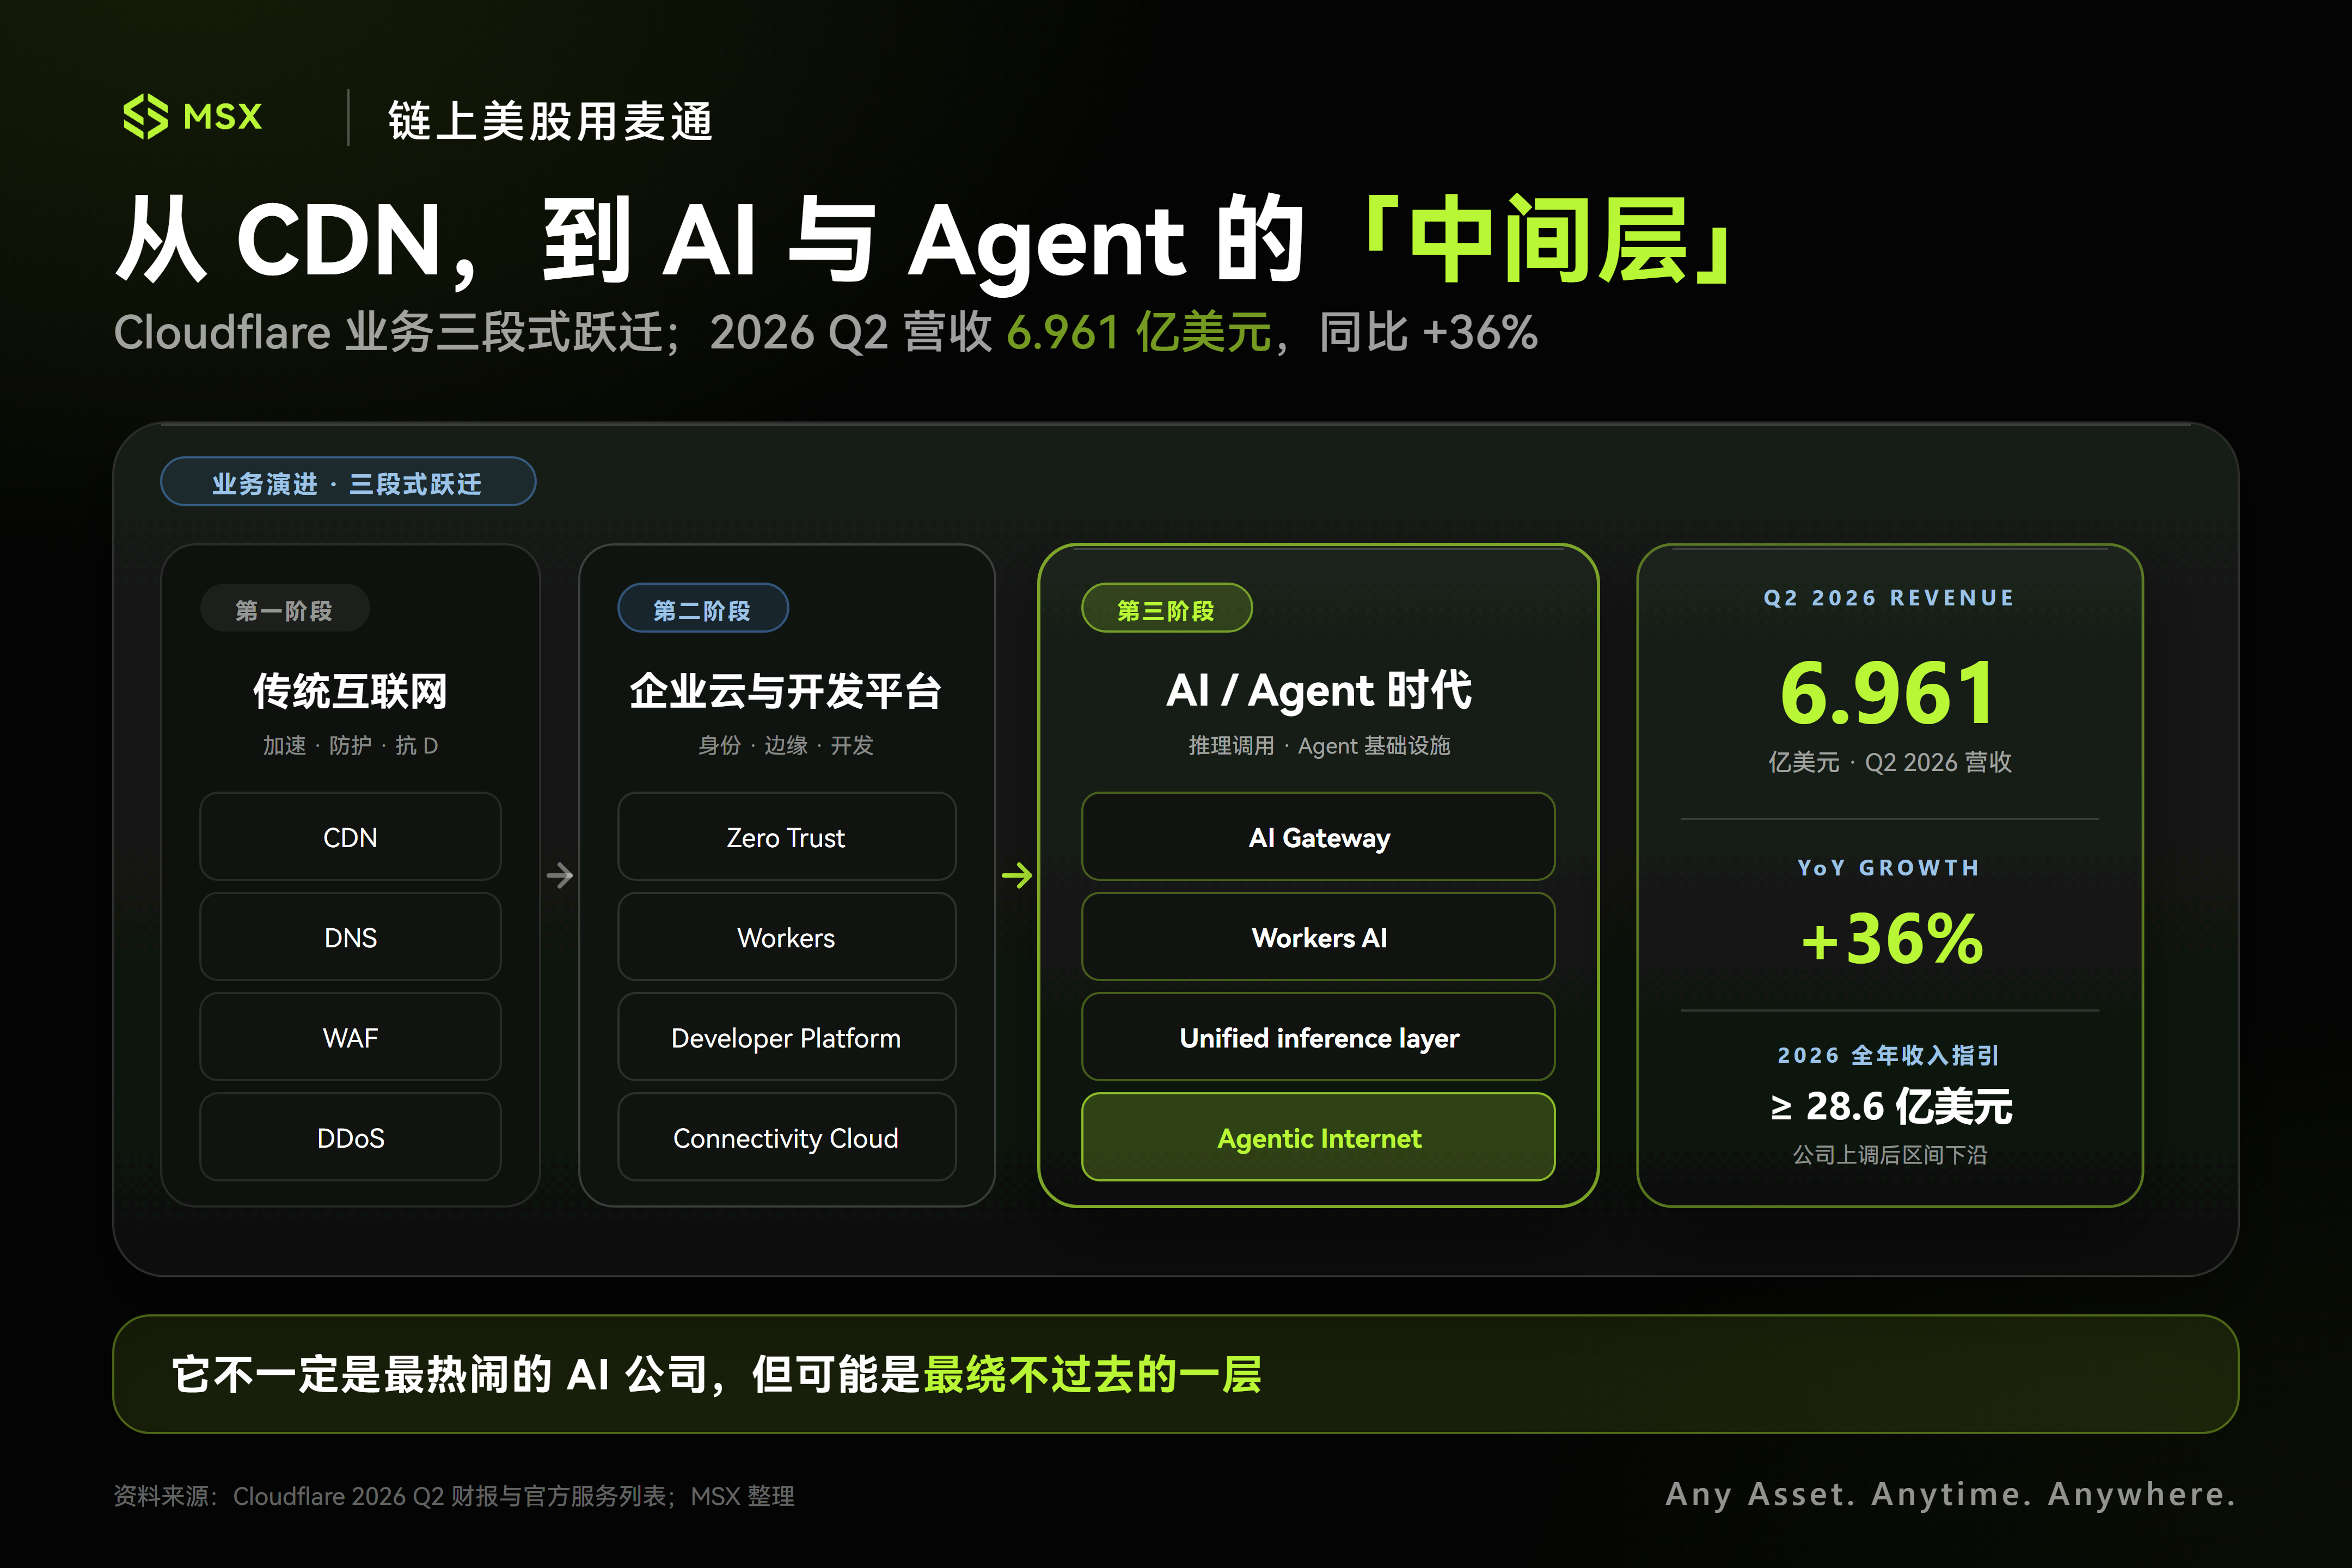
最新の決算もこの傾向を裏付けている。第2四半期の売上高は6億9600万ドルに達し、前年同期比36%増。しかも成長率は、昨年第4四半期と今年第1四半期の約34%からさらに上昇を続けている。
年間売上高がすでに20億ドルを超える企業にとって、この規模で再び加速できるという事実自体が容易なことではない。これが、8月初旬の決算発表後にNETが一時330ドルを超えた理由でもある。
もっとも、ファンダメンタルズは良好だが、市場もそれが良いことを認識している。そのため、8月の高値以降、株価はかなり下落した時期があった。
今後は、Agentがもたらす機械トラフィック、セキュリティ需要、開発プラットフォームの収益が、十分に速く成長し、現在の非常に高い期待を引き続き消化できるかどうかが焦点となる。
最後に
昨夜のChatGPT、Claude、Grokの同時障害は、Cloudflareが原因ではなかった。
だが、この「やらかし」自体が、Cloudflareを理解するのに非常に適している。
私たちが普段目にしているのは常に最上位のレイヤーだ。今日はChatGPT、明日はClaude、数年後にはまた新たなAgentへと取って代わられるかもしれない。
アプリケーションは変わり、エントリーポイントも変わる。
しかし、それらが依然としてネットワークに接続し、データにアクセスし、本人確認を行い、APIを呼び出す必要があり、誰かが攻撃を防ぐ必要がある限り、その下のインフラレイヤーが消えてなくなることはない。
いや、機械が増えれば増えるほど、このレイヤーはますます忙しくなるかもしれない。
Cloudflareが賭けているのは、おそらくこのことだ。










