





LD Capital: ZK 프로그램 올스타 프로젝트 개요
첫 번째 레벨 제목
보조 제목
1.1 영지식 증명의 개념
ZKP(Zero-Knowledge Proof)는 현대 암호화의 중요한 부분입니다.이는 검증자에게 유용한 정보를 제공하지 않고 특정 주장이 정확하다는 것을 검증자에게 확신시키는 증명자의 능력을 말합니다.영지식 증명은 본질적으로 둘 이상의 당사자가 관련된 합의, 즉 둘 이상의 당사자가 작업을 완료하기 위해 수행해야 하는 일련의 단계입니다. 증명자는 검증자에게 증명하고 그가 특정 메시지를 알고 있거나 가지고 있다고 믿게 하지만 증명 프로세스는 검증자에게 증명된 메시지에 대한 어떠한 정보도 누설할 수 없습니다. 평신도의 관점에서:증명하고자 하는 것을 증명할 뿐만 아니라 다음과 같이 검증자에게 정보를 공개합니다."영"。
영지식 증명 자체는 비교적 복잡한 암호화 알고리즘을 포함하지만 모든 사람이 영지식 증명에 대한 이론적 이해를 할 수 있도록 [Looking for Pandas]의 예를 인용합니다.
이 사진에서 한 무리의 사람들이 판다를 찾고 있었는데, Little A는 판다의 위치를 처음 발견했지만 다른 사람들의 게임 경험을 망칠 수 있기 때문에 공개적으로 즉시 지적할 수 없었습니다.
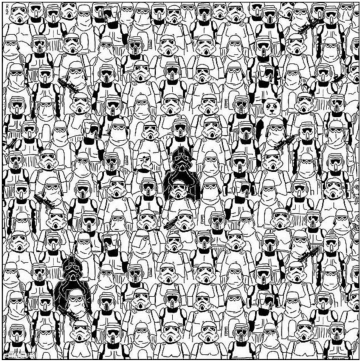
다른 사람에게 답을 알려주지 않고 꼬마 A가 팬더가 어디에 있는지 알고 있다는 것을 증명할 방법이 있습니까?
그래서 Xiao A는 초대형 백서를 발견하고 판다가 있는 그림을 무작위로 덮었습니다. 이어 리틀에이는 흰 종이에 판다만 보이도록 작은 구멍을 냈다.
이렇게 판다의 위치를 핵심 정보로 보호하지만, 꼬마 A는 판다의 위치를 다른 사람에게 알리지 않고도 자신이 판다를 찾았다는 것을 증명할 수 있습니다.
영지식 증명의 검증 방법은 다음을 강조합니다.그리고그리고신뢰할 수 있음. 완전성의 원칙은 증명자가 증명자가 올바른 진술을 받아들이도록 설득할 수 있다는 것을 의미하고, 신뢰성의 원칙은 증명자가 검증자가 잘못된 진술을 받아들이도록 설득할 수 없다는 것을 의미합니다. 그러나 사실 신뢰도는 여전히 확률적이며 증명자가 속일 확률이 극히 낮다고 말할 뿐입니다.
보조 제목
1.2 영지식 증명 이론의 진화
영지식 증명의 개념은 1985년 S.Goldwasser, S.Micali 및 C.Rackoff에 의해 처음 제안되었습니다. 그는 자신의 논문에서 "상호 작용"과 "무작위성"을 소개하고 초기【인터랙티브 증명 시스템】. 대화식 증명은 검증자가 증명자가 가지고 있는 "지식"에 대해 일련의 질문을 지속적으로 해야 합니다. 증명자는 일련의 질문에 답함으로써 증명자가 이러한 것들을 알고 있음을 검증자에게 확신시킵니다."지식". 이것이 생성하는 질문이 많을수록 더 많은 상호 작용이 발생하지만 이러한 접근 방식은 사람들이 증명자와 검증자가 모두 진실하다고 믿게 만들지 않습니다.
이후 10년 동안 많은 전설적인 암호학자들이 영지식 증명 시스템 개발에 중요한 기여를 했습니다. 예를 들어, M. Blum, P. Feldman, S. Micali는 "interaction"과 "hidden randomness"가 필요하지 않다고 지적한 다음 공개 매개변수 CRS(Common Reference String)를 기반으로 한 모델을 제안했습니다.[비대화형 영지식 증명 시스템]. 비대화형 증명은 증명자가 검증자와 상호 작용할 필요가 없으며 공개 매개변수 집합이 시스템에 미리 설정되어 있어야 하며 트랜잭션이 영지식의 공개 매개변수를 기반으로 구성 및 검증됨을 의미합니다. 증거. 이것은 또한 증명자와 검증자 간의 공모 가능성을 피하면서 증명자가 독립적으로 증명을 생성할 수 있음을 의미합니다.
2010년 Jens Groth는 CRS에 몇 가지 비밀 랜덤 값을 숨겨서 논란이 되고 있는 지수 지식 가정(Knowledge of Exponent Assumption)을 제안했고,증명 길이를 일정한 수준으로 단축. 이 과정은 시스템만이 "알고 있는" 비밀을 생성하는 것으로 이해할 수 있으며, 공개 매개변수 생성 방법을 아는 사람이라면 누구나 그 증명을 위조할 수 있으며, 이 과정이 [신뢰할 수 있는 설정 초기화]입니다. 이 체계는 증명의 길이를 크게 줄여주지만 공용 매개 변수를 생성하는 방법을 아는 사람은 누구나 증명을 위조할 수 있기 때문에 약간의 보안 위험도 수반합니다. 그러나 이 체계는 향후 10년 동안 가장 중요한 영지식 증명 기술 분야를 확립합니다.
영지식 증명 이론의 지속적인 발전과 함께 암호학자들은 엔지니어링 방향으로 심도 있는 연구를 수행하기 시작했습니다. 2013년에는 2010년 Jens Groth의 작업을 기반으로 Rosario Gennaro, Craig Gentry 등이 보다 최적화된 개선 계획을 만들어 증명 시간을 크게 단축하고 증명 길이를 더 작은 일정한 수준으로 줄였습니다. 이후 Parno 등은 이를 기반으로 Pinocchio라는 검증 가능한 컴퓨팅 프로토콜을 구현하고 이를 계속해서 최적화하고 개선했습니다.
보조 제목
1.3 영지식 증명 개발 현황
영지식 증명 기술과 Zcash의 결합은 블록체인 분야에서 수행할 수 있는 막대한 역할에 사람들의 관심을 끌고 있으며 영지식 증명 기술이 이론에서 응용으로 이동하는 것도 중요한 관행입니다.
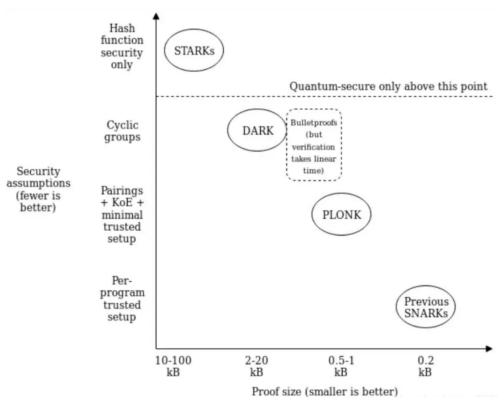
현재 영지식 증명을 위한 여러 체계가 있습니다. 각 체계는 서로 다른 영지식 증명 관행을 나타냅니다. 서로 다른 관행은 주로 보안, 증명 크기, 계산 속도 및 검증 속도 측면에서 서로 다른 효과를 나타냅니다. .
텍스트
1.3.1 zk-SNARK
SNARK(Succinct Non-Interactive Argument of Knowledge)Concise Non-Interactive Demonstration of Knowledge의 약어입니다. 이 체계의 특징은 단순성입니다. 즉, 검증 프로세스는 많은 양의 데이터 전송을 포함하지 않으며 검증 알고리즘은 단순합니다. 즉, 컴퓨팅 처리량에 따라 검증 시간이 기하급수적으로 증가하지 않습니다. 둘째, 비대화형 지식 증명은 증명자에서 검증자에게 전달되는 단일 정보이므로 전체 검증 프로세스를 보다 효율적으로 만듭니다. Groth16은 현재 가장 빠른 검증 속도와 가장 적은 양의 데이터를 가진 zk-SNARK이며 Zcash는 처음으로 널리 구현되었습니다. Groth16은 Pinocchio 프로토콜을 기반으로 한 추가 최적화로 보안 가정을 약간 강화하는 조건에서 증명 크기가 거의 절반으로 줄어듭니다.
하지만 Groth16 플랜의 논란 포인트는【신뢰할 수 있는 설정 초기화】CRS의 숨겨진 임의 값은 일반적으로 다음과 같기 때문입니다.소규모 그룹공식화하다신뢰 문제신뢰 문제. 게다가 이론적으로 증명자가 충분한 컴퓨팅 파워를 가지고 있다면 거짓 증명을 제출할 수 있어 전체 시스템의 보안에 영향을 미칠 수 있습니다. 이것이 양자 컴퓨터가 그러한 알고리즘을 위협하는 것으로 생각되는 이유입니다. 따라서 [신뢰할 수 있는 설정 초기화]는 다른 영지식 증명 기술이 극복하려는 핵심 문제이기도 합니다. PLONK 알고리즘은 신뢰할 수 있는 설정을 개선한 것이기도 하며 두 알고리즘의 차이점에 대해서는 나중에 자세히 설명합니다.
이 문제를 해결하기 위해 Stanford 암호학자 Benedikt Bünz 등은 제안했습니다.Bulletproof(Bulletproof proof) 기술은 기존 zk-SNARK에 비해신뢰할 수 있는 설정을 초기화할 필요는 없지만 계산 및 검증 시간은 STARK보다 길지만 증명 크기는 STARK보다 훨씬 작습니다.텍스트
1.3.2 zk-STARK
STARK(Scalable Transparent Argument of Knowledge)SNARK의 대안으로 만들어진 확장 가능하고 투명한 지식 증명입니다. SNARK에서 Succinct의 "S"와 달리 STARK의 "S"는 Scalable(확장 가능)을 의미하며, 주로 STARK 생성 증명(Proof)의 시간 복잡도가 계산 복잡도와 유사하지만 검증은 증명(Verify Proof) ) 시간 복잡도는 계산 복잡도보다 훨씬 작습니다. 즉 말하자면STARK의 확장성이 증가함에 따라 STARK의 증명 복잡도는 그에 따라 증가하지 않습니다.
하지만 더 중요한 것은 STARK초기 신뢰할 수 있는 설정이 필요하지 않음, 그들은 해시 함수 충돌을 통해 보다 간결한 대칭 암호화에 의존하기 때문입니다. STARK의 [Transparent] 부분이기도 합니다.
SANRK에 비해 STARK의 세 번째 개선점은반 양자 컴퓨팅, 이는 양자 컴퓨팅으로 해독할 수 없음을 의미합니다. 물론 이러한 개선에는 희생도 따릅니다.SNARK에 비해 STARK는 더 복잡하고 증명 크기가 288바이트에서 수백 KB로 증가했으며 소비되는 이더리움 검증 수수료도 더 높습니다.
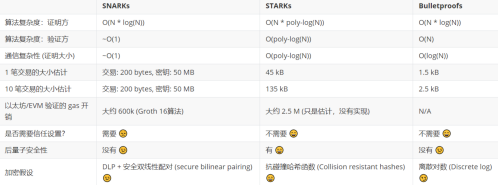
1.3.3 신뢰할 수 있는 설정을 위한 영지식 증명 체계
신뢰할 수 있는 설정을 기반으로 하는 영지식 증명 시스템은 공개 매개 변수를 생성해야 하지만 컴퓨팅 비용 및 증명 크기 측면에서 자체적인 장점이 있음이 입증되었으므로 여전히 많은 개인 정보 보호 지향 블록체인 응용 프로그램에서 선호되는 도구입니다. 신뢰할 수 있는 설정 영지식 증명 시스템의 보안은 주로 공개 매개변수 생성의 보안으로 귀결되는 반면 이러한 매개변수를 신뢰할 수 있는 중앙 집중식 방식으로 생성하는 것은 가능하지만 탈중앙화 목표와 호환되지 않습니다. 지금까지 신뢰할 수 있는 설정에서 사용되는 이동 기술은 다자간 보안 컴퓨팅(MPC)입니다.
MPC 체계는 어떤 당사자도 이러한 매개변수의 기본 수학적 구조에 대한 지식을 생성하거나 얻을 수 없도록 합니다. 설정을 안전하게 유지하기 위해 정직하게 행동하면 되는 소수(또는 한 명)만이 생성 프로세스를 가능한 한 많은 독립 행위자 간에 공유하도록 요구함으로써 이를 수행합니다. 분명히 MPC를 사용할 때 참가자 수가 많을수록 매개 변수의 보안이 높아집니다.
Zk-SNARK는 신뢰할 수 있는 설정을 위한 영지식 증명 방식이지만 그 안에서 다른 알고리즘이 발전했습니다. Groth 16 및 PLONK는 현재 신뢰할 수 있는 설정을 위해 가장 널리 사용되는 영지식 증명 체계입니다.이 둘의 차이점은 다음과 같습니다.
Groth16은 가장 빠른 검증 속도와 가장 적은 양의 데이터를 가진 체계이지만 Groth16의 비밀 계산은 특정 문제와 관련되어 있기 때문에 매번 다른 문제에 따라 MPC 신뢰 설정을 다시 시작해야 합니다. 다자간 참여가 필요한 컴퓨팅 프로토콜은 일반적으로 매우 복잡하여 Groth16의 성능에 큰 영향을 미칩니다.
PLONK는 검증 시간이 5배 더 짧은 Sonic의 개선된 버전입니다. Sonic은 업데이트 가능한 글로벌 CRS 체계입니다. , 소위 업데이트 가능이란 모든 사람이 비밀이 유출되었다고 의심하는 한 신뢰할 수 있는 사전 설정을 언제든지 업데이트할 수 있음을 의미합니다. 이른바 글로벌이란 계산 프로세스가 더 이상 CRS에 구속되지 않고 응용 프로그램이 서로 다른 영지식 증명 회로 계산을 실현하기 위해 하나의 신뢰할 수 있는 사전 설정만 완료하면 됨을 의미합니다. 즉, 신뢰할 수 있는 설정은 업데이트를 제외하고 한 번만 설정하면 되므로 다른 문제에 따라 매번 새 MPC를 보유할 필요가 없습니다. 다음 그림은 Groth16과 PLONK 간의 성능 비교를 보여줍니다.
PLONK 알고리즘은 Protocol Labs의 연구원인 Gabizon과 이더리움 개인정보 거래 프로토콜인 Aztec Protocol의 연구원 2명에 의해 완성되었습니다. PLONK는 Groth16보다 늦게 제안되어 Groth16과 증명 크기 및 검증 속도 측면에서 어느 정도 차이가 있지만 업데이트 가능한 신뢰할 수 있는 설정이라는 특징을 기반으로 PLONK 알고리즘은 영지식 증명 분야에서 한 자리를 차지합니다.
2 영지식증명 기술 적용
영지식 증명 기술의 두 가지 중요한 특징은 블록체인 분야에 적용할 수 있는 주요 요소로, 1) 영지식 증명은 데이터 정보를 유출하지 않고 데이터의 프라이버시를 보호하고 증명할 수 있으며, 2) 영지식 증명은 필요한 경우에만 필요합니다. 소량의 데이터에 대한 증명을 생성하여 대량의 데이터에 대한 증명을 완료하는 것은 데이터의 양을 압축하고 성능을 향상시키는 데 큰 역할을 할 수 있습니다.
따라서 영지식 증명이 작동하는 두 가지 방향은 다음과 같습니다.
2.1 개인 정보 보호
개인 정보 보호는 블록체인에서 항상 매우 중요한 개념이었으며 분산 네트워크에서 트랜잭션과 참가자를 보호하는 기능을 나타냅니다. 블록체인은 항상 익명성을 옹호해 왔지만 대부분의 거래에서 거래 참여자가 실명을 사용할 필요는 없지만 거래 식별자로 공개 키의 해시 값을 반복적으로 사용하여 거래자를 식별할 수 있습니다. 가명성만 있는 거래는 진정한 익명성을 이루지 못합니다. 기본적으로 사용자의 모든 거래는 공개되며 사용자의 주소가 잠기면 자금 출처를 확인하고 위치를 계산할 수 있으며 주소를 기반으로 사용자의 온체인 활동을 분석할 수도 있습니다.
영지식 증명 기술은 어떠한 정보도 공개하지 않는 인증서를 제출함으로써 거래의 유효성을 확인할 수 있으며 거래 정보의 완전한 익명성을 실현할 수 있습니다. 암호화 프라이버시 문제를 강조하는 개발 기간 동안 많은 개발자들이 프라이빗 퍼블릭 체인 탐색에 전념했으며, 영지식 증명의 프라이버시 보호 및 데이터 압축 기능은 퍼블릭 체인의 구성 요소 기술이 되는 중요한 이유입니다. 이 기간 동안 Zcash 및 Monero와 같은 프로젝트가 눈부시게 빛났습니다.
Zcash를 예로 들면 ZCash는 먼저 Pinocchio 프로토콜을 채택하고 2019년에 Groth16 증명 시스템으로 전환했습니다. ZCash 지갑 주소는 숨겨진 주소와 투명 주소의 두 가지 유형으로 나뉩니다. 투명한 주소 간의 거래는 비트코인 거래와 다르지 않습니다: 발신자, 수신자 및 거래 금액이 공개적으로 표시되며 숨겨진 주소 간의 거래도 퍼블릭 블록체인에 표시되지만 거래 주소, 자금 금액 금액 및 비고 필드는 암호화되고 zk-SNARK는 네트워크 합의 규칙에 따라 트랜잭션의 유효성을 증명하며 숨겨진 주소와 투명 주소 간의 트랜잭션도 가능합니다. 거래 프라이버시를 보호하는 동시에 Zcash는 감사 및 감독에도 우호적입니다.숨겨진 주소 거래의 발신인과 수신인 모두 증인, 규정 준수 또는 감사 요구 사항을 충족하기 위해 거래 세부 정보를 제3자에게 공개할 수 있습니다.
2.2 확장
"불가능한 삼각형"은 이더리움과 같은 L1 블록체인이 직면한 영원한 문제이며, 다양한 체인은 항상 탈중앙화, 보안 및 확장성 사이의 균형을 찾고 있습니다. 이더리움은 탈중앙화와 보안에 더 중점을 두기 때문에 확장성의 한계에 직면해야 합니다. Ethereum의 높은 가스 수수료와 긴 거래 확인 시간은 사용자 경험에 큰 영향을 미칩니다. 따라서 핵심 개발 팀과 커뮤니티는 다양한 확장 옵션을 모색해 왔습니다.
블록체인을 확장하는 두 가지 방법이 있습니다. 1) L1 블록체인 자체를 확장하기 위해 블록 크기를 늘리거나 조각화하는 방법이 포함됩니다. 처리 규모가 작거나 네트워크 상태의 일부만 저장하고 여러 샤드가 트랜잭션을 병렬로 처리하면 이론적으로 전체 네트워크의 처리량이 증가합니다. 2) L1 레이어 네트워크의 트랜잭션을 L2 레이어로 전송하면 L2 레이어가 트랜잭션을 수집한 다음 결제를 위해 L1 레이어 네트워크로 보냅니다. 이러한 방식으로 트랜잭션의 각 배치는 각 트랜잭션 대신 가스 수수료를 지불합니다. 따라서 모든 트랜잭션은 가스 비용을 상각하여 각 트랜잭션의 비용을 효과적으로 줄입니다. 이러한 방식으로 L1은 L2에서 실행된 모든 트랜잭션의 정산 계층이 됩니다. L2 레이어 확장 솔루션은 탈중앙화와 보안을 희생하지 않고 L1의 확장성 문제를 해결할 수 있습니다.
물론 L2 계층 확장 솔루션도 상태 채널에서 플라즈마, 롤업으로의 진화를 경험했습니다. 현재 Rollup은 가장 주류이며 가장 유망한 L2입니다. 롤업은 체인에서 복잡한 계산 및 상태 유지 관리를 수행한 다음 컨트랙트 호출을 통해 상태 변경과 관련된 데이터를 호출하고 저렴한 CALLDATA를 사용하여 체인에 데이터를 저장하고 많은 수의 트랜잭션을 하나의 트랜잭션으로 요약하고 마지막으로 TPS를 개선하는 것을 말합니다. [데이터 가용성] 확보를 전제로 합니다.
롤업 방식의 공통점은 체인의 데이터 가용성을 강조하는 것입니다. 즉, 누구나 체인에 저장된 데이터를 기반으로 글로벌 상태를 복원할 수 있으므로 데이터 가용성 문제로 인한 보안 위험이 제거됩니다. 영지식 증명이 역할을 하는 지점은 계산량을 체인에 압축하면서 데이터의 정확성을 보장하는 것입니다.
ZK 롤업 계획은 2018년 하반기에 시작되었습니다. 이 계획의 핵심은 ZK입니다. 모든 상태 변경은 영지식 증명을 제공하고 메인 체인의 계약에 의해 검증되어야 합니다. 검증이 통과된 경우에만 상태가 변경됩니다. 즉, ZK Rollup의 상태 전환은 엄격하게 암호화 증명에 의존합니다. (참고: ZK 롤업 원리에 대한 자세한 설명은 Li Hua의 "One Article to Clarify Layer and Cross-chain Methods"를 추천합니다.)
물론 2019년 하반기에 결성된 Optimistic Rollup과 같은 다른 롤업 솔루션도 있습니다. 각 상태 전환에 대해 엄격하게 검증할 필요가 없으며 각 전환이 정확하다고 낙관적으로 가정한 다음 일정 시간 제한 내에 특정 전환에 도전할 수 있습니다. 커밋하고 상태를 롤백합니다. 즉, Optimistic Rollup의 상태 전환은 경제적 인센티브와 게임에 달려 있습니다.
ZK Rollup의 두드러진 문제는 프로그래밍이 어렵다는 점인데, ZkSync의 가상 머신과 관련 설계는 프로그래밍 가능한 랜드를 만들 수 있습니다. 하지만 선불 서비스를 제공할 수 있는 중개자가 있기 때문에 Optimistic Rollup 솔루션을 더 빠르게 구현할 수 있습니다.
둘 사이의 성능 비교는 아래 그림에 나와 있습니다.
Optimistic Rollup과 비교할 때 ZK Rollup 방식은 기술적으로 매우 복잡하고 많은 계산이 필요하며 거래 지연이 길어지고 계산 비용이 높지만 각 거래 수수료가 낮고 검증이 계산보다 훨씬 낮습니다. 비용 , 이러한 단순성은 확장을 위한 조건을 제공합니다.
아이투비트닷컴(I2beat.com)의 최신 데이터에 따르면 2차 솔루션의 잠긴 자산은 약 67억 달러로, 이 중 옵티미스틱 롤업(Optimistic Rollup) 2차 확장 솔루션은 아비트럼(Arbitrum)과 옵티미즘(Optimism)에서 제안해 시장에 처음 소개됐다. 현재 2계층 솔루션의 절반을 차지합니다. 영지식증명 방식에 의해 잠긴 자산 규모는 약 17억 달러에 불과한데, 그 이유는 기술적 구현이 더 어렵고 생태적 응용 구축이 아직 구현되지 않았기 때문입니다.
3 영지식 증명 방식 스타 프로젝트
초기 영지식증명 프로젝트인 지캐시(Zcash)와 모네로(Monero)는 개인정보 보호에 좋은 역할을 했지만 가치 저장 수단으로만 사용할 수 있고 다른 애플리케이션을 탑재하기 어렵다. 많은 개발자들의 노력으로 그들은 영지식 증명 기술의 더 큰 잠재력을 탐구하기 위해 영지식 증명과 스마트 계약을 결합하려고 노력하고 있습니다. 현재 응용 프로그램은 크게 다음 세 가지 범주로 나눌 수 있습니다.이 섹션에서는 가장 기대되는 일부 영지식 증명 프로젝트를 소개하고 대부분은 아직 토큰을 발행하지 않았습니다.
3.1 Mina
Mina는 2017년에 설립되었으며 이전에는 Coda Protocol로 불렸습니다. 개발팀은 O(1) Labs이며 현재 팀은 세계적 수준의 암호 해독가, 엔지니어, 박사 및 기업가로 구성되어 있습니다.
Mina는 경량 블록체인 구축에 중점을 두고 있으며, Ethereum 및 Bitcoin의 수백 GB 블록 공간과 비교하여 Mina의 블록 크기는 22KB로 유지되어 대부분의 사람들이 참여하고 노드가 될 수 있습니다. 낮은 임계값의 노드 배치는 모든 종류의 사용자에게 쉽게 전파되며, 사용자는 쉽게 노드에 액세스하고 노드를 배치할 수 있으므로 네트워크가 더욱 분산되고 그에 따라 보안이 향상됩니다.
Mina의 일정한 블록 크기 달성 능력의 핵심은 [재귀적 영지식 증명] 즉, 블록이 생성될 때마다 zk-SNARK 기술을 사용하여 블록을 단일 증명으로 압축하고, SNARK 증명은 과거 SNARK 증명을 포함하여 노드가 이 증명만 확인하면 되므로 전체 트랜잭션 내역을 확인할 필요가 없습니다.
그러나 이것은 첫 번째 단계에 불과하며, 각 블록에 대해 SNARK 증명만 생성되면 전체 용량은 여전히 선형으로 증가하기 때문에 각 블록이 이전 블록을 참조해야 한다는 것이 블록체인의 특징입니다. 따라서 Mina는 SNARK에 대한 SNARK(즉, 재귀)를 생성한 다음 계속 반복하고 중첩하며 이러한 SNARK 증명을 재귀 구조로 함께 연결하여 블록을 약 22KB의 일정한 크기로 유지합니다.
또한 Mina는 데이터 프라이버시를 보호할 수 있는 영지식 증명을 중심으로 생태계를 구축했습니다.생태 애플리케이션 Snapps(현재 zkApps로 이름 변경)는 일부 시나리오에 대한 특정 비즈니스 로직을 구현할 수 있으며 브리지를 통해 다른 회사와 통신할 수도 있습니다. 상호 운용성을 향상하고 전체 블록체인 생태계가 상호 이익이 되고 윈윈이 되도록 합니다. 그리고 경량 노드라는 특징으로 현재 이 분야에서 Mina만이 개발하고 있습니다.
자금조달 배경:
2022년 3월 Mina는 FTX Venture와 Three Arrows Capital이 주도하는 미화 9,200만 달러의 전략적 자금 조달을 완료했다고 발표했습니다. 개발자.
이에 앞서 미나는 총 4차례의 펀딩을 진행했으며 펀딩 금액은 약 4815만 달러로 코인베이스벤처스, 폴리체인캐피털, 쓰리애로우캐피탈, 패러다임, 멀티코인 등 유수의 기관들이 참여하고 있다. 장기적인 가치에 더 많은 관심을 기울이고 이러한 기관의 대부분은 자체 IP 트래픽을 보유하고 있어 Mina의 미래 시장의 적극적인 확장에 매우 유리합니다.
3.2 ZkSync
zkSync는 이더리움 확장을 주요 목표로 2019년 12월에 설립된 Matter Labs 팀이 구축한 프로젝트입니다. zkSync 1.0은 이더리움의 ZK 롤업(영지식증명) L2 확장 솔루션으로 주로 결제에 중점을 두고 있으며 2020년 6월 이더리움 메인넷에서 출시될 예정입니다. 처음에 zkSync가 채택한 SNARK 알고리즘은 Groth 16입니다. Groth 16을 사용하려면 신뢰할 수 있는 설정(예: zkSync 생성 시작)이 필요할 뿐만 아니라 zkSync에서 새 애플리케이션 업그레이드가 있을 때마다 신뢰할 수 있는 설정이 필요합니다. 이것은 또한 zkSync 1.0이 EVM 호환 환경을 만드는 데 장애가 되므로 zkSync 1.0은 결제와 같은 특정 애플리케이션으로만 제한됩니다.
zkSync 2.0은 EVM 코드를 재컴파일하고 영지식 증명을 사용하여 롤업 트랜잭션을 확인하므로 개발자가 이더리움의 기본 프로그래밍을 사용할 수 있도록 하기 때문에 zkEVM이라고도 하는 이더리움에 구축된 EVM 호환 L2 솔루션입니다. 낮은 가스, 고도로 확장 가능한 L2 환경.
2021년 5월 zkSync는 zkEVM의 Apha 버전을 출시했고 메인넷은 2021년 8월에 런칭할 것으로 예상했지만 기술적인 문제로 인해 지연되었습니다. 2022년 2월 zkSync 2.0 퍼블릭 테스트넷이 출시됩니다. 이더리움 테스트넷에서 최초의 EVM 호환 ZK 롤업인 zkEVM이 출시되었습니다.
자금조달 배경:
2021년 3월 Matter Labs는 Union Square Ventures가 이끄는 600만 달러 규모의 시리즈 A 라운드를 완료했습니다.다른 유명한 투자자로는 Placeholder와 Dragonfly가 있습니다. 이번 자금 조달에서 더욱 놀라운 점은 암호화폐 분야에서 가장 잘 알려진 회사 및 창립자를 포함하여 많은 생태학적 파트너의 도입입니다.
2021년 11월 Matter Labs는 A16Z가 이끄는 또 다른 5천만 달러 규모의 시리즈 B 파이낸싱을 완료했습니다. 다른 전략적 투자자에는 많은 중앙 집중식 거래소(Blockchain.com, Crypto.com, ByBit, OKEx)도 포함됩니다. 파이낸싱이 발표된 직후, 이 거래소들은 거래소와 L2 간의 입금/출금을 지원하기 위해 zkSync와 협력했다고 발표했습니다.
3.3 StarkWare
StarkWare 팀은 2018년 5월에 설립되었으며, 그 팀은 세계적인 수준의 암호 해독가와 과학자들로 구성되어 있으며 핵심 멤버는 2018년 학술 논문에서 제안된 Zcash의 전 수석 과학자입니다. 이 논문의 저자는 계속해서 StarkWare를 만들었습니다.
zkSync와 마찬가지로 StarkWare는 영지식 증명 확장 솔루션 플레이어이지만 StarkWare는 STARK를 기반으로 합니다. STARK의 문제는 SNARK만큼 기술이 성숙하지 않고 튜링 완전성을 달성하면 EVM과 호환되기 어렵다는 점이다. StarkWare는 STARK로 구동되는 자율 프로그램을 실행하기 위해 특정 프로그래밍 언어인 Cairo를 만들었습니다. 그리고 StarkWare 팀은 현재 Nethermind 팀과 협력하여 EVM과 호환되도록 Solidity 스마트 계약을 Cairo로 원활하게 변환하는 트랜스파일러인 Warp를 만들고 있습니다.
StarkWare는 StarEx를 시작하고 Cairo 및 STARK에서 제공하는 애플리케이션별 ZK 롤업을 생성할 수 있습니다. dydx, Immutable, Deversifi는 StarkEx에서 지원하는 3가지 주요 응용 프로그램입니다. 지금까지 StarkEx는 이러한 애플리케이션을 통해 2,500억 달러 이상의 가치가 있는 5백만 건 이상의 거래를 처리했습니다.
2021년 11월 29일 스타크넷 메인넷 알파 버전을 출시했습니다. StarkNet은 ZK Rollup 레이어 2 응용 네트워크이며 자체 생태계를 개발할 계획입니다.
자금조달 배경:
StarkWare는 총 4차에 걸쳐 1억 6천만 달러 이상의 자금조달을 진행하였으며, Paradigm, Polychain, Sequoia Capital, IOSG 등 다수의 유수의 기관이 참여하고 엔젤 투자자로는 Ethereum Vitalik Buterin(V God)의 창시자, 암호화계에서 선호.
3.4 Aztec
Aztec 팀은 2018년에 설립되었습니다.팀 구성원 대부분은 세계 일류 대학의 박사 학위를 가지고 있습니다.팀에는 강력한 기술 배경을 가진 전직 Zcash 연구원도 포함되어 있습니다.자체 개발한 PLONK 알고리즘은 업계의 많은 프로젝트에서 채택되었습니다.
Aztec은 또한 ZK Rollup 기술을 사용하여 Ethereum의 확장 문제를 해결합니다.프로젝트 설립부터 Aztec2.0 출시까지 팀은 PLONK 알고리즘에 대한 심층 연구를 수행했으며 다음과 같은 영지식 증명 알고리즘을 출시했습니다. 이 기간 동안 PLONKUP으로 실력을 높이 평가합니다.
Aztec 네트워크에는 두 가지 주요 기능이 있습니다.하나는 사용자 상호 작용의 개인 정보 보호를 보장하는 것이고 다른 하나는 사용자가 Aztec을 통해 프로그래밍 가능한 개인 정보 계약을 제공하여 완전히 개인용 응용 프로그램을 구축할 수 있다는 것입니다.
Aztec 2.0 출시 후 zk.money 개인 송금 애플리케이션 출시 토큰 송수신은 익명화 암호화된 거래는 재귀적 영지식을 통해 증명 사용자의 개인 정보 보호를 위해 거래 데이터는 공개되지 않지만 현재 사용자에게만 입금 송금을 합니다. 최초의 프라이빗 크로스 체인 브리지인 Aztec Connect도 현재 테스트 네트워크에 있습니다.
Aztec 프로젝트의 개발은 대략 세 단계로 이루어집니다: 첫 번째 단계는 Ethereum의 개인 정보 거래 도구인 Aztec 1.0이고, 두 번째 단계는 zk-Rollup을 통해 Ethereum의 두 번째 개인 정보 보호 계층이 되는 Aztec 2.0입니다. 이더리움에 대한 프라이버시; 기존 공개로 판단할 때 미래의 세 번째 단계는 Aztec 3.0으로, Noir 프라이버시 프로그래밍 언어를 사용하여 이더리움의 두 번째 계층에서 프라이버시 스마트 계약을 실현합니다. 그러나 대부분의 zk-Rollup 2단계 프로젝트가 직면한 문제는 EVM 호환성 문제입니다.Aztec 네트워크는 여전히 EVM과 호환되지 않아 프라이버시 스마트 계약을 구성하는 많은 프로젝트의 어려움과 비용을 증가시킬 것입니다. 프로젝트 당사자도 기술 연구를 통해 이 문제를 개선하고 있다고 밝혔다.
자금조달 배경:
2018년 11월, Aztec은 ConsenSys Labs가 이끄는 210만 달러의 시드 라운드를 모금했습니다. 2021년 12월, Aztec은 Paradigm이 주도하고 주요 대출 프로젝트인 Aave의 설립자인 엔젤 투자자 Stani KulecFhov를 포함하여 IOSG 및 기타 기관이 참여한 미화 1,700만 달러의 시리즈 A 파이낸싱을 완료했습니다. 이번 자금 조달은 ZK 시스템을 지속적으로 개발하고 Aztec Connect를 지속적으로 개선하는 데 사용될 것이며 설명에 따르면 브리지는 개인 거래를 수행할 때 가스 요금을 최대 100배까지 절약할 수 있습니다.
3.5 Aleo
알레오 프로젝트는 2019년 공식 출범했다. 팀원은 구글, 아마존, 페이스북 등의 기업과 UC버클리, 존스홉킨스대, 뉴욕대, 코넬대 등 연구대학 출신의 세계 정상급 암호학자로 구성됐다. 대학 엔지니어, 디자이너 및 운영자로 구성됩니다.
Aleo는 구조에 의해 구축된 zkCloud 시스템을 통해 신원을 보호하고 거래를 보호합니다.보호된 신원은 직접(예: 자산 이전) 또는 프로그래밍 방식(스마트 계약을 통해)으로 상호 작용할 수 있습니다. 일반적인 퍼블릭 블록체인에서 프로그램 실행은 각 네트워크 노드가 실행하는 글로벌 "가상 머신"(VM)에서 온체인으로 발생합니다. 따라서 네트워크의 모든 노드는 주어진 프로그램의 모든 단계를 재계산(그리고 집합적으로 동의)해야 합니다. 이는 비효율적일 뿐만 아니라 속도를 늦추고 최종 사용자의 비용을 증가시킵니다. zkCloud는 재귀 영지식 증명과 결합된 블록체인(온체인 + 오프체인)에 의해 유지되는 상태에서 애플리케이션 런타임을 분리함으로써 이러한 한계를 극복하여 Aleo가 완전한 프로그래밍 가능성과 개인 정보 보호는 물론 더 높은 트랜잭션 처리량을 달성할 수 있도록 합니다.
개발자 경험을 개선하기 위해 Aleo는 영지식 증명 애플리케이션 개발에 더 친숙한 프로그래밍 언어인 Leo를 구축했습니다. Leo는 개인 응용 프로그램을 작성하기 위해 만들어진 Rust에서 영감을 받은 정적으로 유형이 지정된 프로그래밍 언어입니다. 개발자에게 우호적인 것 외에도 Aleo의 초기 생태계 개발을 돕기 위해 개발자 인센티브 프로그램과 테스트넷 인센티브도 시작했습니다.
자금조달 배경:
2021년 4월 Aleo는 Placeholde, Galaxy Digital, Variant Capital 및 Coinbase Ventures의 참여로 a16z가 주도하는 2,800만 달러 규모의 시리즈 A 자금 조달을 완료했습니다.
요약
요약
참조
참조
1. "영지식증명 기술 개발 보고서", 자이로연구소, 앰비랩
2. "영지식 증명이란 무엇입니까?" |ZK 인기 과학 시리즈 (1)", ZK 애호가
3. "[공개실사] 심층보도: 미나", 창고 1종
4. "Layer2의 개발과 zk-Rollup의 부상 | ZK 대중 과학 시리즈(2)", ZK Enthusiast
5. "하나의 기사에서 계층 및 교차 체인 방법을 명확히 함", Li Hua 저
6. "[비밀번호 칼럼] 슈퍼 어드밴스드: PLONK VS Groth16(1부)", Qulian Technology










