





Bitget, 출금 재개 후 자금이 오히려 증가—어떻게 5일 만에 국면을 반전시켰나?
원문 작성자: WhiteRunner
지난 몇 년간 거래소가 대형 보안 사고를 겪는 것은 드문 일이 아니었으며, 공격 진입점도 핫월렛, 서명 시스템에서 점차 내부 권한과 제3자 서비스로 확대되고 있습니다. 시스템이 점점 복잡해지면서 거래소가 방어해야 할 경계도越来越 커지고 있습니다.
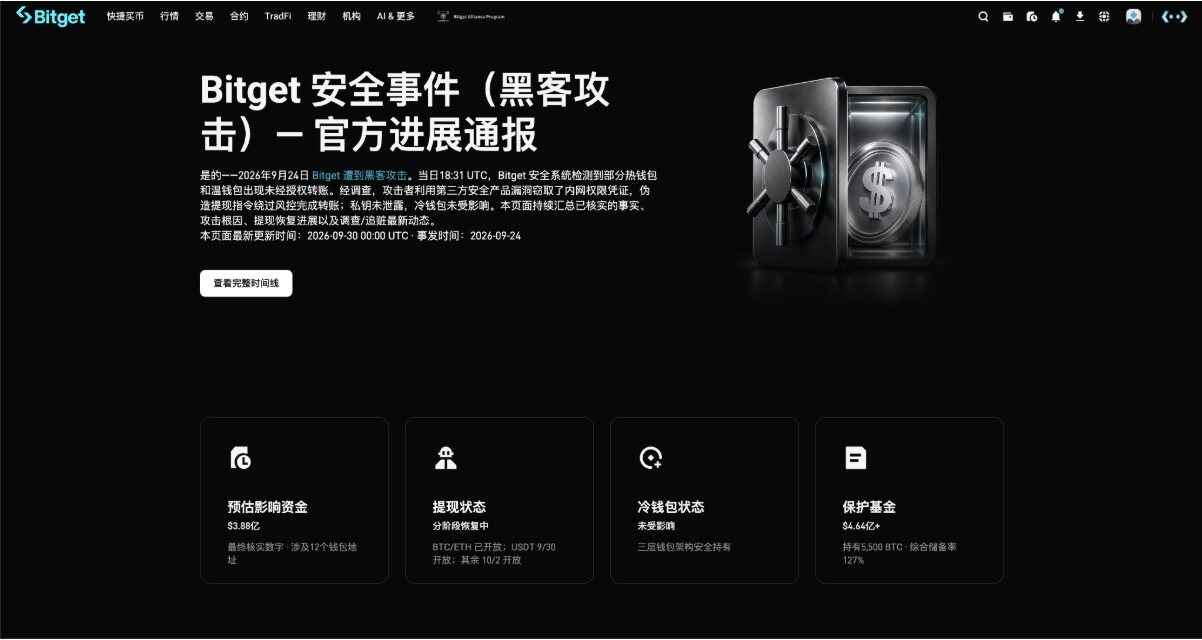
9월 25일, Bitget은 보안 사고를 겪었으며 최종적으로 약 3억 8,800만 달러의 자산이 영향을 받은 것으로 확인되었습니다. CEO Gracy Chen은 이후 라이브 방송에서 이것이 플랫폼 운영 8년 만에 처음 발생한此类 보안 사고라고 밝혔습니다. SlowMist가 발표한 조사 결과에 따르면, 가장 먼저 발견된 악성 활동은 제3자 보안 제품 노드의 제로데이 취약점과 관련되어 있었습니다. Mandiant와 SlowMist의 조사 모두 공격 경로가 제3자 보안 인프라 침해로 이어졌으며 최종적으로 Bitget의 월렛 환경에 진입한 것으로 지목했습니다.
사고 발생 후 Bitget은 사용자 보호 기금이 손실을 부담한다고 발표했습니다. 사고 당시 2022년에 설립된 이 기금은 5,500 BTC를 보유하고 있었으며 가치는 4억 6,400만 달러를 넘었습니다. Gracy는 보호 기금이 사용된 후 일주일 이내에 3억 달러로 보충하여 2022년 설립 시 정한 기준 규모로 회복하겠다고 약속했습니다. 9월 30일, 이 약속은 예정대로 이행되었습니다.
출금도此前 발표된 일정에 따라 재개되기 시작했습니다. 9월 28일 16:00 BTC가最先 출금을 개시했고, 29일 ETH 출금이 재개된 후 관련 핫월렛은 순유출에서 빠르게 순유입으로 전환되었으며 곧 잔액이 출금 재개 전 초기 수준을 약간 초과하기까지 했습니다. 사용자의 신뢰가 돌아오고 있는 것입니다. 기사 작성 시점 기준으로 모든 코인의 출금이 재개되었습니다.
약 4억 달러 도난에서 출금 재개, 자금 재유입까지 불과 며칠밖에 걸리지 않았습니다. 해커는 도대체 어떻게 프라이빗 키가 유출되지 않은 상태에서 자산을 빼돌릴 수 있었을까요? 4년간 준비해온 보호 기금은 어떻게 실제로 제 역할을 할 수 있었을까요? Bitget은 또 무엇을 했기에 사건이 전환점을 맞기 시작한 것일까요?
1. 해커, 제로데이 취약점을 이용해 제3자 보안 제품 공략
이번 공격의比较 특별한 점은 Bitget의 프라이빗 키가 유출되지 않았고 콜드월렛도 공략되지 않았으며 스마트 컨트랙트 취약점도 아니었다는 것입니다. 해커가 찾은 돌파구는 뜻밖에도 플랫폼이 사용하던 제3자 보안 제품이었습니다.
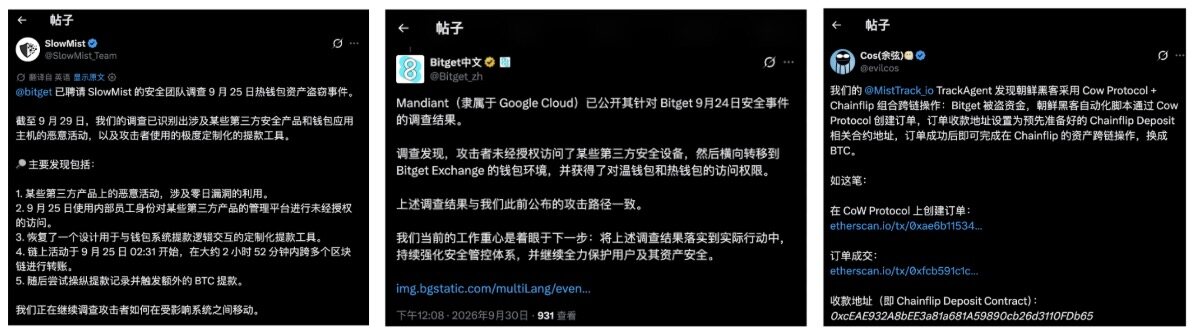
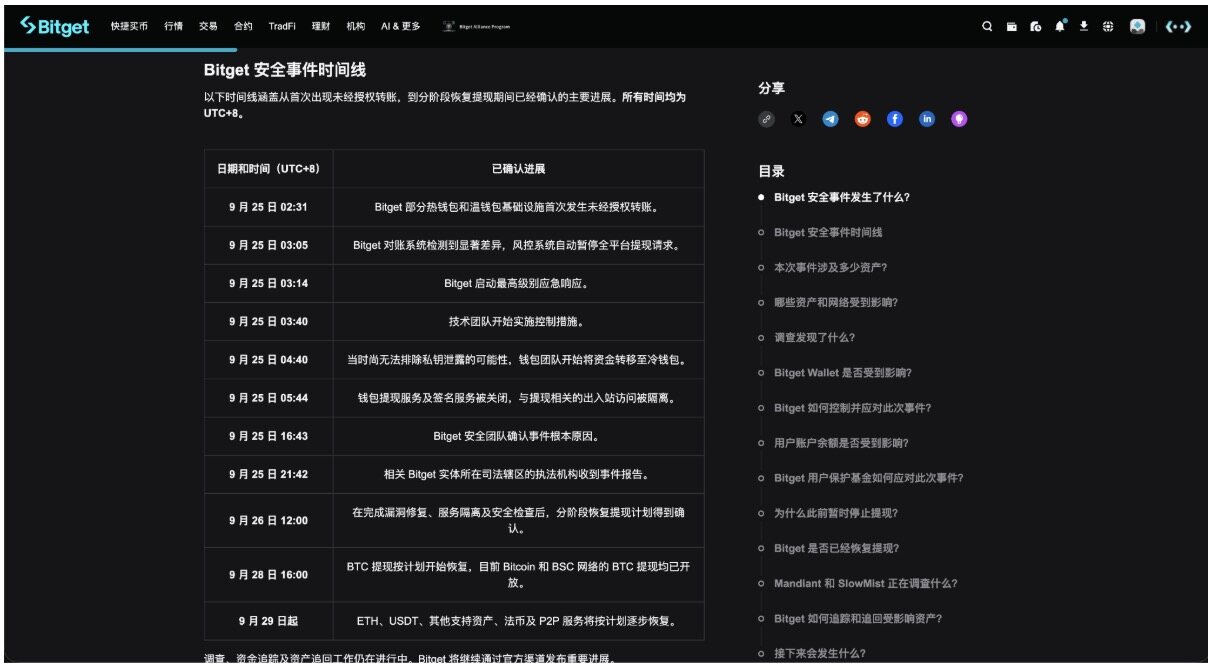
Bitget이 현재 공개한 조사 결과에 따르면, 베이징 시간 9월 25일 02:31경 온체인에서最早 확인된 관련 소액 이체가 나타났으며 이후 더 대규모의 자산 이동이 시작되었습니다.
Gracy는 The Block과의 인터뷰에서 02:58부터 04:09까지 공격자가 Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism, Avalanche 등 여러 네트워크를 통해 17건의 대규모 거래를 실행했다고 밝혔습니다. 이후 추가 집계를 거쳐 Bitget은 이번 사고로 약 3억 8,800만 달러의 자산이 영향을 받은 것으로 최종 확인했습니다.
03:05, 즉 첫 대규모 이체가 발생한 약 7분 후 Bitget의 대사 시스템이明显的 자금 차이를 발견하고 전 플랫폼 출금 차단을 발동했습니다. 03:14에는 플랫폼이 최고 수준 비상 대응을 개시했습니다. 당시 프라이빗 키 유출 가능성을 배제할 수 없었기 때문에 월렛 팀은 이후 자산을 콜드월렛으로 이동하고 월렛 출금 및 서명 서비스를 중단했습니다.
이후 보안 팀은 사건의 근본 원인을 확인했습니다. 현재 공개된 공격 체인에 따르면, 해커가 이용한 것은 제3자 보안 제품의 이전에 알려지지 않았던 제로데이 취약점이었습니다.
이른바 제로데이 취약점이란 제조사와 사용자가此前에 파악하지 못했고 사전에 배포할 수 있는 패치도 없는 보안 결함을 말합니다. 다시 말해 이것은此前에 알려지지 않은 공격 진입점이었습니다. 이후에 벌어진 일이야말로 이번 약 4억 달러 손실을 이해하는 핵심입니다.
이 취약점을 이용해 공격자는 제3자 보안 제품의 취약점을 통해 내부 네트워크 권한 자격 증명을 탈취하고 월렛 시스템에 출금 명령을 위조하여 월렛이 리스크 검증을 우회한 비정상 이체를 실행하도록 속였습니다. 전체 과정에서 프라이빗 키는 유출되지 않았고 콜드월렛도 영향을 받지 않았습니다.
Gracy는 이후 공격자가 작업을 완료한 후 일부 관련 흔적을 삭제하여 조사와 공격 과정 복원의 난이도를 높였다고도 밝혔습니다.
Bitget은 이후 영향을 받은 제3자 기능을 중단하고 내부 자격 증명을 재발급했으며 고민감도 권한을 회수 및 재분할함과 동시에 출금에 독립 검증을 추가했습니다. Mandiant와 SlowMist는 현재도 독립 포렌식 조사와 자금 추적에 참여하고 있습니다.
이번 사고가 업계에 남긴 직접적인 경고는 거래소의 보안 경계가 더 이상 프라이빗 키와 콜드월렛만이 아니라는 점입니다. 보안 소프트웨어, 월렛 인프라 및 핵심 시스템에 접근할 수 있는 기타 제3자 서비스 자체도 공격 진입점이 될 수 있습니다.
2. 보호 기금动用 시작, 출금은 일정대로 재개
사고 발생 후,接下来 진정으로 거래소를 시험하는 것은 손실을 누가 부담할 것인지, 경영진이 어떻게 사용자에게 다가가 안심시키는가입니다.
Bitget은 우선 보호 기금을动用했습니다.
이 기금은 2022년에 설립되었으며长期 3억 달러를 기준 규모로 유지해왔습니다. 사고 당시 기금은 5,500 BTC를 보유하고 있었고 가치는 4억 6,400만 달러를 넘어 최종 확인된 약 3억 8,800만 달러의 손실 금액을 충당하기에 충분했습니다.
Bitget은 이후 이번 사고로 인한 자금 영향을 보호 기금이 부담하며 사용자 계정 잔액은 영향을 받지 않는다고明确히 밝혔습니다.
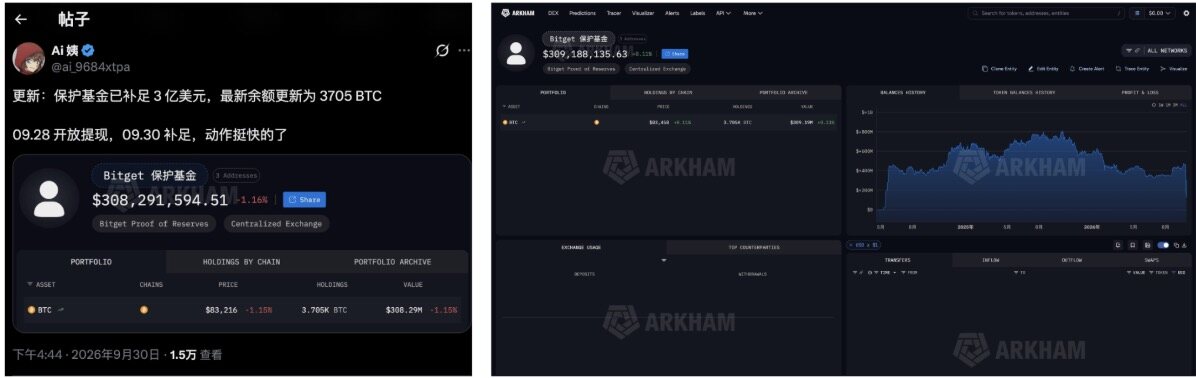
9월 28일 BTC 출금이 재개되기 전, 온체인에서는 이미 보호 기금이 핫월렛으로 자산을 배분하기 시작한 것을 볼 수 있었습니다. 온체인 분석가 Ai姨는最初 2,042.28 BTC가 관련 보호 기금 주소에서 Bitget 핫월렛으로 이체된 것을 모니터링했습니다(Bitget 보호 기금 온체인 모니터링).
이것은 Bitget의 이번 대응에서 업계가 가장 참고할 만한 부분 중 하나입니다.
이 보호 기금은 사고 발생 후 임시로 발표한 배상안이 아니라 4년 전에 이미 설립된 것입니다. 자금은长期 비축되어 있고 월렛 주소는 공개적으로 확인 가능하며明确한 규모 기준도 있습니다. 실제 사고 발생 후 실제로动用하고 사용 후에는 원래 기준에 따라 보충합니다.
보호 기금은 손실 부담 문제를 해결했습니다. 이번에는 약 4억 달러의 손실이 최종적으로 사용자에게 전가되지 않았습니다. Gracy는 Bitget이 일주일 이내에 보호 기금을 최소 3억 달러로 재보충할 것이라고 밝혔으며, 온체인 모니터링 상황으로 볼 때 예정대로 이행되었습니다.
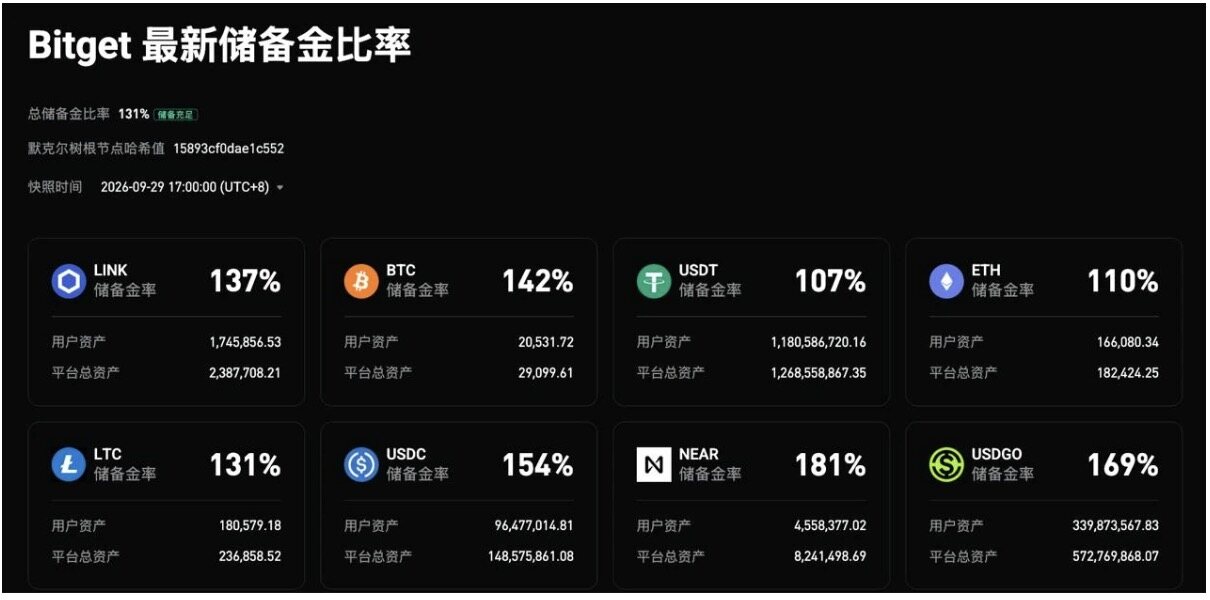
Bitget은 또한 9월 30일 제47기 준비금 증명(PoR)을 발표했으며 총 준비금 비율은 131%로 19개 자산을 커버합니다. 그중 BTC, ETH, USDT 및 USDC의 준비금 비율은 각각 142%, 110%, 107%, 154%입니다.
자금 외에도 Bitget의 이 며칠간 소통 방식 역시 주목할 만합니다.
Gracy는 커뮤니티 대상 라이브 방송에서 약 3시간 동안 연속으로 대응했으며, 谢家印도 지속적으로 소셜 미디어와 커뮤니티를 통해 진행 상황을 업데이트했습니다. 라이브 방송 3시간 자체가 핵심은 아닙니다. 더 중요한 것은 사고가 가장 혼란스러웠던 며칠 동안 경영진이 항상 전면에서 문제에 대응했다는 점입니다.
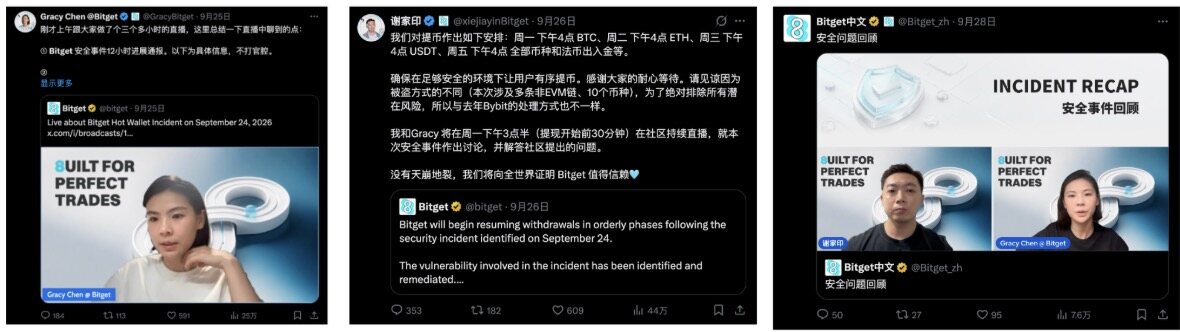
또한 몇 차례의 핵심 발언은 기본적으로 명확한 정보나 다음 단계 방안을 제시했습니다.
손실을 누가 부담하는지는很快 보호 기금이 커버하는 것으로明确해졌고, 영향 금액이 3억 5,160만 달러에서 3억 8,800만 달러로 조정된 후에는 숫자 변화의 원인을 설명했습니다. 공격 진입점이 확인되기 전에는 공격자 신원과 공격 방식에 대해 성급히 결론을 내리지 않았고, 조사가 진전된 이후에야 제3자 보안 제품, 제로데이 취약점, 고권한 자격 증명, 위조 출금 명령 등 세부 사항을 순차적으로 공개했습니다.
출금 재개도 마찬가지였습니다.
이번 사고는 여러 코인과 여러 네트워크에 걸쳐 있었으며 점검 범위가 하나의 월렛에 국한되지 않았습니다. Bitget은 전면 출금을 한 번에 재개하지 않고 관련 월렛, 네트워크 및 리스크 배제를 하나씩 확인한 후 단계적으로 개방했습니다.
9월 26일 플랫폼은 구체적인 재개 일정을 발표했습니다. 9월 28일 BTC 재개, 9월 29일 ETH 및 관련 네트워크 재개, 9월 30일 USDT 및 관련 네트워크 재개, 기타 토큰, 법정화폐 및 C2C 서비스는 10월 2일 재개로安排했습니다. 발행 전 확인 결과 모두 예정대로 재개되었습니다.
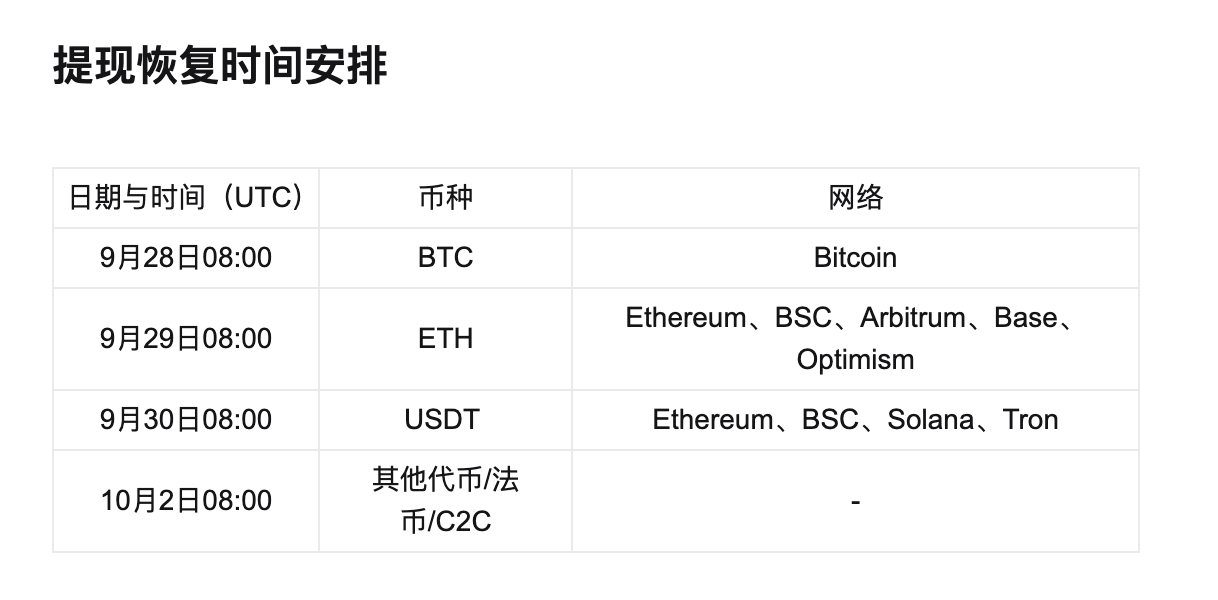
여러 코인, 여러 네트워크, 제3자 소프트웨어 및 내부 권한에 걸친 대형 보안 사고라는 점을 고려할 때, 먼저 날짜와 시간까지 구체적인 재개 계획을 제시하고 이를 하나씩 이행한 점은 평가할 만합니다.
보호 기금은 4년 전에 미리 준비하여 실제 사고 발생 후动用했고, 경영진은 지속적으로 커뮤니티에 대응했으며, 확정된 정보는及时 공개하고 불확실한 정보는 성급히 결론 내리지 않았습니다. 재개 계획은明确한 시간을 제시한 후 시간에 맞춰 실행했습니다.
이러한 일련의 깔끔한 행동은 많은 사람들이 Bitget을 더 긍정적으로 바라보게 만들었습니다.
3. 사건 전환점 나타나, 자금 재순유입
9월 29일 ETH 출금이 재개된 후 온체인에서很快 주목할 만한 변화가 나타났습니다.
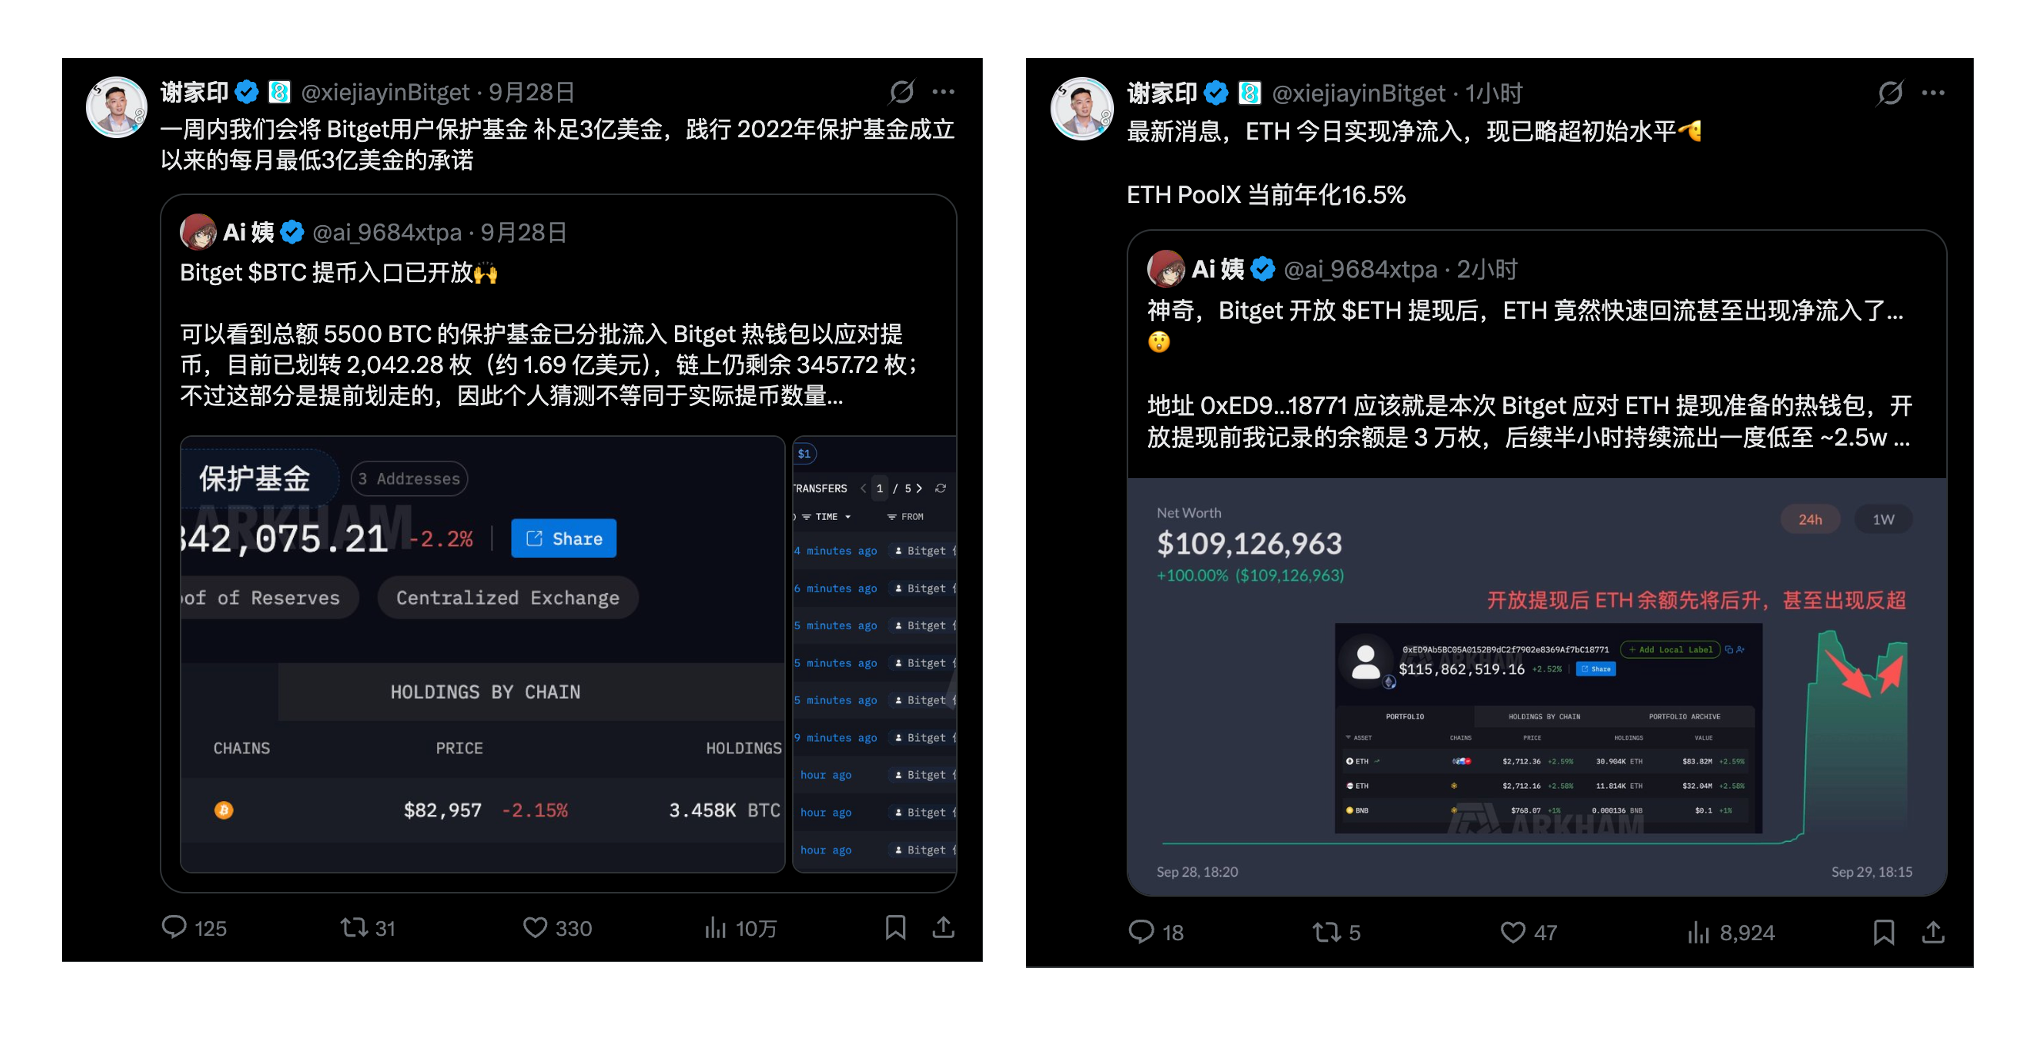
온체인 분석가 Ai姨의 모니터링에 따르면, Bitget이 ETH 출금에 대응하기 위해 준비한 관련 핫월렛은 출금 개방 후 30분 이내에 잔액이 다시 3만 ETH 이상으로 돌아와 초기 값을 초과했습니다.
Bitget이 이후 공개한 데이터에 따르면 출금 재개 후 첫 1시간 동안 ETH 유입은 약 9,674개, 유출은 약 9,023개로 순유입 약 651 ETH를 기록했습니다. 9월 30일 데이터에 따르면 24시간 플랫폼 자금 유입액은 2억 3,100만 달러에 달해 올해 8월 일평균 자금 유입액 2억 4,500만 달러에 근접했으며, 시장이此前 우려했던 단방향 자금 유출은 나타나지 않았고 오히려 시장의 신뢰 회복을 볼 수 있었습니다.
동시에 사용자의 신뢰에 보답하기 위해 Bitget은 여러 인센티브 활동도 시작했습니다.
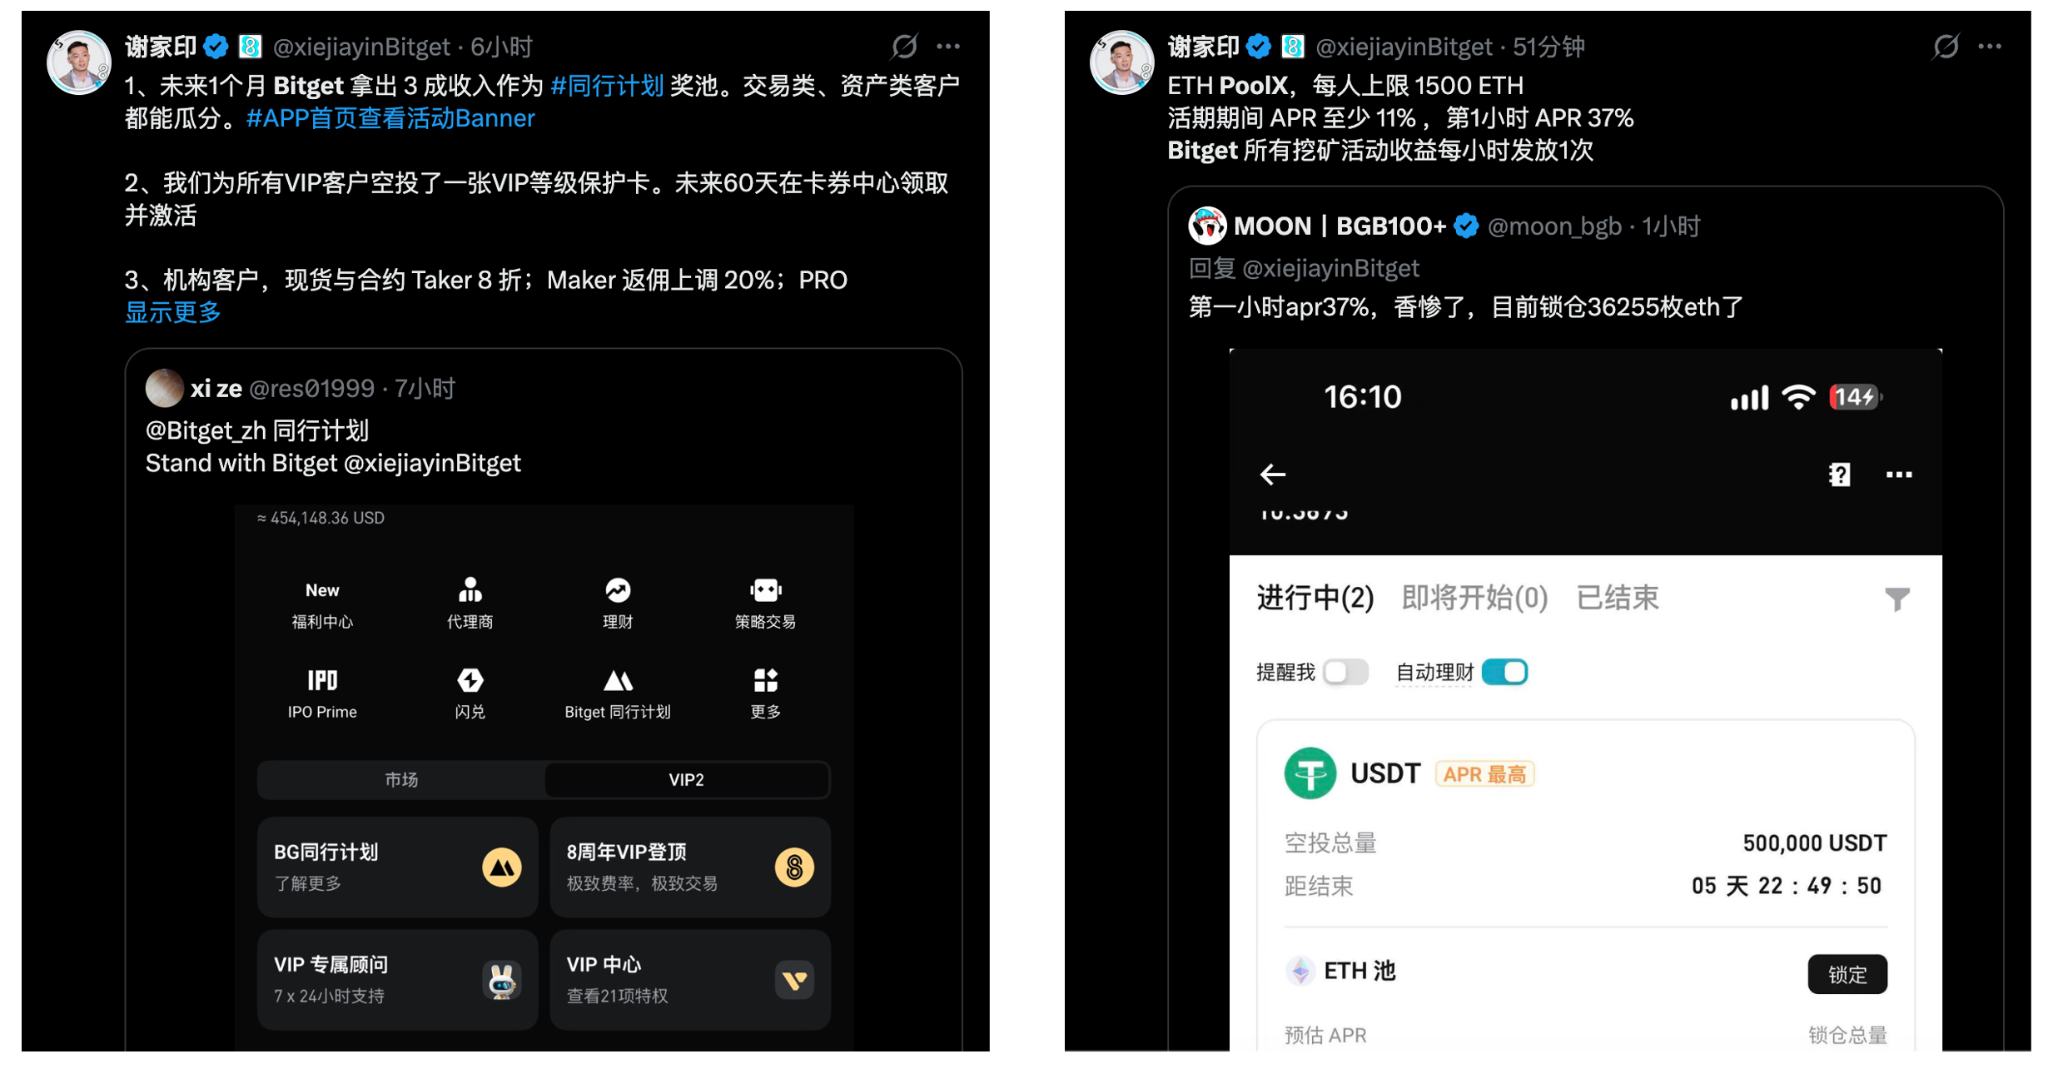
ETH PoolX는 50만 USDT 상금 풀을 제공하며 사용자가 ETH를 락업하면 참여하여 분배받을 수 있고, 활동 초기 페이지의 예상 APR은一度 약 37.11%에 달했으며 이후 참여 자금이 증가하면서 동적으로 하락했습니다.
BTC PoolX는 이후 출시되어 10만 BGB 상금 풀을 제공하고 사용자의此前 15일 BTC 보유량에 따라 추가 보너스를 지급했습니다.
스테이블코인의 경우 Bitget은同期에 USDT와 USDGO 수시 입출금理财 활동을 출시하여 수시 예치 및 인출을 지원하고 한시 APR은 각각 10%와 12%에 달했습니다. '동행 계획'은 활동 기간 중 조건을 충족하는 거래 수수료 수입의 30%를 사용자 상금 풀에 포함시키며 그중 60%는 거래량에 따라, 40%는 자산량에 따라 분배합니다. 10월 2일 Bitget 공식 데이터에










