





유명 화이트햇 해커, 화교 자금세탁 조직 잠입 실록
이 글은 출처:ZachXBT
编译|Odaily 星球日报(@OdailyChina);译者|Azuma(@azuma_eth)
편집자 주: 이 글은 저명한 화이트햇 해커 ZachXBT가 이전에 중국인 자금세탁 팀을 잠입 취재한 조사에 관한 최신 글입니다. 글에서 ZachXBT는 자신이 자금세탁이 필요한 고객으로 위장하여 해당 팀 구성원과 소통한 세부 내용을 소개합니다. 해당 팀 구성원의 신뢰를 얻은 후, ZachXBT는 상대방으로부터 그 팀이 Bybit에서 도난당한 약 15억 달러 자금의 대부분을 직접 세탁했다는 사실을 알게 되었습니다. ZachXBT는 또한 조사 과정에서 일부 단서를 확보한 후 일부 도난 자금 동결을 지원했으며, 단서를 법 집행 기관에 전달했습니다.
다음은 ZachXBT 원문 내용으로, Odaily 星球日报가 번역했습니다.
저는 최근 조직화된 중국인 범죄 팀에 잠입했는데, 이 팀은 여러 해킹 사건에서 북한 해커 조직 Lazarus Group을 위해 10억 달러 이상을 자금세탁한 것으로 드러났습니다.
저는 고객으로 위장하여 정보를 수집했고, 2025년 2월 Bybit 해킹 사건의 도난 자금 동결을 지원했으며, 온체인에서 불법 활동의 추적과 귀속을 완료했습니다.
이 일은 2025년 2월, 북한 해커 조직 'TraderTraitor'가 Bybit에서 15억 달러를 탈취한 직후 시작되었습니다. 저는 이상한 현상을 발견했습니다 — 15개 이상의 계정이 Telegram과 Discord 공개 그룹에서 도난 자금과 직접 관련된 주문에 대해 공개적으로 고객 지원을 요청하는 글을 올리고 있었습니다.
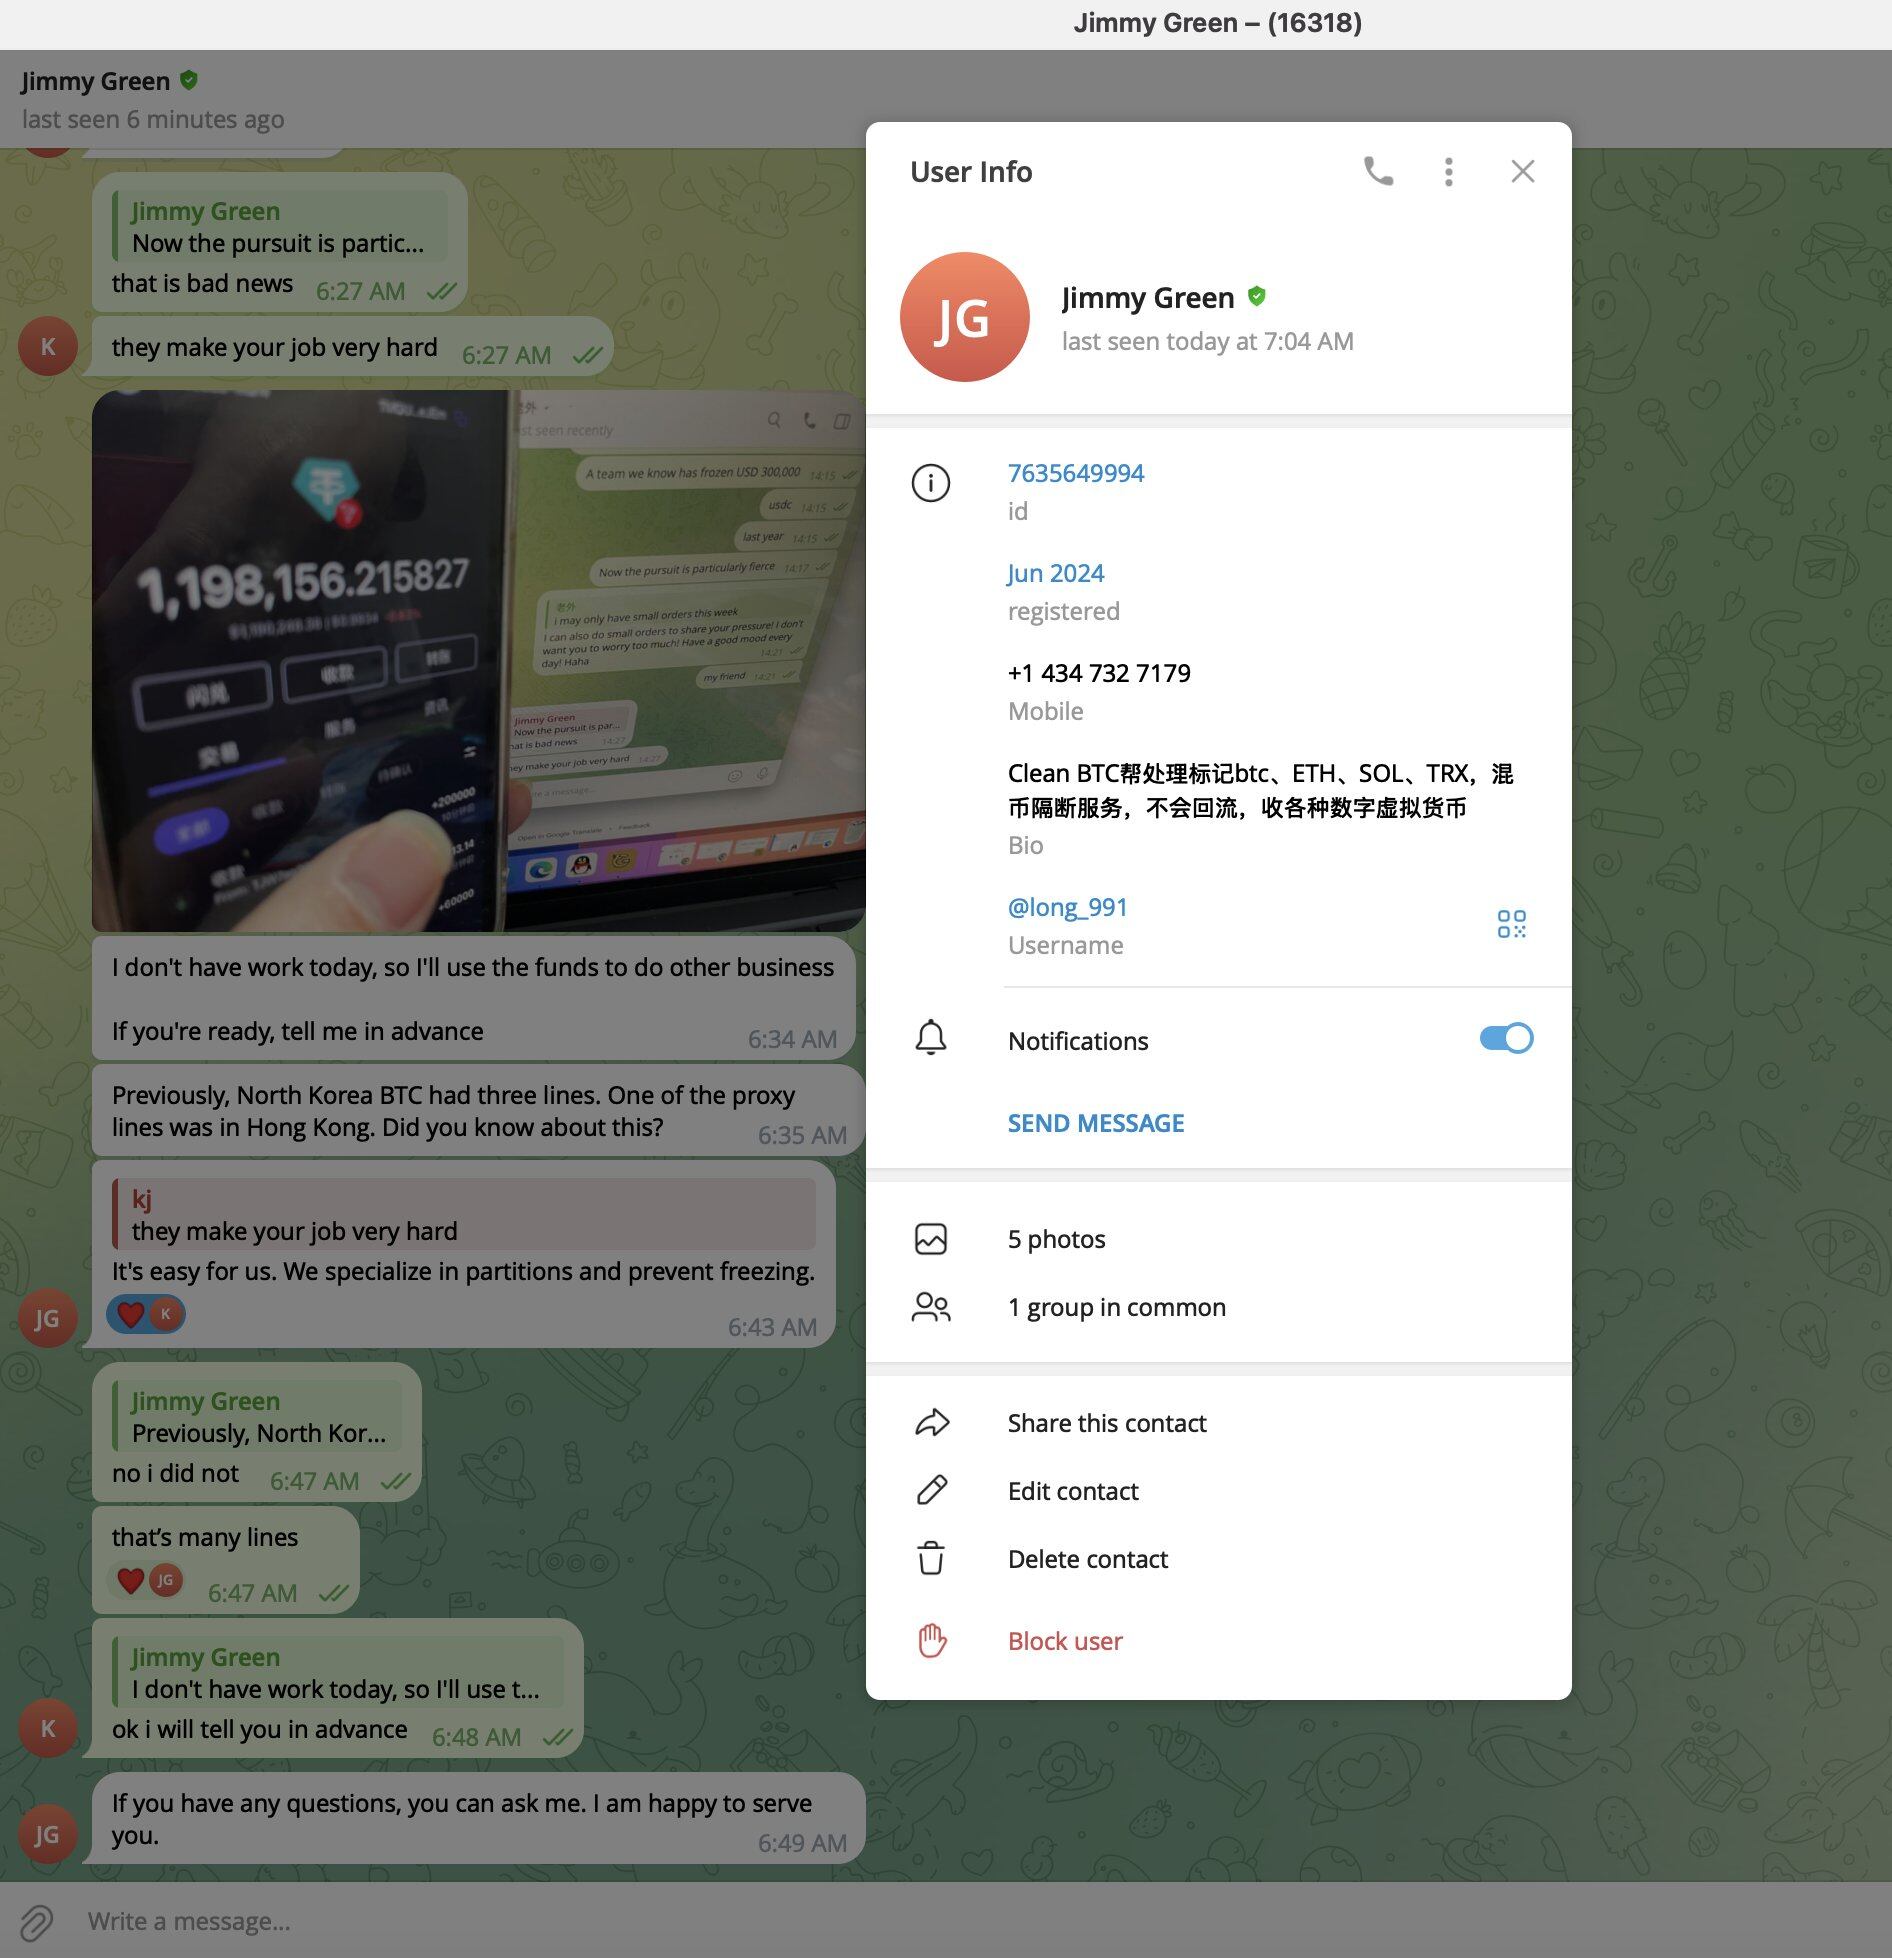
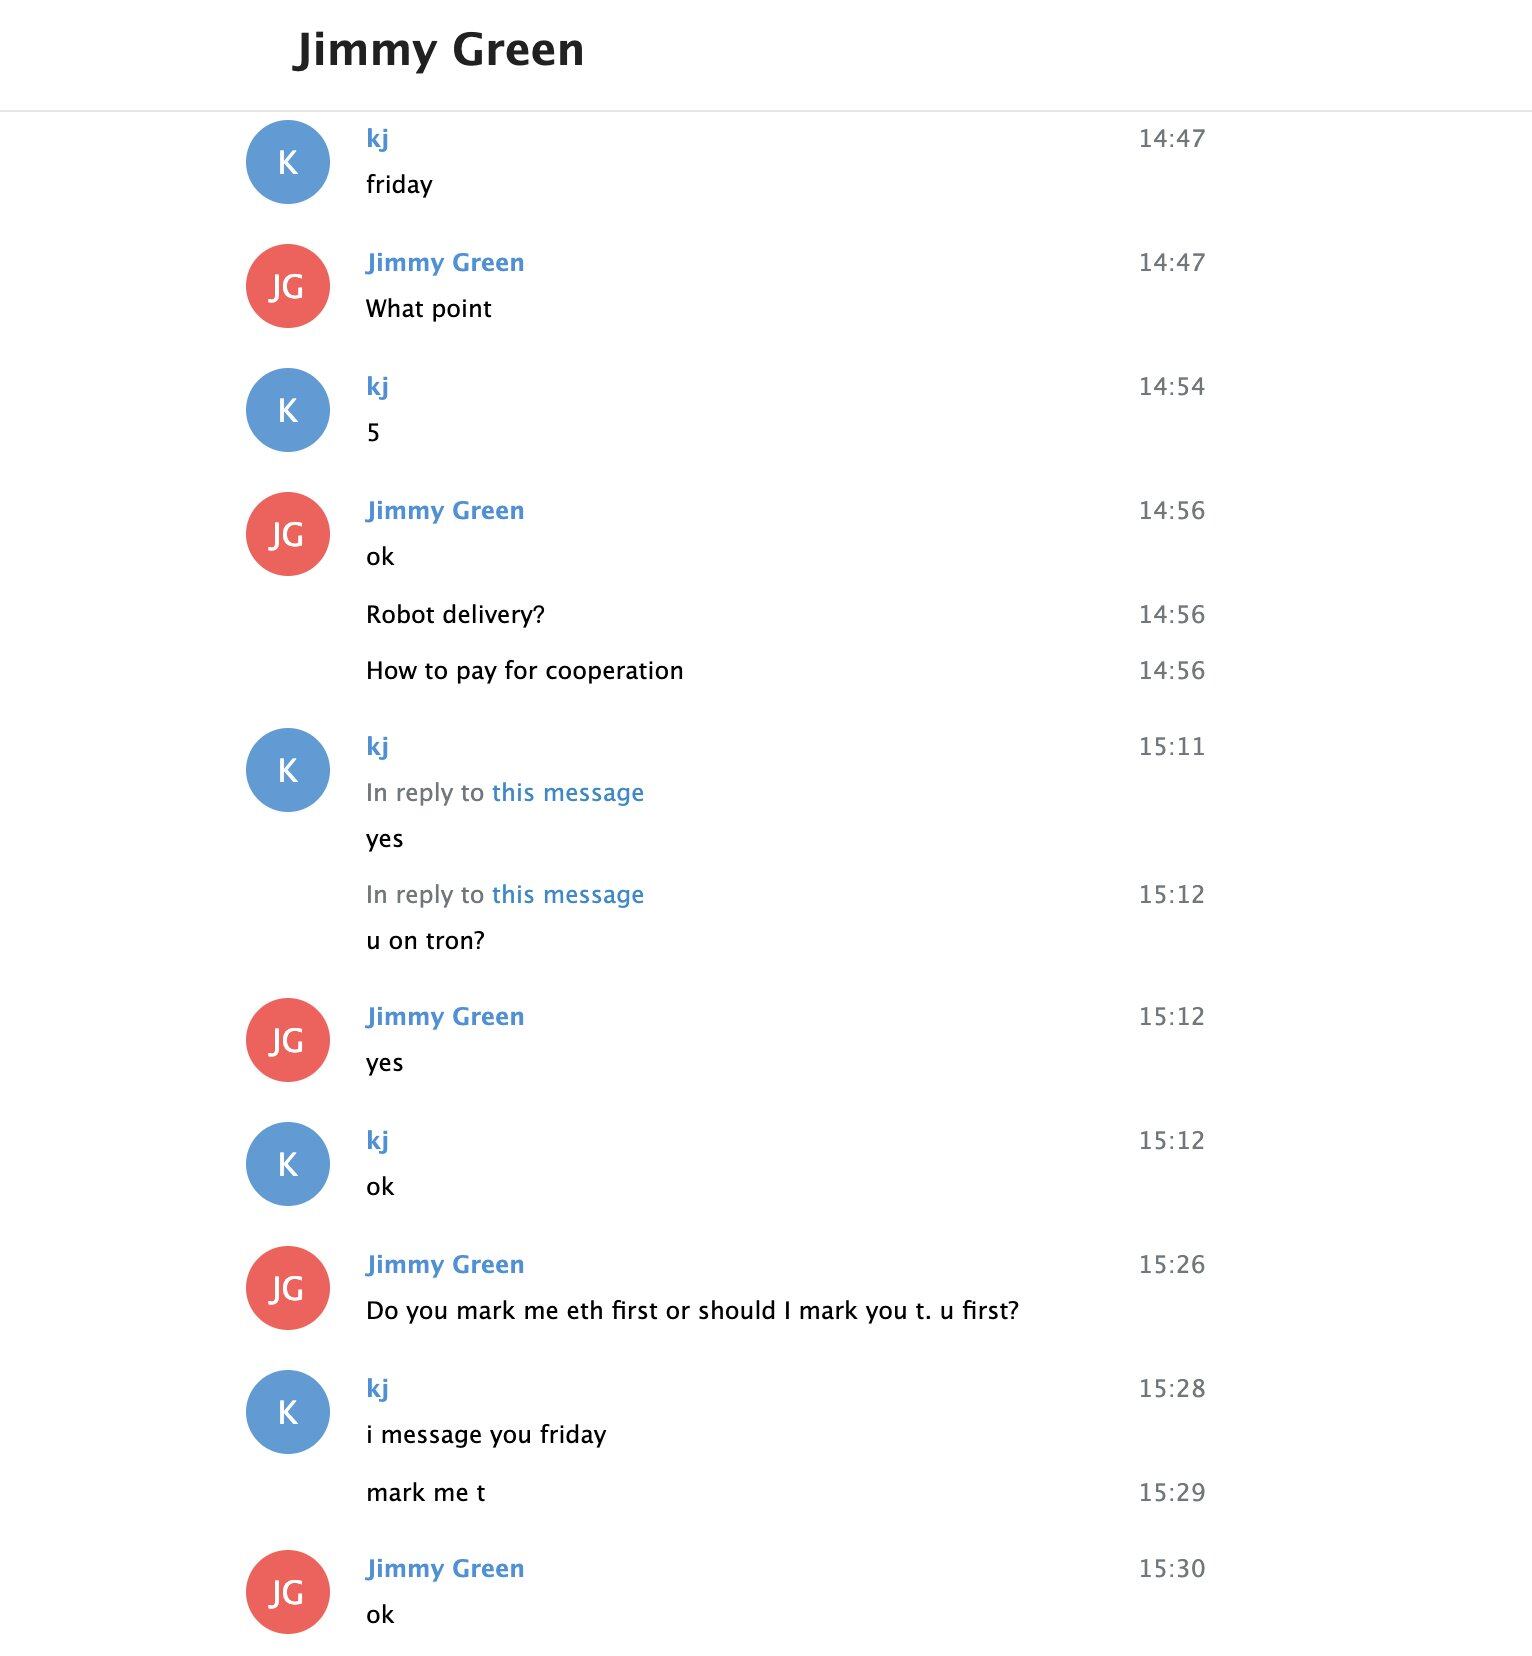
저는 이 계정들에 먼저 연락하기 시작했고, 그중 한 명이 Telegram에서 사용한 가명은 'Jimmy Green'이었습니다.
- Jimmy Green의 Telegram 사용자명: long_991
- Jimmy Green의 Telegram ID: 7635649994
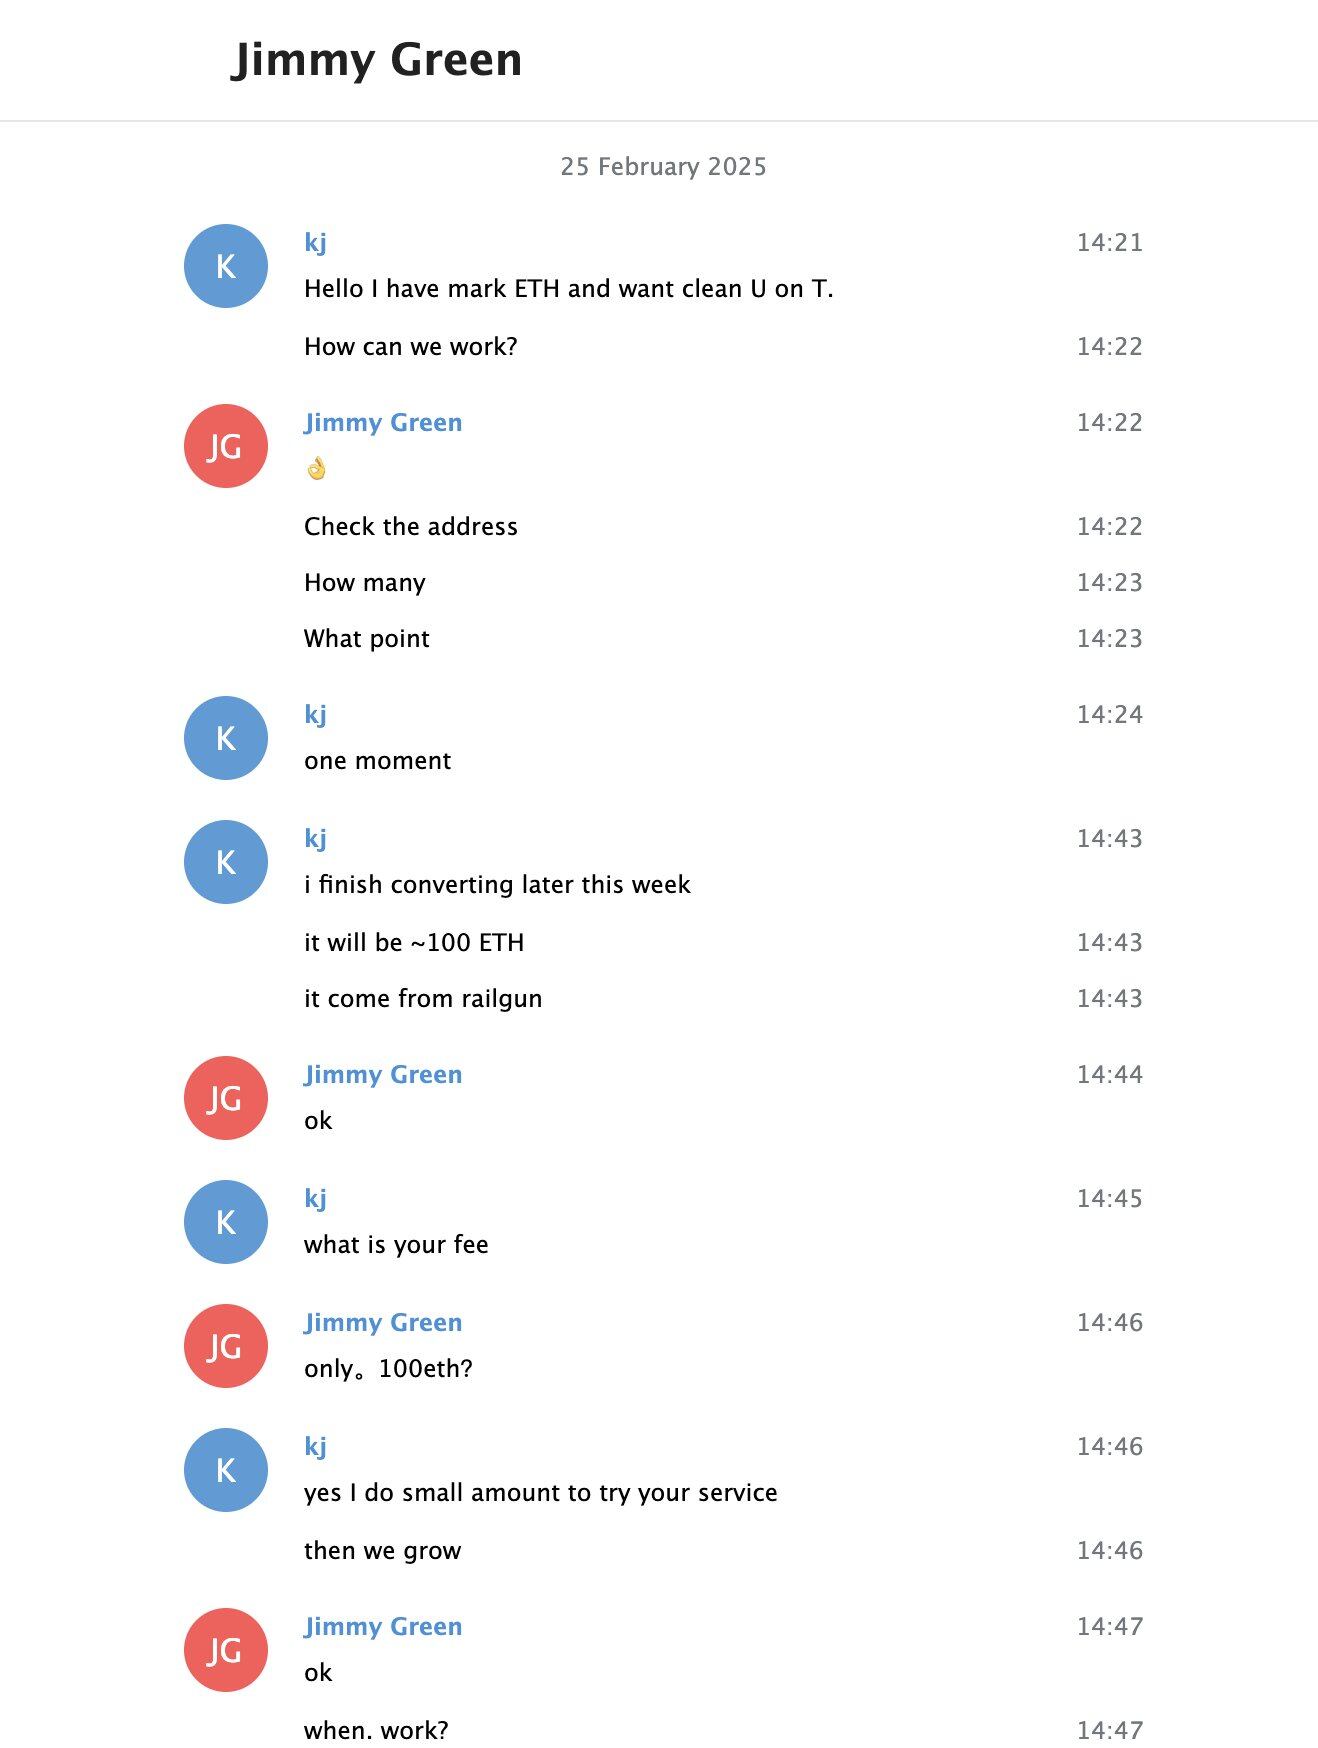
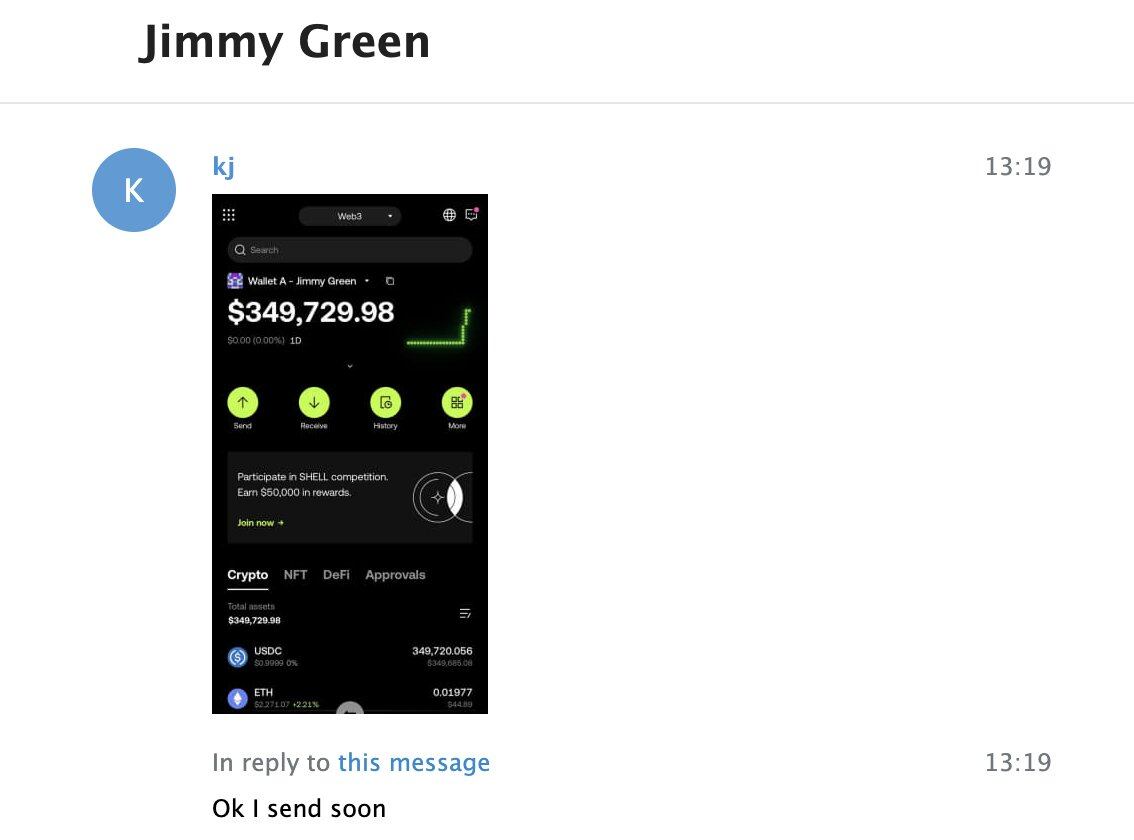
2025년 3월 6일, 저는 이더리움의 새 주소에 34.97만 USDC를 입금하여 Jimmy Green과 여러 건의 거래를 준비했습니다.
- 제 주소: 0x073256b50d66a7eb005f2a504d0a4fb6ea62a276
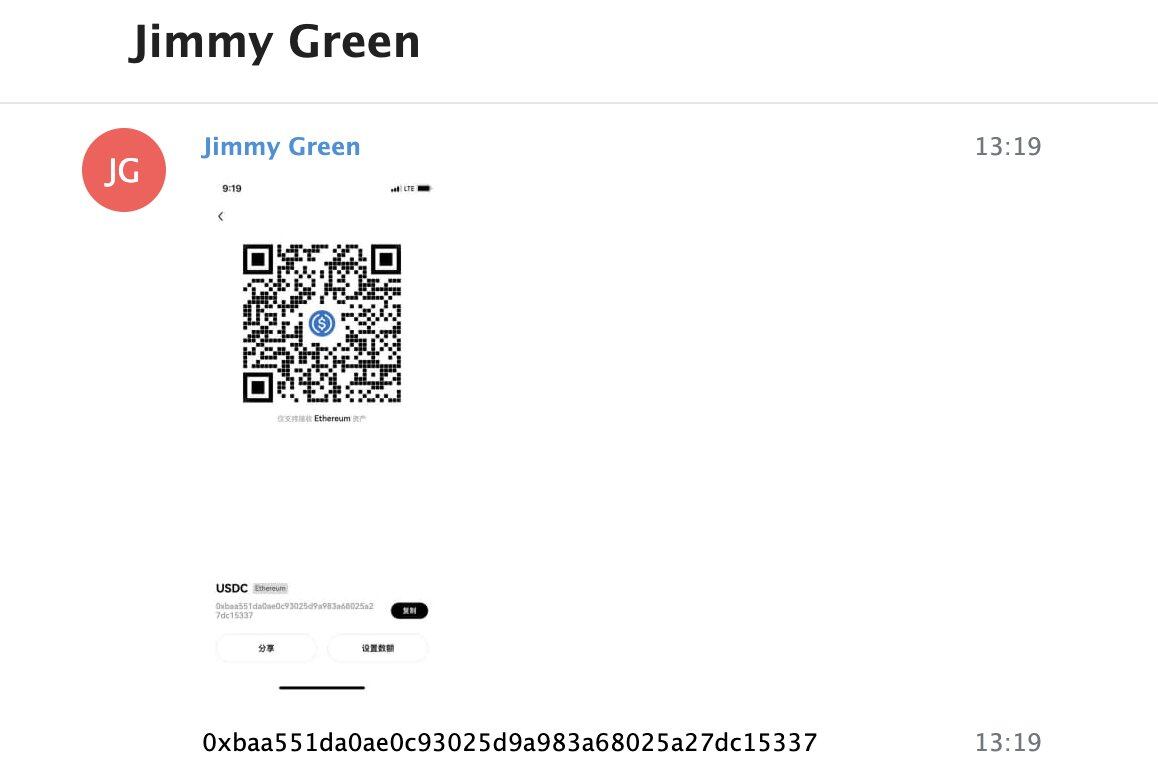
Jimmy는 자신의 주소(0xbaa5로 시작)를 제공하여 제가 USDC를 송금하고, 그 대가로 그의 Tron 체인 USDT를 받는 방식으로 거래했습니다.
0xbaa5로 시작하는 주소의 Gas 비용은 또 다른 0xbcb4로 시작하는 주소에서 제공되었는데, 이 주소는 Bybit 해킹 자금으로 직접 추적 가능하며 Bybit 해킹 사건의 공개 블랙리스트 웹사이트에 등재되어 있었습니다.
- Jimmy Green의 이더리움 주소: 0xbaa551da0ae0c93025d9a983a68025a27dc15337
- Jimmy Green의 Tron 주소: TPwXAPwYaDCm7GrzNFiMmNnofrxEVURXRM

신뢰를 얻기 위해 저는 그와 여러 건의 거래를 더 완료했으며, Jimmy Green이 사용한 다른 주소는 다음과 같습니다.
- 0x1893ef01e700b1359280e11736d1b89fe97ed216
- TS5hY6mm6UsCLNdVDWnsRA69LuAwfdn158
- TMGjdFeBf9T6kGB9ZmLzeaAPYWBokuyTuS
그 후 Jimmy는 자금 이전 전에 그들이 북한을 위해 Bybit 도난 자금을 옮기는 동향과 홍콩 및 중국 본토에서 운영되는 기본적인 세부 사항을 미리 알려주기 시작했습니다.
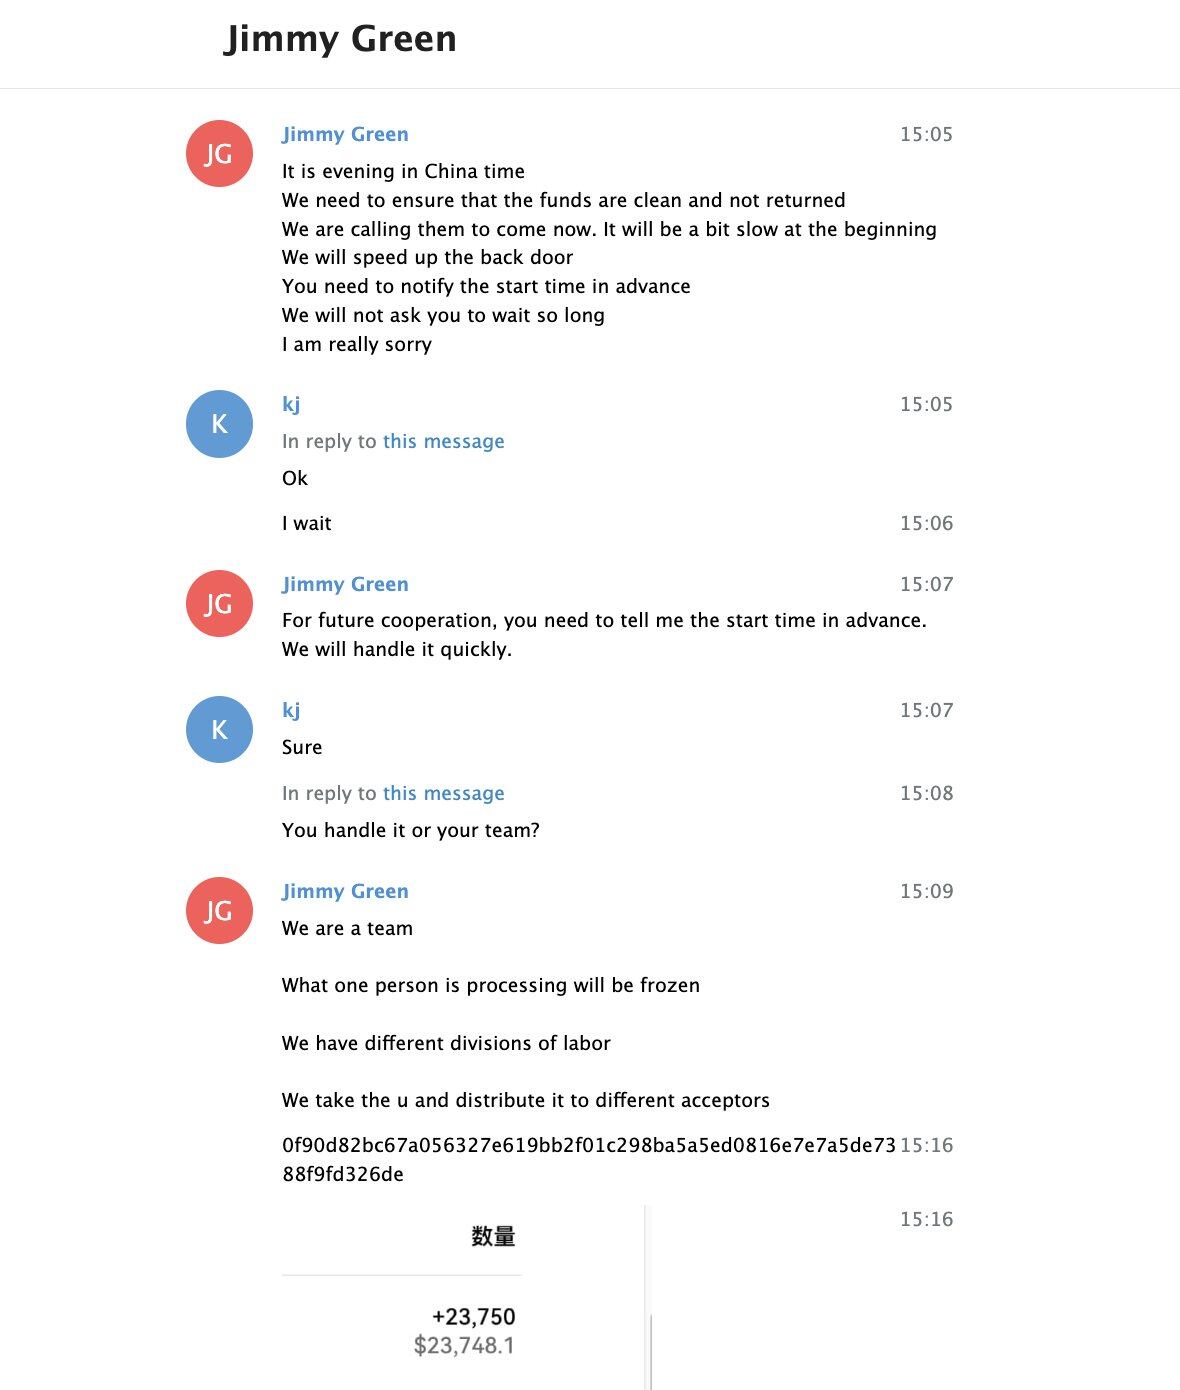
예를 들어, 그는 자금이 다음 날 Solana로 이전될 것이라고 미리 알려주었고, 실제로 다음 날 온체인에서 이전이 발생했습니다. 그는 자신의 팀이 Bybit의 15억 달러 도난 자금 중 대부분을 세탁하는 것을 도왔다고 주장했는데, 이는 제가 관찰한 자금세탁 패턴과 완전히 일치했습니다.
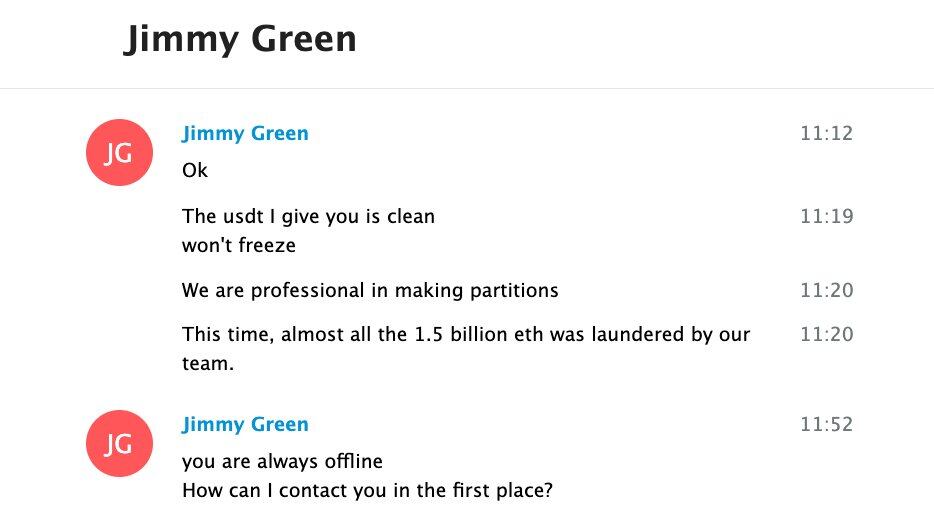
이 시점에서 저는 건당 5%의 손실을 감수하고 계속 거래하면서, 최대한 빠르게 실행 가능한 정보를 더 많이 확보하는 도박을 해야 한다는 것을 깨달았습니다.
2025년 3월 12일의 한 사례에서 Jimmy는 자신이 크로스체인으로 자금을 이전한 스크린샷을 공유했습니다. THORChain 브라우저에서 금액과 타임스탬프를 대조하여, 저는 그가 메시지를 보낸 후 몇 분 이내에 생성된 주문을 성공적으로 매칭했습니다.
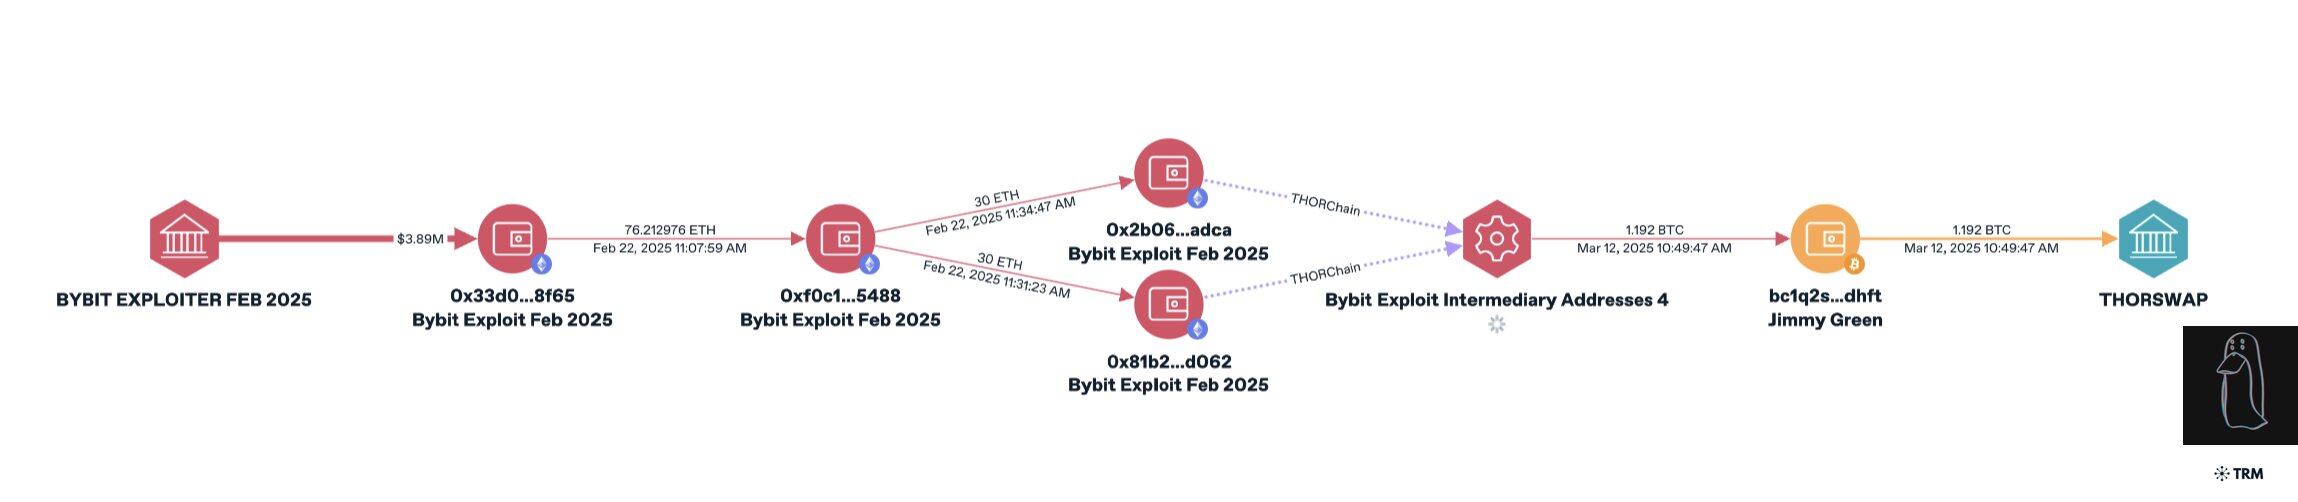
- 거래 해시: 81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1
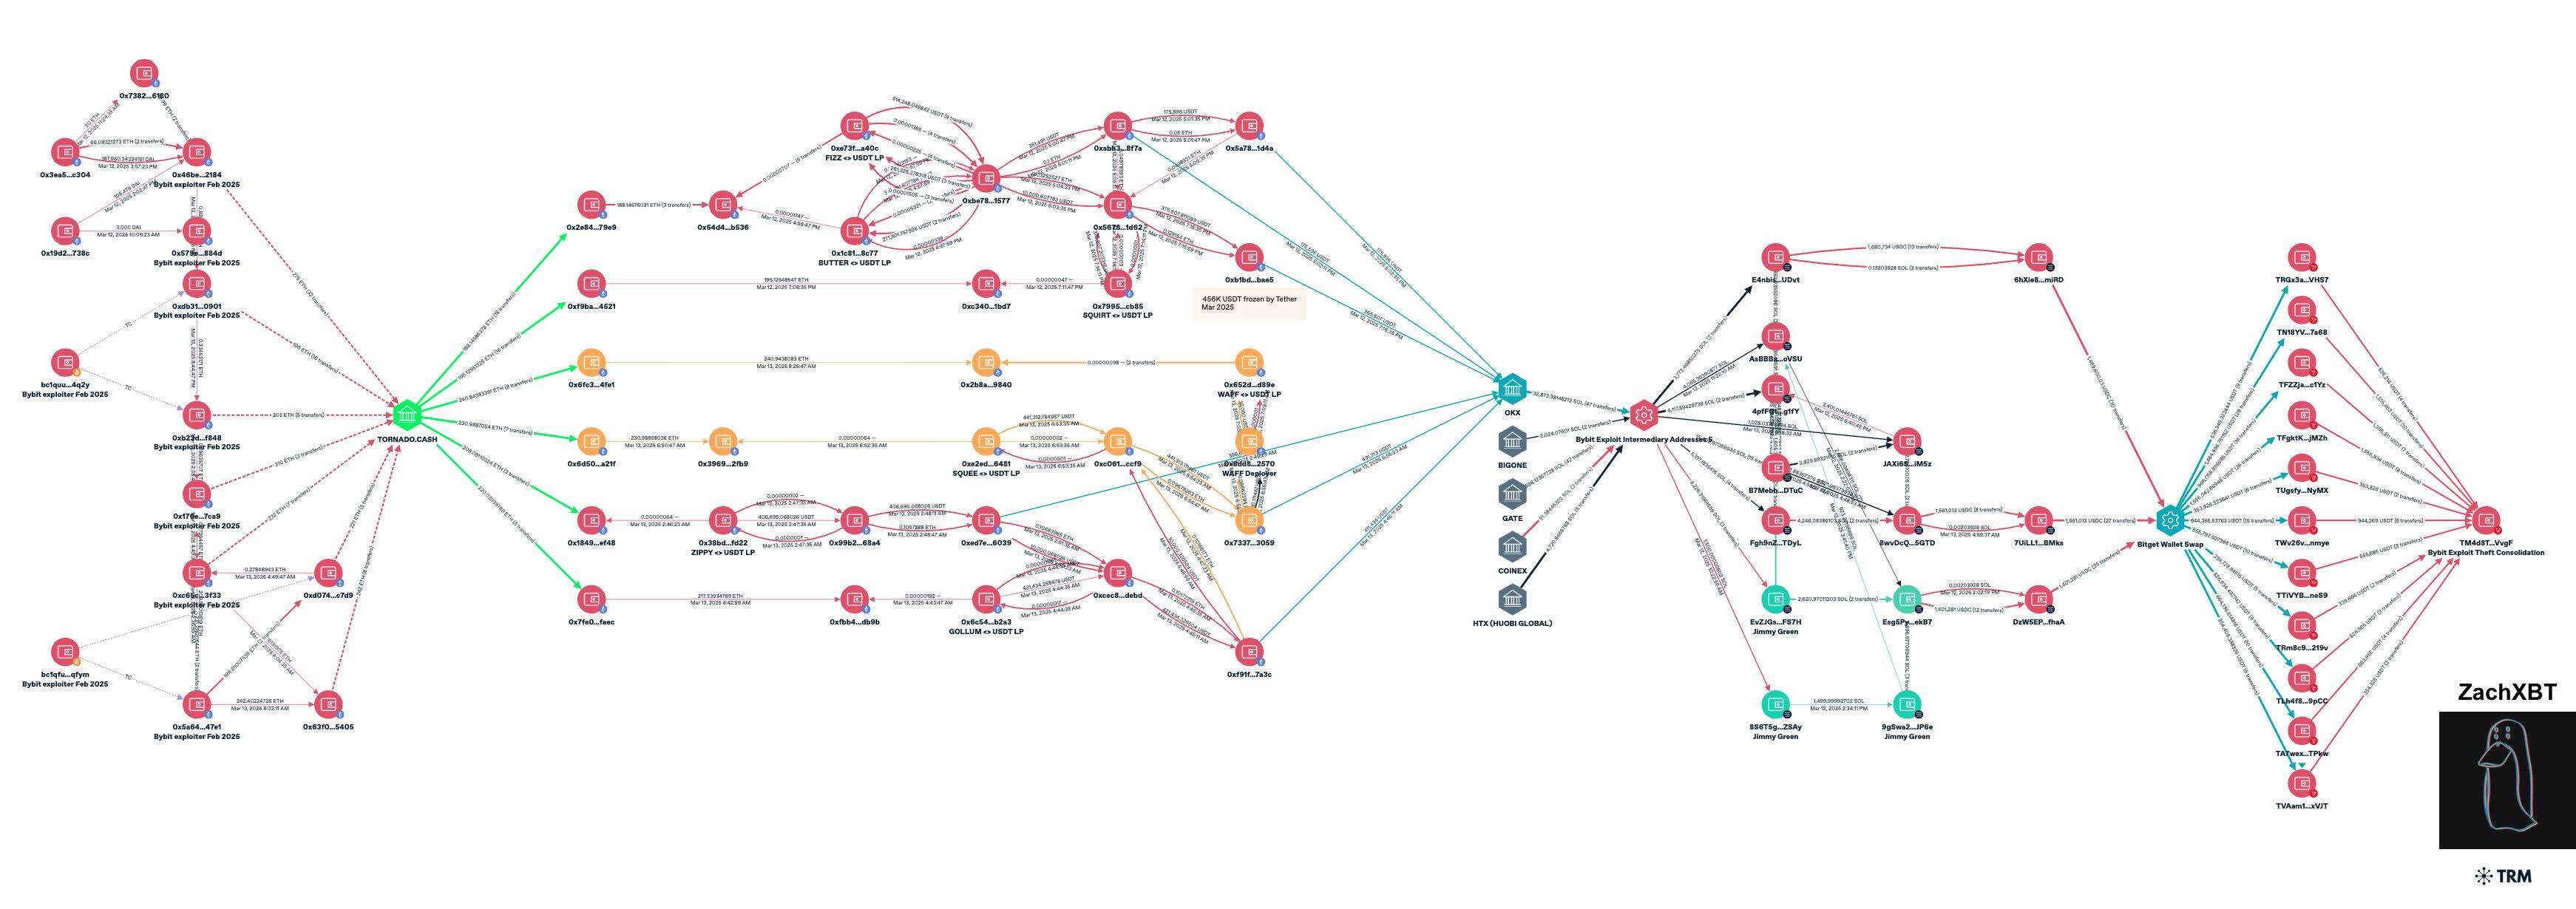
Jimmy는 또한 세 개의 Solana 주소(구체적으로 아래와 같음)를 제공했는데, 이 주소들은 1,200만 달러 이상의 Bybit 도난 자금과 연관된 주소 클러스터를 드러냈으며, 해당 클러스터는 당시 실시간으로 BTC ➡️ ETH ➡️ SOL ➡️ Tron 체인을 통해 크로스체인 교환을 진행하고 있었습니다.
- 9gSwa2Mew9P21Wxs8nFgDujTurKZx1nBEVRv6K5sJP6e
- EvZJGsDymrSUQyF23HLKEgUpjfd9XN1GTmm8AG6pFS7H
- 8S6T5gL2w5z4M9TCehMgQjxVm3Q6R7WDHp6WFfbtZSAy
이후 해당 클러스터와 관련된 44.2만 USDT가 Tether에 의해 성공적으로 동결되었습니다(0x652d7f9edaaa8891be2de74ea568d70af823d89e). 해당 클러스터는 또한 새로운 자금세탁 수법을 사용했습니다: 비유동성 토큰을 이용해 Uniswap 유동성 풀(LP)에서 자금세탁을 하는 방식입니다.
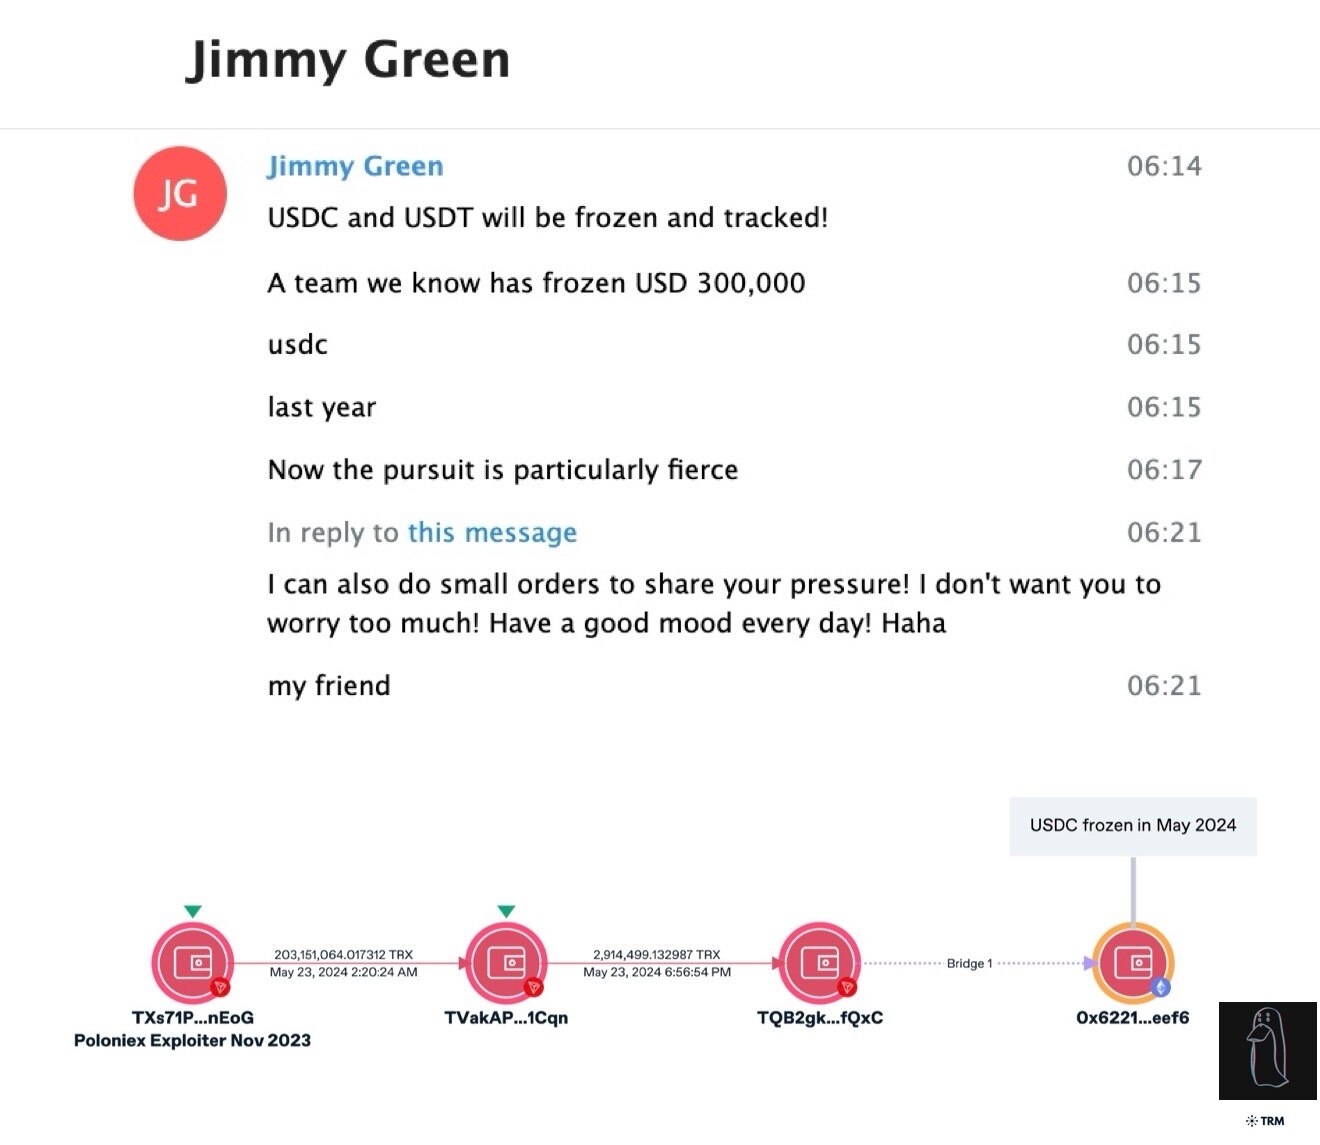
Jimmy는 자신이 아는 한 팀이 2024년에 약 30만 달러를 동결당했다고 언급했습니다. 저는 온체인에서 이 동결을 확인했으며, 실제 금액은 Poloniex 해킹 사건에서 비롯된 33.2만 USDC였습니다.
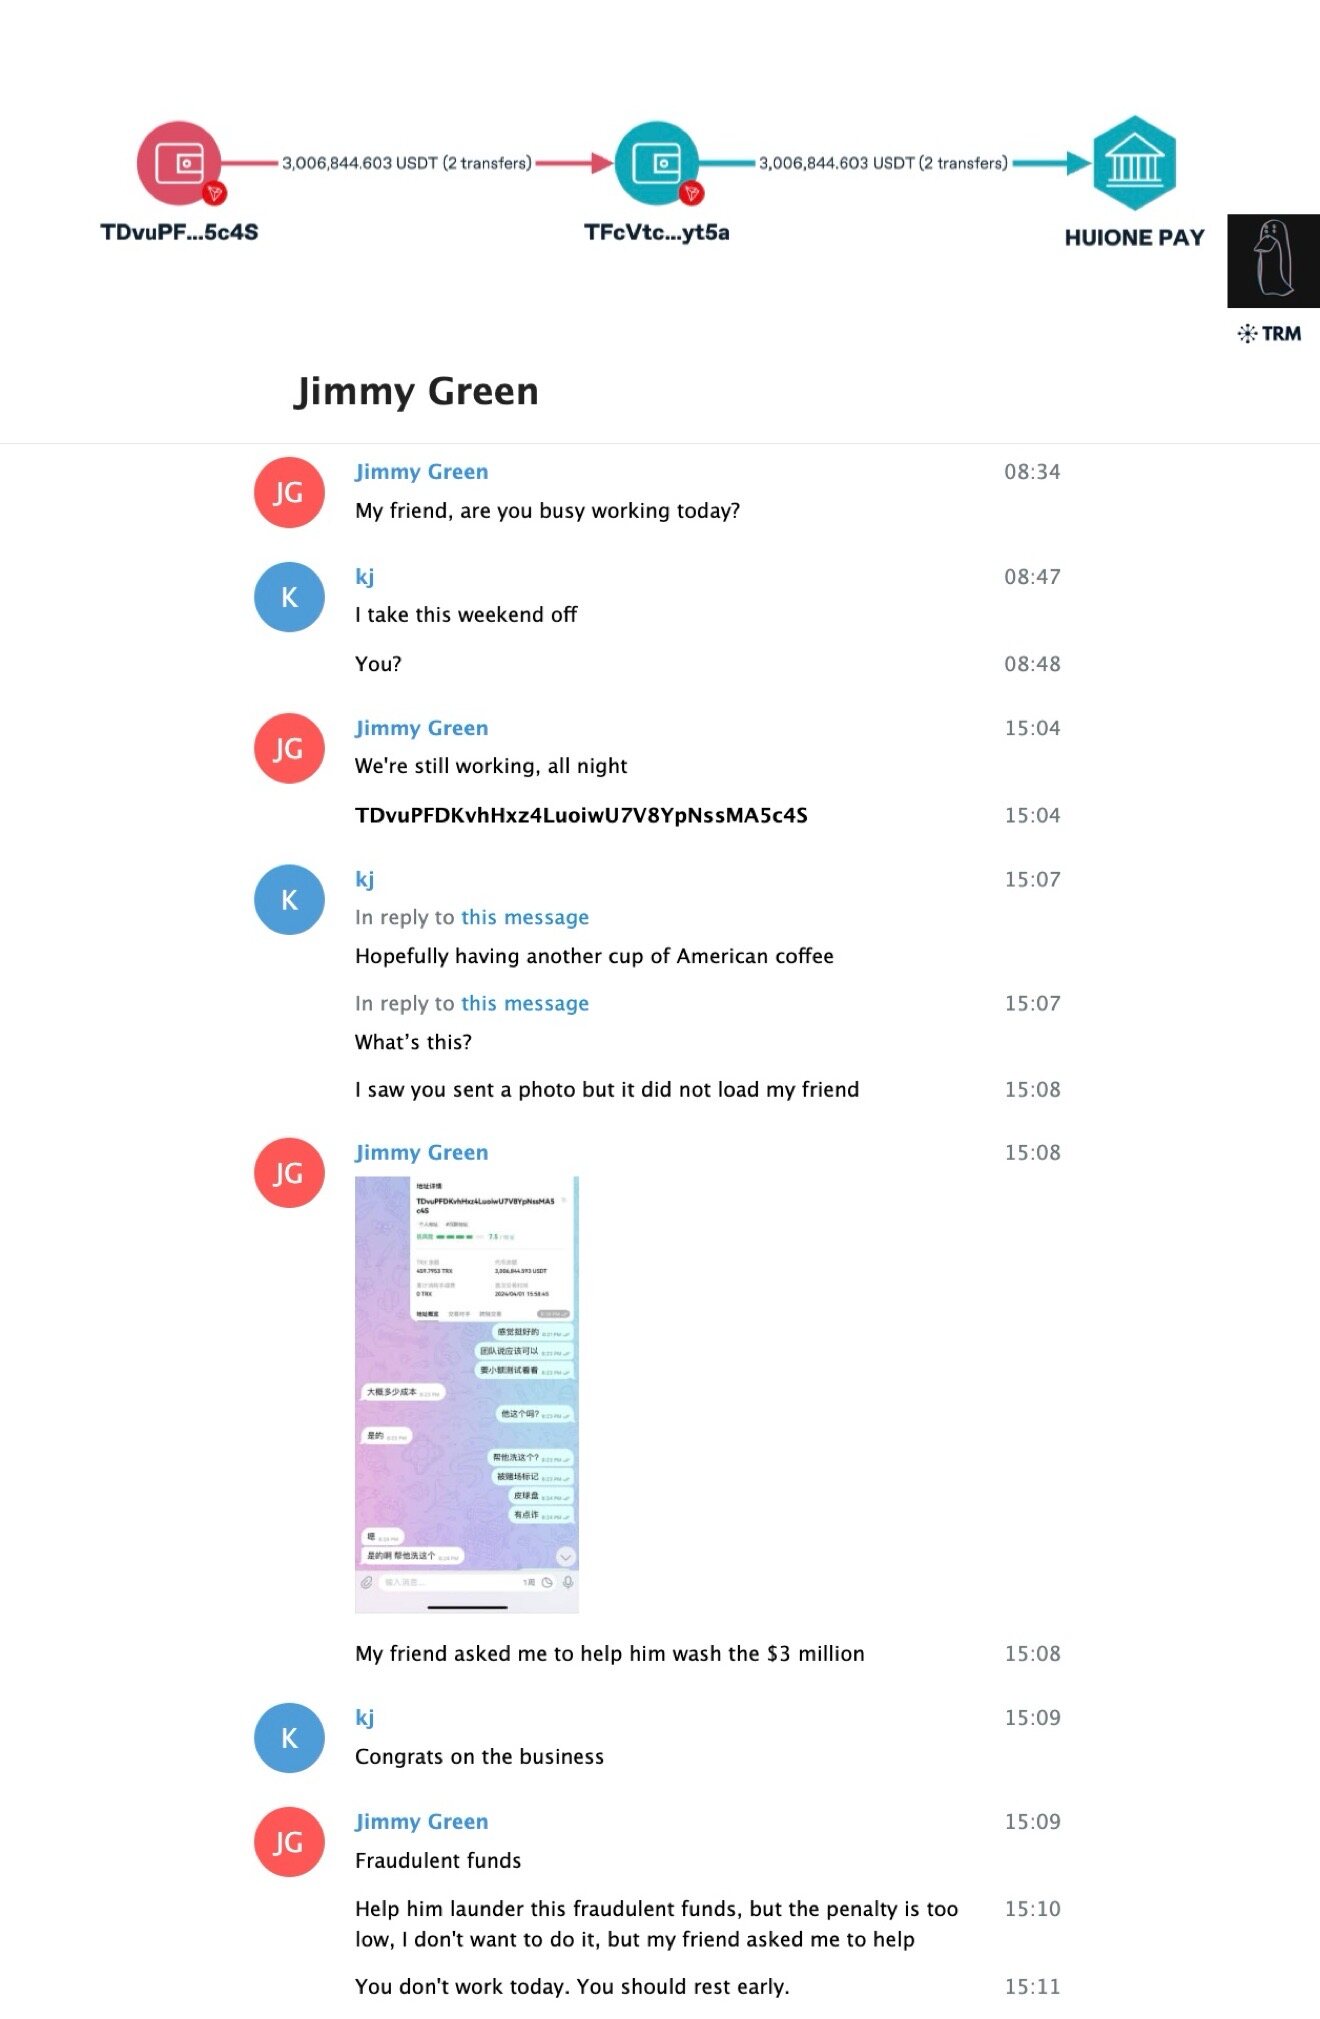
Jimmy는 또한 그들이 다른 고객을 위해 300만 달러의 사기 범죄 자금을 세탁했다고 밝혔습니다. 저는 이 자금을 후이왕 보증(Huione Guarantee)의 핫월렛으로 추적했는데, 해당 플랫폼은 현재 제재를 받고 있으며 전 회장도 체포된 상태입니다.
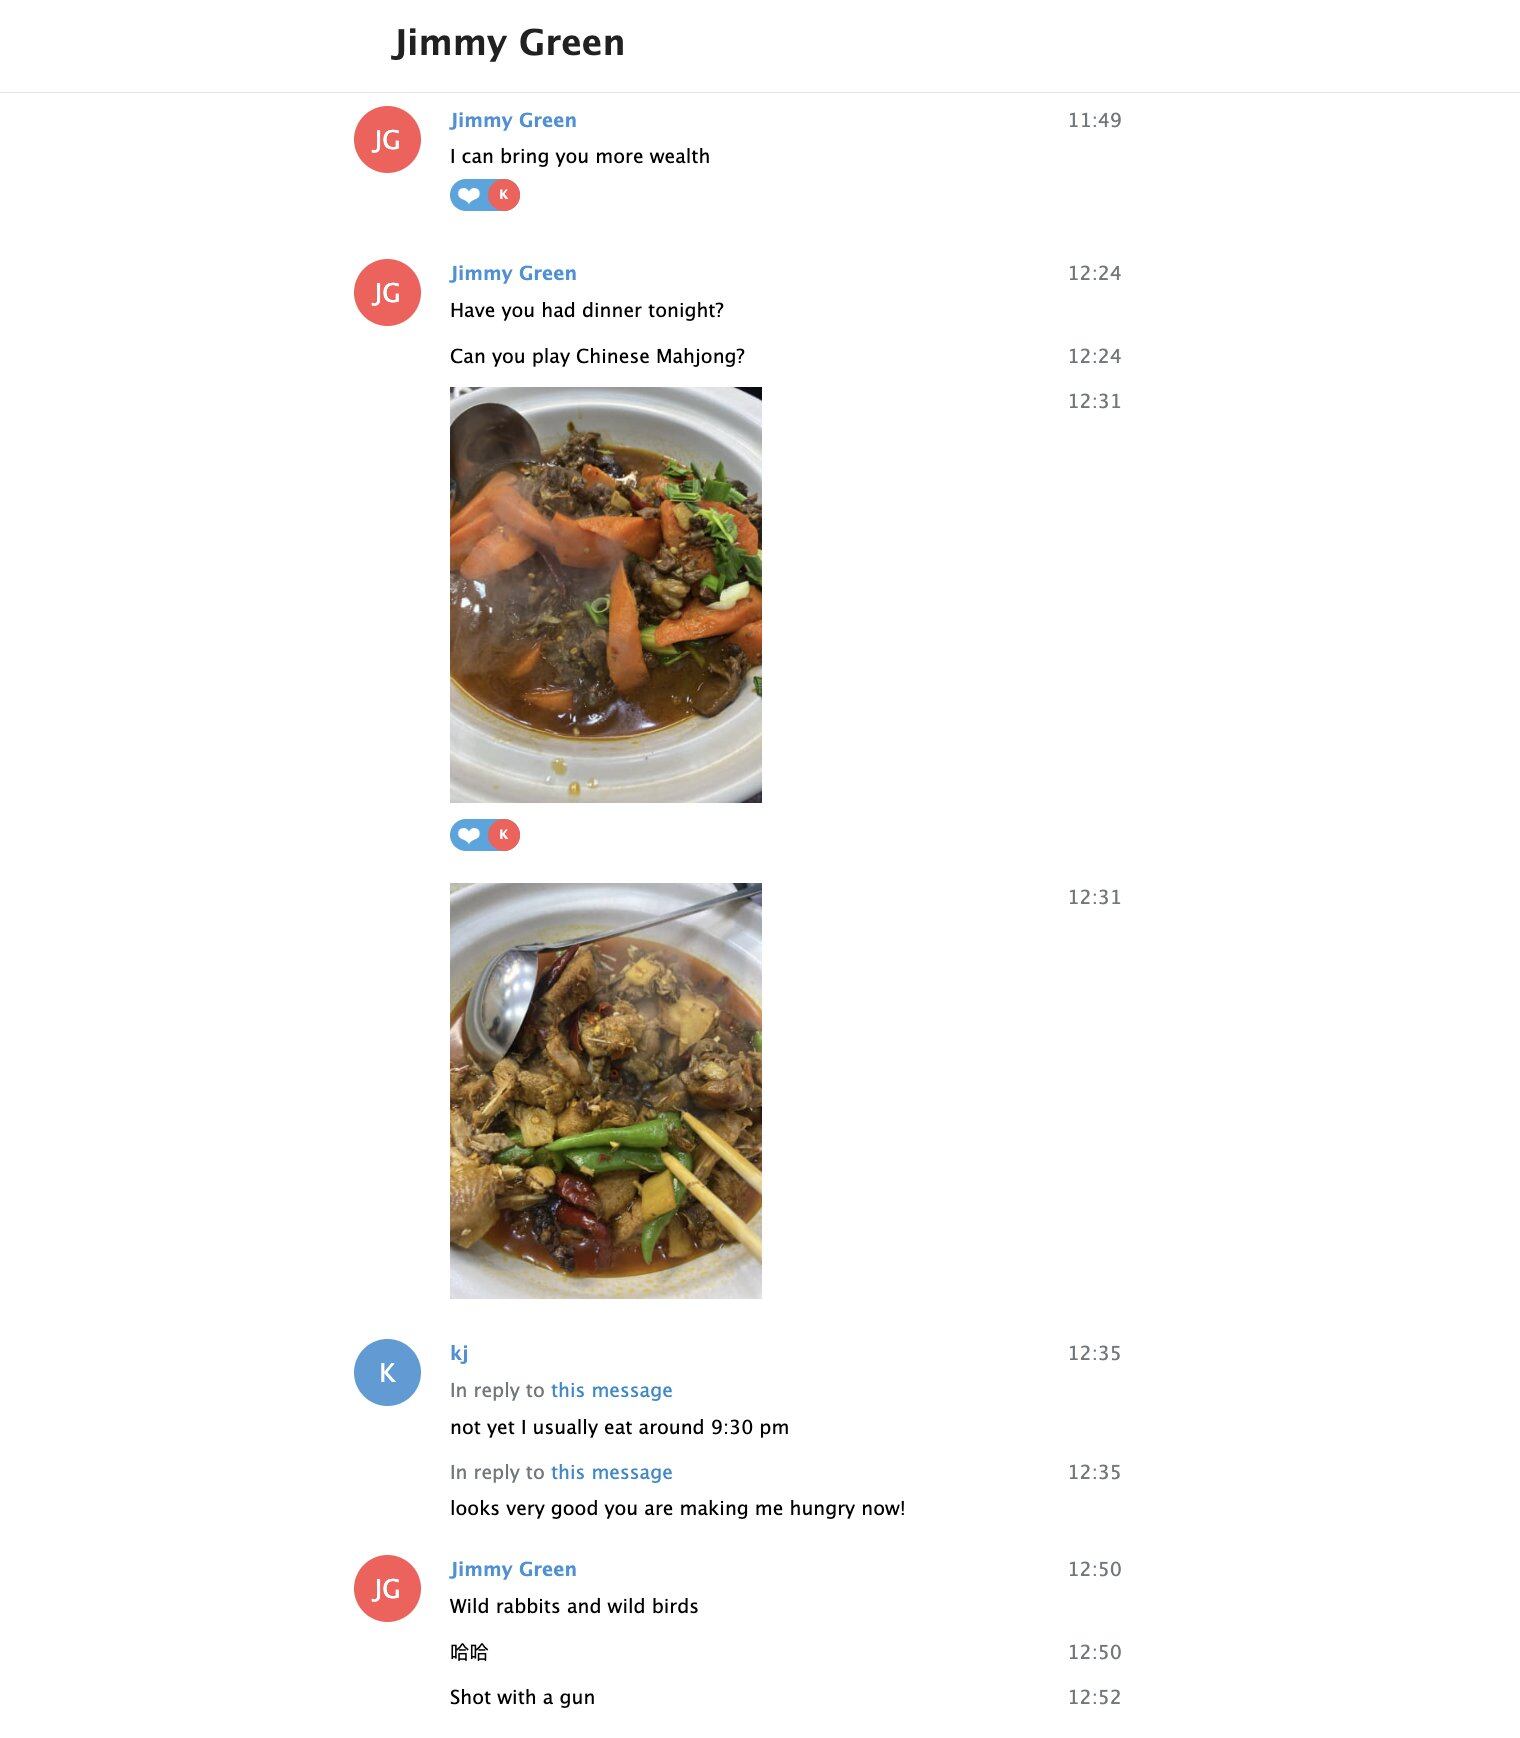
전체 소통 기간 동안, 북한을 위한 자금세탁 논의 외에도 저와 Jimmy는 많은 일상적인 잡담을 나누었습니다. 그는 마작, 야토끼 사냥, 음식, 저지방 식단, 가정생활, 그리고 디즈니랜드 휴가 등에 대해 이야기했습니다.
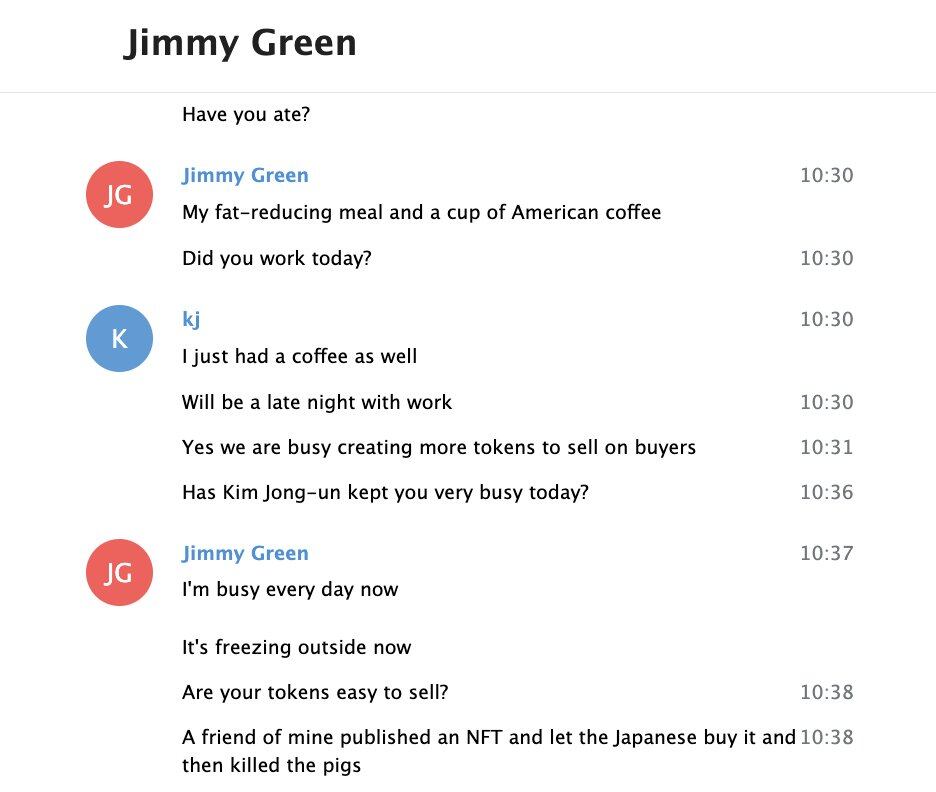
주목할 만한 점은 그의 문법이 매우 어색했다는 것인데, 아마도 번역 소프트웨어를 사용한 것 같습니다.
제가 이 글을 발표하는 이유는 재단이나 개인으로부터 자금 지원 기부를 계속 받고자 하기 때문입니다. 이는 제가 다른 사람들이 불가능하거나 비용이 너무 높다고 생각할 수 있는 특수 사건을 조사할 때 더 높은 위험을 감수할 수 있게 해줍니다.
이 사건에서 저는 34.97만 달러의 원금을 자체 부담했고, 건당 5%의 손실을 감수해야 했으며, Jimmy가 언제든 자금을 들고 도주할 위험과 범죄 조직과 직접打交道하는 데서 오는 알 수 없는 인신 위험도 감수해야 했습니다.
2022년 이후 저는 북한 해커 사건과 관련된 7,500만 달러 이상의 자금 동결을 지원했습니다. 제 조사 발견은 즉시 민간 부문의 신뢰할 수 있는 조사관과 이 사건을 담당하는 법 집행 기관에 공유되었습니다.
조사의 높은 민감성 때문에 저는 이전에 이러한 세부 사항을 더 일찍 공개할 수 없었습니다. 이것이 제 작업의 좌절스러운 측면이기도 합니다: 저는 항상 원하는 대로 조사 결과를 적시에 공개할 수 없으며, 현재도 다른 사건들의 중요한 발견들이 많이 밀려 있는 상태입니다.
만약 이 사건에 공감하시고 지원할 능력이 있으시다면, 언제든지 저에게 연락해 주시기 바랍니다.










