





AI가 수학을 정복하기 시작하자, 암호화폐 업계 전문가들은 업계 전체가 "벙커"로 피신할 것을 촉구
原创 | Odaily 星球日报(@OdailyChina)
作者|Azuma(@azuma_eth)

AI가 다시 한번 수학 분야에서 놀라운 진전을 이루었다.
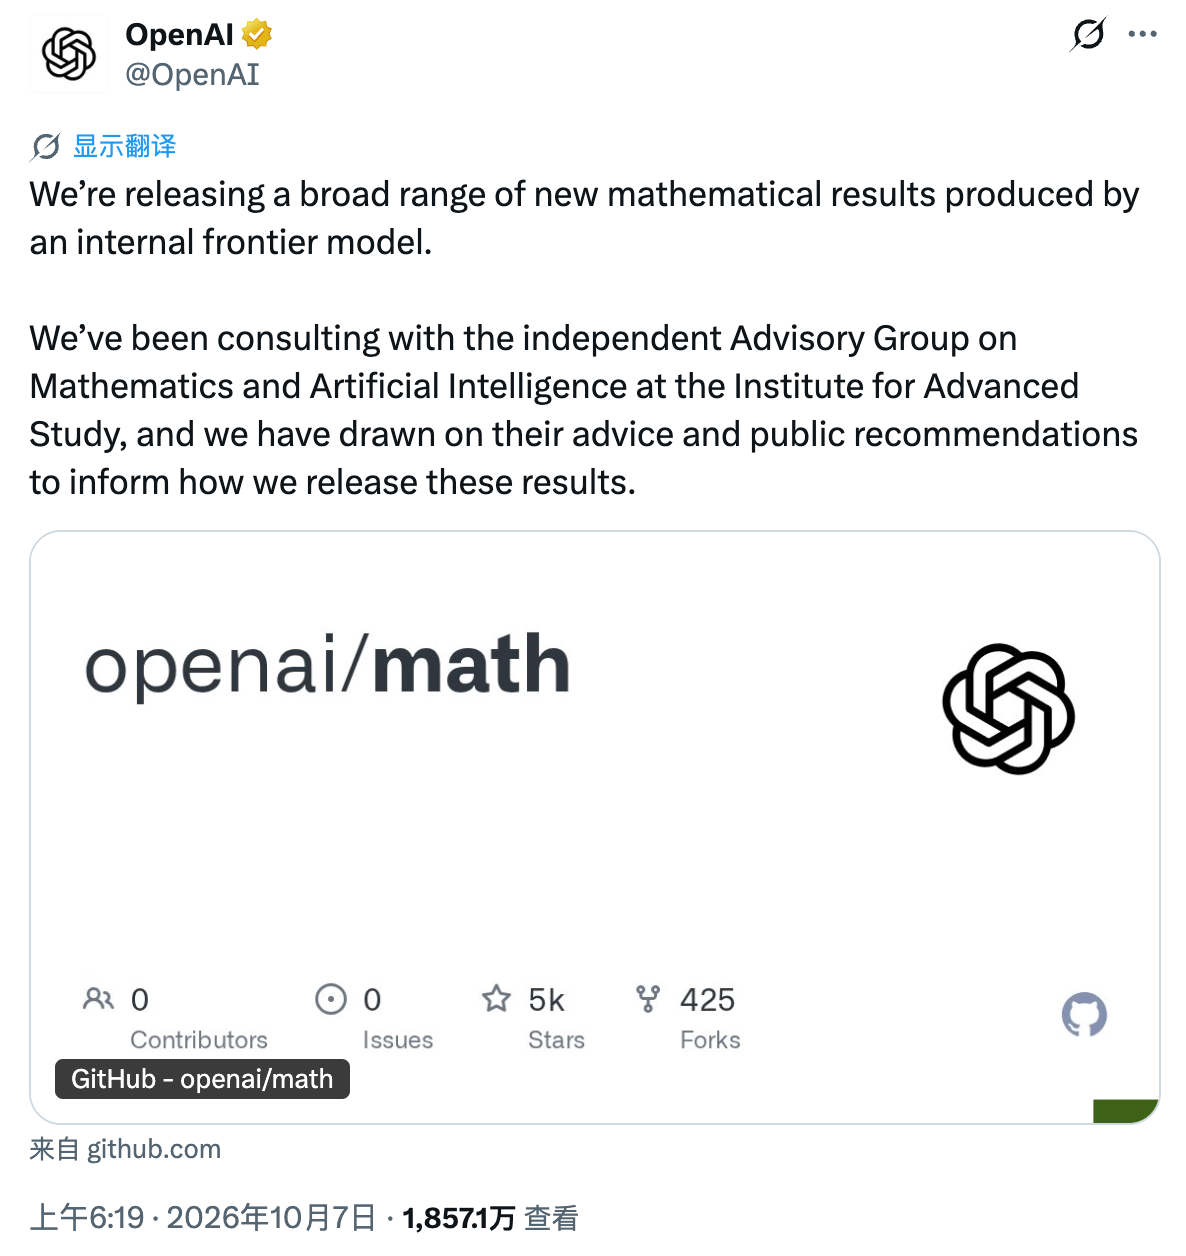
베이징 시간 10월 7일 아침, OpenAI는 자사 내부 프런티어 모델이 산출한 일련의 수학적 성과를 공개했으며, 최종적으로 Github에 722편의 원고, 372개의 성과군을 정리했다. 이는 수론, 기하학, 조합수학, 이론 컴퓨터과학 등 여러 분야를 포괄하며, 그중에는 밀른 유리점 추측과 대수적 특수화, 준 리만 가설, 힐베르트의 열 번째 문제 등 중요한 수학 방향도 포함된다. OpenAI는 전체 평가 과정에서 모델에 약 4000개의 질문을 제시했으며, 각 결과마다 평균적으로 약 3시간 분량의 ChatGPT Pro 사고에 해당하는 연산량을 사용했다고 밝혔다.
바로 그날 밤, 이더리움 재단 연구원이자 기술 대가인 Justin Drake는 상당히 급진적인 호소를 내놓았다 —— 암호화폐 업계는 이제 냉정하게 "벙커 모드"(bunker mode), 즉 자산을 이전에 한 번도 트랜잭션에 서명한 적 없는 새 주소로 점진적으로 이전하는 계획을 세워야 한다.
Drake의 논리는 매우 직접적이다. AI의 무서운 수학 능력 진화 속도로 인해 "타원 곡선 디지털 서명 알고리즘"(ECDSA)이 양자 컴퓨팅이 진정으로 성숙하기 전에破解될 수 있으며, 이는 비트코인, 이더리움 등 주류 블록체인의 계정 안전을 직접 위협할 수 있다는 것이다.
ECDSA와 "벙커 모드"
오랫동안 암호화폐 업계는 계정 안전에 관한 방어 중심을 먼 "Q-day"(양자 컴퓨팅이 현대 공개키 암호를 깨뜨리는 날)에 걸어왔다. 그러나 Drake가 이번에 경고한 것은, AI가 가져온 수학 초지능이 고전적 컴퓨팅 하드웨어 상에서 ECDSA의 사형을 앞당겨 선고할 가능성이 매우 크다는 것이다 —— 이러한 리스크의 시간 척도는 더 이상 단순히 "수십 년 후"로衡量할 수 없으며, 가장 비관적인 추론으로는 심지어 수개월, 수년 내에 발생할 수도 있다. 공격자는 아마도 대규모 GPU 클러스터를 동원하기만 하면 단 일주일 만에 개인키를 직접 역산해낼 수 있을지도 모른다.
Drake의 우려가 전혀 근거 없는 것은 아니다. AI의 수학 능력 진화 속도는 누구나目睹하는 바다. 올해 5월, OpenAI는 AI가 Erdős 단위 거리 추측에 대한 반례를 제시했다고 발표했고, 8월에는 또 한 무리의 장기 미해결 문제에 대한 진전을 공개했으며, 9월에는 내부 모델이 Navier-Stokes 밀레니엄 난제를 해결했다고 추가로 선언했고, 그리고 지금은 또 한 번 수백 개의 수학 연구 결과를 일괄 공개했다……
Drake는 자신의 호소문에서 우리가 아마도 "수주 안에 수 세기의 수학 발전을 뛰어넘는" 변곡점에 놓여 있을 수 있다고 언급했다. 만약 AI가 극히 짧은 시간 안에 인류가 오랫동안 수학 문제 난이도에 대해 내려온 판단에 도전할 수 있다면, 암호학에서 "우리가 현재 충분히 어렵다고 여기는" 문제들 역시 아직 발견되지 않은 지름길이 존재할 수 있다.
ECDSA가 특히 위험한 이유는 매우 풍부한 수학적 구조를 가지고 있기 때문이다. Schoof 알고리즘, Frobenius부터 pairing 등의 도구에 이르기까지 모두 이러한 구조 위에 세워져 있는데, 암호학적 해시 함수 설계 목표 중 하나는 바로利用 가능한 수학적 구조를 가능한 한 줄이는 것이다 —— 구조가 풍부할수록 이론적으로는 더 많은 아직 발견되지 않은 "지름길"이 존재할 수 있음을 의미한다.
따라서 Drake는 상당히 극단적이지만 그가 보기에 미리 준비할 가치가 있다고 생각하는 가설을 제시했다. 미래에 AI가 Shor 알고리즘과 유사한 고전 알고리즘을 찾아내어, 공격자가 양자 컴퓨터에 의존하지 않고도 공개 정보로부터 개인키를 빠르게 역추론할 수 있게 될 수 있다는 것이다. 만약 이런 상황이 발생한다면 ECDSA로 보호되는 자산은 직접 노출될 수 있다.
바로 이러한 배경에서 Drake는 이른바 "벙커 모드"를 제안했다. 일반 코인 보유자에게 가장 핵심적인 조언은 자산을 이전에 한 번도 트랜잭션을发起한 적 없는 새 주소로 점진적으로 이전하라는 것이다. 이렇게 해야 하는 이유는 이러한 주소의 공개키가 아직 온체인에 직접 노출되지 않았고, 주소 자체는 해시 처리만 거쳤기 때문이다. 반면 주소가 서명 트랜잭션을 완료하면 공개키가 공개될 수 있으며, 미래에 ECDSA를 겨냥한 새로운 공격이 나타날 경우 공격자는 이론적으로 더 많은利用 가능한 정보를 갖게 된다. 거래소, 수탁 기관, 오라클, L2 보안 위원회 등 핵심 서명자에 대해서는 그는 더 급진적인 조언을 제시했다. 콜드 월렛 강화, 정기적인 ECDSA 공개키 교체, 심지어 조건이 허락한다면 해시 기반 서명 방식을 사용한 멀티시그 채택까지 포함된다.
Drake는 특히 이 과정이 "천천히" 진행되어야 하며, 공포에 빠지거나 성급하게 대규모 이전을 진행해서는 안 된다고 강조했다. 이전 자체도 새로운 운영 리스크를产生할 수 있기 때문이다. 특히 보유량이 50 BTC 미만인 주소는 어느 정도 "사토시의 방패"라는 암묵적 보호를 받는다 —— 즉 사토시 나카모토 명의의, 각각 50 BTC를 보유하고 공개키가 이미 노출된 2만 개 주소이다.
Drake는 마지막으로 미래에 안전하게 벙커 모드를 탈출하려면 업계에 AI 시대에 대응할 수 있는 "포스트 AI 암호학"이 필요하다고 언급했다. 그는 해시 기반 암호학에 전면적으로 베팅하여 구조화된 수학적 가정을 완전히 회피할 것을 제안했다. 왜냐하면 뒤에某种 복잡한 수학적 구조에 의존하는 한, AI가 미래에 새로운 공격 경로를 찾아낼 수 있다고 가정해야 하기 때문이다.
Vitalik의 태도: 이전은 가능하지만 너무 성급해서는 안 된다
Drake가 경고를发出한 후, 이더리움 공동 창립자 Vitalik Buterin도 이에 대한 자신의 견해를 발표했다.
Drake의 급진적 경고에 비해 Vitalik의 태도는 분명히 더 절제되어 있다. 그는 먼저 조작이 번거롭지 않다는 전제하에 자금을 한 번도 트랜잭션에 서명한 적 없는全新 주소에 보관하는 것에 찬성한다고 명확히 밝혔지만, 오늘 당장 AI 수학 돌파구 때문에 성급하게 자산을 이전하는 것은 누구에게도 권하지 않는다고 했다. 키 이전 자체에 운영 리스크가 존재하며, 잘못된 이전은 심지어 해커 공격보다 더 큰 손실을 초래할 수 있기 때문이다.
그러나 이것이 Vitalik이 리스크를 무시할 수 있다고 생각한다는 의미는 아니다. 오히려 Vitalik은 업계가 이전에 리스크 모델에 충분히 포함되지 않았던 가능성을 진지하게 고려해야 한다고 본다 —— 타원 곡선만이 AI 가속 수학의 충격을 받을 수 있는 것이 아니라, 미래에 큰 기대를 모으는 "포스트 양자 암호학"조차도 안심할 수 없을 수 있다.
Vitalik은 특히 ML-DSA, FHE 그리고 격자 암호를 지목했다. 과거 업계는 양자 컴퓨팅이 주로 타원 곡선과 RSA를 위협할 것이며, 격자 암호 등의 방식은 차세대 안전 기반이 될 수 있다고 보편적으로 생각했다. 그러나 Vitalik은 AI 가속 수학이라는 가정 아래에서 이러한 구분이 그렇게 견고하지 않을 수 있다고 본다.
Vitalik의 설명에 따르면, 인류 역사상 이미 유사한 상황이 반복적으로 나타났다 —— 어떤 문제가 원래 극도로 높은 계산 복잡도를 필요로 한다고 여겨졌지만, 수학자들이 수십 년간 연구한 끝에 숨겨진 구조를 찾아내어破解 난이도를大幅 낮춘 것이다. 만약 AI가 원래 수십 년이 걸릴 인류의 수학 탐구를 몇 년甚至 몇 달로 압축할 수 있다면, 격자 암호에도 아직 발견되지 않은 지름길이 존재할 수 있다.
Drake와 마찬가지로 Vitalik도 순수 해시 암호학을 더 선호한다. 그의 견해로는 타원 곡선, 격자 암호 등의 방식은 모두 특정 수학적 구조 위에 세워져 있는데, 해시 함수의 설계 목표는 바로 이러한利用 가능한 구조를 가능한 한 피하는 것이다. 만약 AI의 강점이 숨겨진 수학적 구조를 발견하는 것이라면, "발견할 구조가 없는" 암호학 체계가 분명히 더 신뢰할 만하다.
그러나 순수 해시가 모든 문제를 영구적으로 해결할 수 있는 것은 아니다. 서명과 증명은 완전히 순수 해시로 전환할 수 있지만, 진정한 막힌 매듭은 공개키 암호(PKE)에 있다 —— 이는 웹사이트 보안 접속, 암호화 통신, VPN 및 전체 인터넷의 안전 기반과 관련된다. 수학 정리에 따르면, 어떠한 대수적 구조도 없는 해시 함수만으로는 공개키 암호 체계를 구축할 수 없다는 것이 이미 증명되었다. 이를 구현하려면 반드시 트랩도어를 가진 수학적 구조를 도입해야 하며, 구조가 존재하는 한 AI가 이러한 구조에서 돌파구를取得할 능력이 있다고 기본적으로 가정해야 한다 —— 이러한 현실적 곤경에 대해 Vitalik이 제시한 조언은, 격자 기반 암호 시스템이 미래에 장기적으로 이론적 안전성을 유지하게 하려면 가장 간단한 방법은 매개변수와 키 크기를 직접 열 배로 확대하는 것이라는 것이다.
운영 측면에 대한 Vitalik의 조언으로는, 사용자에게 자금을 성급하게 이전하지 말 것을 권하지 않는 것 외에도, Vitalik은 온체인 애플리케이션에 두 가지 방어 전략을 제시했다. 첫째, 프라이버시 프로토콜은 더 이상 암호화 증빙(notes)을 직접 온체인에 고정해 쓰지 말고, 가능한 한 오프체인 제3자 채널을 통해야 한다. 둘째, 멀티시그 월렛은 오프체인에서 서명 확인을 완료하는 것을 우선시하여, 서명자의 공개키가 너무 일찍 전 네트워크의 시야에 노출되는 것을 피해야 한다. 이렇게 하면 비록 기반의 ECDSA가 되돌릴 수 없는 수학적 타격을 입더라도, 멀티시그 시스템은 단지 "우아하게 강등"되어 서명 수집자가 통제하는 단일 서명 모드가 될 뿐이며, 적어도 문이 활짝 열려 누구나 임의로 출금할 수 있는 재앙적 결말보다는 낫다.
AI 시대, 업계의 안전 초석은 여전히 견고한가?
극단적 방어를 주창하는 Justin Drake든, 공학적 현실을 더 중시하는 Vitalik Buterin이든, 두 이더리움 핵심 브레인이 같은 시점에 연이어 경고를发出한 것은 실제로 전체 암호화폐 세계에 더욱 무거운 철학적 명제를 던졌다: AI가 수학 연구를 이끌기 시작할 때, 업계가 발판으로 삼는 초석은 정말 견고한가?
지난 십여 년 동안 "In Math We Trust"는 탈중앙화 신앙의底层 토템이었다. 우리는 정교하고 복잡한 대수적 구조가 견고한 피난처라고 믿는 데 익숙해졌고, 알려지지 않은破解 리스크를 먼 미래로 미뤄왔다. 그러나 OpenAI가 수백 개의 수학 추측에서 이룬 진전은 잔인하게 한 가지 사실을 드러냈다 —— 인류 눈에 비치는 "견고함"은 아마도 우리 자신의 연산 능력이 수학 미로 속에서 너무 느리게 걷고 있기 때문일 뿐이다.
AI가 수주 만에 수백 년을 뛰어넘는 속도로 취약점을 추론하기 시작하면, 공수 천평은 이미 기울어진 것이다. 미래의 방어는 어쩌면 일종의 "본연으로의 회귀" 미니멀리즘으로 나아가야 할지도 모른다. 복잡하고 정교한 구조를 숭배하는 데서, 구조라고 할 것이 전혀 없는 순수 해시 모드로 후퇴하는 것이다.
이는 어쩌면 블록체인과 인공지능의 첫 번째 진정한 의미의底层 보안 충돌일 것이다. 그 안에 놓인 일반인에게는 공포 속에서 허둥대며 당황할 필요는 없지만, 정적 안전에 대한 맹목적 미신과는 결별해야 한다. 수학 초지능이 막을 올린 새로운 주기에서,清醒을 유지하고 알려지지 않은 공격 표면에 경외심을 품는 것이야말로 온체인 자산을 보호하는 최고의 "벙커"이다.










