





跨鏈橋協議之戰:LayerZero和Chainlink,誰是王者?
本文來自substackOdaily 譯者| Moni
Odaily 譯者| Moni
Odaily 譯者| Moni
Odaily 譯者| Moni
Stargate Finance 是建立在LayerZero 基礎之上的新興跨鏈橋項目。自其跨鏈代幣橋上線之後,Twitter 上就同時出現了兩派不同的聲音,他們對於跨鏈通信協議LayerZero 產生了激烈的爭論。
為避免傳遞出一些錯誤信息以及太過主觀的信息,我的許多文章(有關IBC、Axelar 和Thorchain的)已暫時擱置了。
本文分析和總結了LayerZero 和CCIP 這兩款協議的白皮書以及他們在各大社交媒體平台上發表過的內容,希望能與讀者共享,另一方面可以解釋一些來自外界的疑惑。
當然,我發表這篇文章的目的並不是要公開批評或是攻擊上述協議以及個人,當然更不要把這當作是一種審查。我的意見將會在最後給出,注意這僅僅只是我的個人意見,你們可以有自己的判斷。如果其中有我不確定的地方或是個人理解的地方,我將會標註出來;若文章發布後存在任何不准確之處,我們也將進行更正。
接下來,文章將會根據以下幾點來進行闡述:
2、區塊鏈上的新興協議層:LayerZero
3、LayerZero 是如何工作的?
3、LayerZero 是如何工作的?
4、Chainlink 發布的跨鏈互操作性協議CCIP
二級標題
二級標題
二級標題
二級標題
二級標題
二級標題
區塊鏈上的新興協議層:LayerZero
LayerZero 是由Primo 、 Ryan Zarick 、以及著名的前Sushi 開發人員(兼Tokemak 顧問)0xMaki 開發的。以下是從白皮書中摘錄的部分內容:
“LayerZero,第一個去信任的全鏈互操作性協議,它提供了一個強大的低級通信原語,在此基礎上可以構建各種跨鏈應用程序。通過這個新原語,開發人員可以構建無縫連接的跨鏈應用程序,如跨鏈DEX 或是多鏈收益聚合平台,而無需再依賴受信任託管人或是中間交易。”
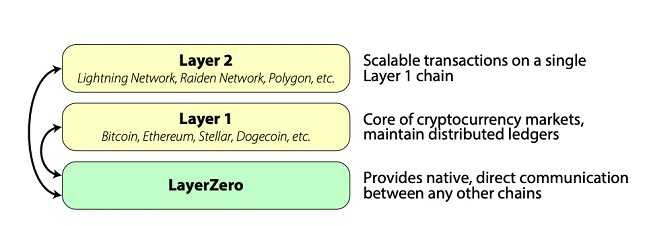
這裡所說的“去信任”指的是用戶不必再信任任何人或是組織,而可以進行誠實操作,作為協議的一部分,智能合約和代碼將能確保執行的交易不會被不良行為者所利用,除了你最初的目標其它事情都是無法完成的。這個我們稍後會討論。
注意,LayerZero 不是區塊鏈而是一種協議,主要通過“超輕量客戶端”在鏈下運行,這些“超輕量客戶端”其實就是建立在可以進行互連的鏈上的智能合約。這些鏈包括L2 和L1,以及後來出現的非EVM 以及EVM。
LayerZero 帶來的第一個也是最簡單的用例便是跨鏈橋接。由於會涉及到風險以及其它一些問題,因此把橋接做好是一件非常難的事,而LayerZero 橋接基礎設施(現在Stargate 正在使用)則大大減少了這些問題的發生。
“橋接”給人留下的印象通常不是那麼美好——從一個EVM 鏈(比如以太坊)到另一個鏈(比如Fantom)經常會比較困難。這主要是由於目前的一些鏈橋經常會遭受交易卡頓、缺乏流動性、滑點和高額費用的困擾,更不用說智能合約風險或是黑客攻擊了。儘管有時候會使用CEX 來做替代方案,但這並不是長久之計,而且顯然也不太安全(因為“如果密鑰不在你手上,代幣就不屬於你”)。
最近發布的建立在LayerZero 之上的Stargate Finance 的確將焦點放在了區塊鏈開發這一領域。其白皮書上這樣寫道:
“現有的DEX 實現了將用戶代幣轉換為特定協議的代幣,這些代幣通過中間共識層實現了交易共識。儘管中間共識層通常會比較安全,但仍然需要用戶通過信任側鏈來實現代幣的轉移。”
目前,擁有自己的區塊鏈以及中間代幣的橋接協議有Synapse(n<代幣> 池,例如nETH-ETH 、 nUSD-stablecoins)、Thorchain(RUNE 對)、AnySwap/Multichain 等。這些協議的確也為用戶提供了一部分解決方案。
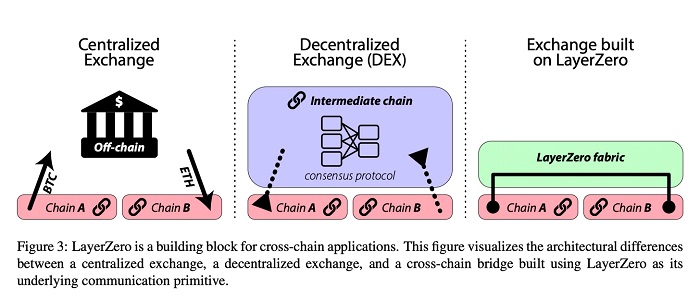
然而,現有的DEX 解決方案其實並不理想,因為涉及到兩次中間交易——一次是將發送者的代幣轉換為中間代幣,另一次是將中間代幣轉換為接收者鏈上的“真實”代幣。除此之外,用戶還必須完全信任中間共識層,該共識層會在源鏈上確認交易並將鑄造代幣的意圖傳達給目標鏈。儘管現有的交易所確實支持跨鏈代幣轉移,但這樣做的代價是會增加複雜性以及成本。
二級標題
二級標題
LayerZero 是如何工作的?
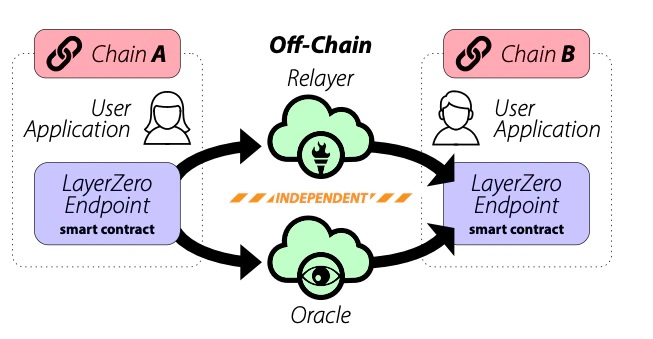 LayerZero 是如何工作的?
LayerZero Endpoint 存在於每條(LayerZero 支持的)鏈上,任何有LayerZero Endpoint 的鏈之間都可以進行跨鏈交易。從本質上講,這創建了一個完全連接的網絡,其中每個節點都可以直接連接到其他每個節點上。實現了使用少量模板代碼,支持任何一個區塊鏈。
LayerZero 將他們在輕量級鏈上的客戶端稱為“LayerZero Endpoints”。它們由智能合約組成,具有三個主要功能:
1、溝通
2、驗證
3、網絡
為簡單起見,我將上述客戶端稱為“endpoint'”,接下來舉一個簡單的例子:
1、在A 鏈上進行跨鏈操作(如以太坊借貸協議中的質押資產,向同樣的借貸協議Polygon 借入USDC),並發送到endpoint。
2、endpoint 向中繼器和預言機發送信息——這兩個實體都是獨立的,並且都是鏈下的。
3、由預言機來確認區塊頭(測試網上的預言機是Chainlink)。
4、由中繼器確認A 鏈上的交易(它的功能類似於預言機,但會尋找不同的數據位)。
5 、假設一切正常,那麼A鏈上的其餘操作將會在B 鏈上實現(USDC 將會在Polygon 的錢包中收到)。
注意,一旦中繼器或是預言機之間的信息傳遞出現任何爭議,那麼智能合約將會暫停且不會提交給B 鏈。為了確保信息的有效傳遞,要求任何使用LayerZero 協議發送消息的中繼器和預言機必須彼此獨立。從理論上來說,LayerZero協議本身不需要任何特定的中繼器,用戶甚至可以實現自給自足的中繼服務。但相互獨立的這種設計可以讓用戶確信預言機不會與中繼器勾結作惡,從而實現去信任化的驗證交付。
我將會在後面的文章中繼續討論上面的白皮書內容以及去信任化假設。
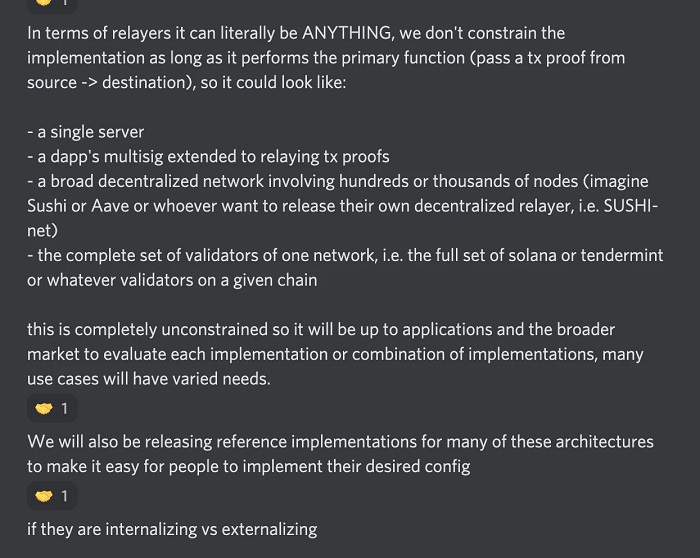
其實每個去中心化應用都有多個可編程和可修改的參數。從理論上來看,他們可以只使用LayerZero endpoint,但也可以使用與LayerZero 不同的中繼器,以及與Chainlink 不同的預言機。
二級標題
二級標題
二級標題
Chainlink 發布的跨鏈互操作性協議CCIP
Sergey Nazarov 是Chainlink 首席執行官兼聯合創始人,他於2021 年8 月在Chainlink主辦的第二屆智能合約峰會SmartCon上發布了跨鏈互操作性協議CCIP 。與此同時, Chainlink 的官方網站也發布了這一重要信息。
此外,Aylo 在twitter 上發表了一篇精彩的帖子,很好地總結了CCIP 和它的價值主張。
自2017 年以來,Chainlink一直在構建更為廣泛的鏈下中間層基礎設施,而CCIP 則與該基礎設施完美匹配,並將利用鏈下報告(OCR) 和去中心化預言機網絡(DONS) 等一些現有的創新技術來實現高吞吐量的鏈下計算,而不僅是簡簡單單的預言機函數。
到目前為止,我們對於CCIP 的大部分了解在下面的視頻中都有做分析,不僅如此該視頻還介紹了與當前Chainlink 基礎設施相關的一些基礎知識。
跨鏈互操作性協議CCIP 為開發人員提供了一個通用的開放性標準,在此標准上開發者可以構建跨多鏈發送消息、傳輸代幣、發起操作的應用以及提供安全性服務。
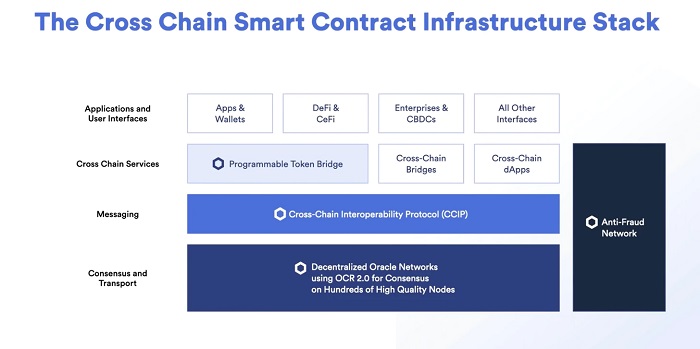
CCIP 的功能包括所有以上提到的內容以及與LayerZero 相關的功能,其中就包括一個可編程的代幣橋,用以構建與Stargate Finance 類似的去中心化應用。此外,CCIP 還有一個創新,那就是創建了“混合型智能合約”,這使得鏈上和鏈下的智能合約能夠同時跨鏈執行。
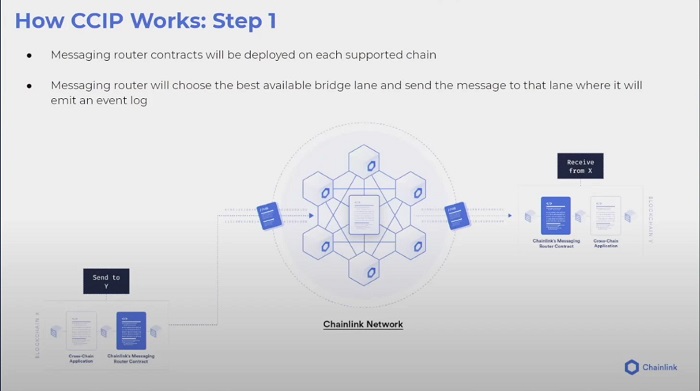
與LayerZero Endpoint 相對應的CCIP 被稱為是“消息路由器智能合約”,接下來我將其稱為MRSC。
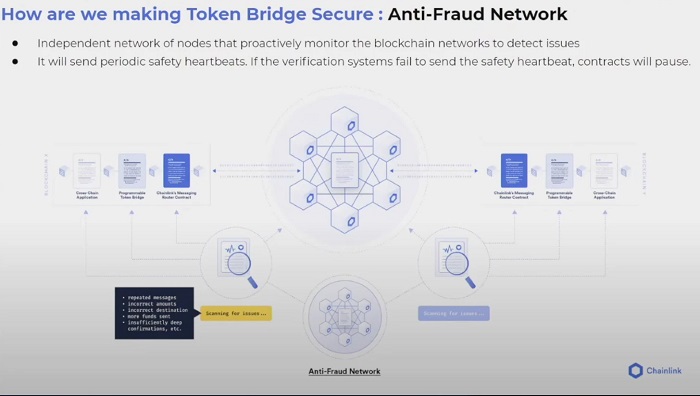
在CCIP 中,中繼器和預言機的功能並沒有顯著區別,兩者都是由Chainlink DONS 完成的,在將信息從A鏈(通過MRSC)傳遞到B鏈(通過MRSC)之前,信息必須要匹配且準確。在我看來,這可能比LayerZero 的設計理念更安全,我將會在稍後討論這個問題。
除了有著與LayerZero 類似的功能之外,CCIP 還具有反欺詐功能。那些處理跨鏈交易的節點都是單獨的,一旦檢測到執行的交易消息與交易中的A鏈狀態有不一致時,智能合約功能將會被暫停。
二級標題
二級標題
二級標題
有關的一些爭議第一個,也是最重要的一個事情需要明確:目前該鏈上的預言機不是Chainlink(詳情請參閱)。
此文
此文
由於當前的預言機還不是去中心化的,也未經過實戰測試,這也意味著被黑客攻擊的可能性很高。然而好消息是:經LayerZero 開發人員之一的Primo 確認,與測試網一樣,Chainlink 將很快成為首選預言機。但在那之前,LayerZero 將會承受一定的風險。
接下來,再說說中繼器。
中繼器是獨立於預言機的獨立實體,白皮書指出,中繼器可以確保去信任且更安全的交易,不過我認為這一點還有待商榷。
首先,很難確保中繼器是獨立的實體。由於去中心化應用可以選擇他們自己的預言機和中繼器(無許可),因此惡意攻擊是可能發生的,比如選擇的預言機和中繼器勾結作惡。想像一下一個資產假裝橋接的行為:在B鏈上鑄造資產的同時可以將它們仍然保留在A鏈上,所以這樣的勾結是很有可能發生的。
實際上,這與在任何去中心化應用上存在的風險都是一樣的。此外,幾乎可以肯定的是,每個去中心化應用都會使用Chainlink 當作自己的預言機。這樣的話,一旦中繼器出現了惡意行為(被黑客入侵或是未按預期進行工作),Chainlink 預言機將會進行攔截,阻止在原鏈上發生的任何重大損失。
此處還必須做出一些假設,假設Chainlink 能成為實現兩種功能(預言機和中繼器)的有效且現實的替代方案,那麼會出現以下情況:
1、Chainlink 節點是容易出錯的(沒有一個系統是完美的,而久經考驗的協議出現這個明顯的錯誤並不是預言機的問題,而是人為導致的:2020 年2 月,該預言機就對白銀與黃金的價格進行了錯誤餵價,而團隊已將少量損失的資金填補了上去)。
2、Chainlink 節點沒有足夠的激勵措施來防止惡意行為者提供錯誤的預言機數據(DONs 系統意味著在一個龐大的集合中,大多數節點必須相互勾結,違背自己的利益,與此同時那些成熟的參與者會因此類行為而遭受巨大的聲譽損害)。
3、與Chainlink 節點相比,獨立於預言機系統的中繼器系統(由於顯而易見的原因,在所有重要的去中心化應用中採用的都是Chainlink )可以更受信任(或是“去信任” )。
二級標題
二級標題
二級標題
到底哪個協議更勝一籌呢?
坦率地說,關於這個問題真的是仁者見仁智者見智了,因為每個人都可以得出自己的結論。重申一下,由於CCIP 的白皮書尚未發布,因此目前大部分與CCIP的相關信息都來自於我與其開發人員的交流以及在網上參考了一些有關Chainlink CCIP 的信息。
綜上所述,我認為將中繼器和預言機分開其實並不重要,除非做得非常好,否則可能會造成不必要的麻煩。在這一點上,我認為LayerZero 至少在分片安全性方面還是具有優勢的。
我們再回到兩派的爭論上來,假設LayerZero 和CCIP 在中繼器及預言機功能方面同樣優秀。那麼還有什麼能用來分出勝負呢?
1、實現其功能的鏈上智能合約(LayerZero endpoints與CCIP MRSC)
2、CCIP的反欺詐網絡
3、聲譽
二級標題
二級標題
二級標題
最後的一點想法
表現更好,並不意味著更成功。
儘管我以上的觀點比較傾向於支持CCIP,但這並不意味著CCIP 就一定會更成功。通常情況下,誰能最先打入市場、有更好的宣傳、更好的網絡效應,同時還能做得“足夠好”,那麼誰的技術才能被最廣泛的採用。在這方面大家可以去看下一個很好的例子—— VHS 與Betamax的錄像機制式之戰。
也許,整個去中心化領域還沒有真正為跨鏈去中心化應用做好準備,這時候如果有一個完全不一樣的更優化的東西出現,說不定就會勝出。在這不得不提IBC(Inter-Blockchain Communication Protocol 鏈間通信協議) ——一個真正的競爭者,而且很可能會成為終結者(LayerZero 和CCIP 或許不這麼認為)。
其實,對於以太坊上一些DeFi 1.0 借貸協議普遍採用CCIP 的做法,社區早已產生了異議。我認為,接下來可能某些DeFi 協議將會選擇LayerZero,而其他去中心化應用將會相繼效仿。而一旦他們選擇了LayerZero,那麼CCIP 將會很難再迎頭趕上了。
相關閱讀:
相關閱讀:相關閱讀:










