





SEC 重寫加密資產託管規則:基金、自託管與州信託公司進入同一框架
圖 1|美國證券交易委員會總部,本文草案由 SEC 發布
加密資產進入基金和投資顧問業務後,最難落地的環節之一始終是託管。傳統證券可以登記在銀行、券商或專門託管機構的帳戶裡,資產權利、帳簿和監管責任相對清楚。加密資產依賴私鑰控制,市場上能夠支持的託管機構又未必覆蓋所有代幣和網路。新資產上線速度遠快於機構託管產品的審批與技術接入速度。
2026 年 10 月 1 日,美國證券交易委員會發布擬議規則 IA-7023 和 IC-36353,為註冊投資顧問和受監管基金設計了新的加密資產託管框架。草案允許投顧在嚴格條件下直接保管客戶加密資產,也為州特許信託公司提供明確入口,同時更新原有的基金和投顧託管規則。
草案使用了「self-custody」一詞。這裡的主體是投資顧問或基金的投資顧問,資產仍由專業機構為客戶保管。監管設計的重點,是當市場上缺少適合的外部託管人時,投顧怎樣證明自己具備相同等級的控制、審計和資產隔離能力。
一、規則先解決誰可以保管
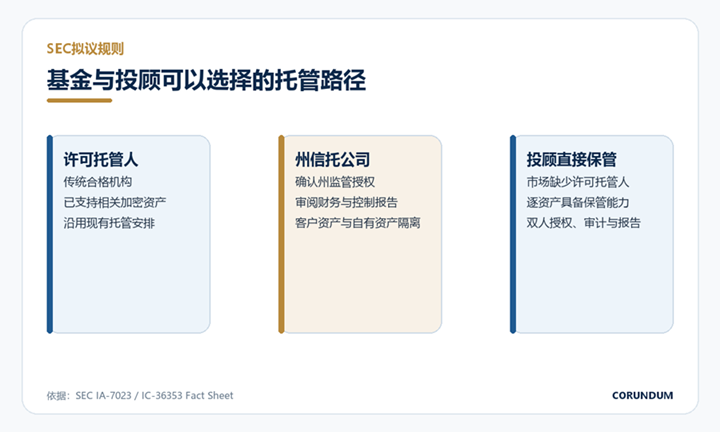
圖 3|SEC 草案下加密資產託管的三條主要路徑
現行《1940 年投資顧問法》託管規則適用於投顧擁有託管權的客戶資金和證券,《1940 年投資公司法》託管規則則覆蓋基金持有的證券及類似投資。銀行、券商等傳統機構構成常見的許可託管人。加密市場出現後,州特許的有限目的信託公司開始提供託管服務,但其是否符合聯邦規則中的「銀行」定義,需要結合州法和聯邦法逐案判斷。
資產覆蓋也是現實障礙。大型託管機構會優先支持流動性較高、技術成熟的網路,新發行代幣、質押資產或結構特殊的鏈上權利可能長期缺少服務。基金即使形成投資判斷,也可能因為沒有可接受的託管路徑而放棄交易。
SEC 草案給出三種選擇。已有合格託管人能夠支持資產時,基金和投顧繼續使用傳統路徑;州信託公司可以在滿足專項盡調與隔離要求後承接加密資產;確實找不到許可託管人時,投顧可以采用受條件約束的直接保管。三條路徑共同服務於同一個目標:讓資產控制權、客戶權益和責任主體保持可識別。
機構在投資審批階段就要確定擬採用的路徑,因為託管成本、交易時點和資產服務能力會直接影響基金能否執行策略。託管安排將與投資決策同步進入內部審議。
規則適用範圍與投顧和基金的法定託管義務相連。它沒有一次性重寫所有加密資產的證券屬性,也沒有把每一種代幣放進同一分類。某項資產是否屬於基金規則中的證券或類似投資,仍要結合產品權利和具體交易判斷。
二、投顧直接保管需要一整套控制系統
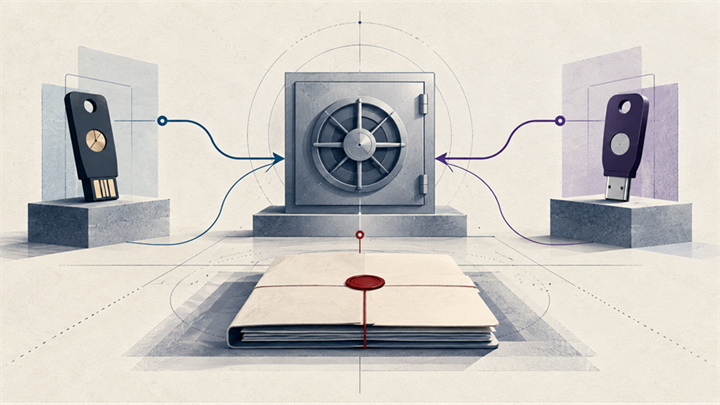
圖 2|機構自託管把兩把安全密鑰、資產保管與文件審計放進同一控制系統
投顧選擇直接保管前,必須認定市場上沒有能夠保管該資產的許可託管人,並留下書面依據。這個判斷在開始自託管前完成,之後至少每季度更新一次。外部託管服務一旦可用,投顧需要重新評估原有安排。
草案要求投顧逐項確認自己掌握相關資產的保管知識,並記錄判斷基礎。不同區塊鏈的私鑰格式、交易授權、合約升級和資產恢復方式差異很大,機構不能用一套籠統的「數位資產安全政策」覆蓋所有資產。保管系統至少要應對遺失、盜竊、誤用和挪用風險,並每年檢查一次實際運行效果。
私鑰管理被寫進核心控制。每筆加密資產交易需要至少兩人共同授權,減少單個人員可以獨立轉走資產的機會。客戶資產還要進入只存放該客戶資產的鏈上位址,機構依靠位址分隔保持客戶之間的帳目邊界。錢包標籤、鏈上餘額和內部客戶帳簿必須持續對應。
網路安全控制同樣每年至少複核一次。這裡覆蓋硬體設備、簽名環境、存取權限、備份恢復、供應商管理和事件響應。一次鏈上轉帳很短,背後的控制鏈條卻會涉及多個系統和人員。投顧需要證明每個授權動作都能夠追溯到具體客戶、交易指令和批准記錄。
三、自託管的門檻從私鑰延伸到公司治理
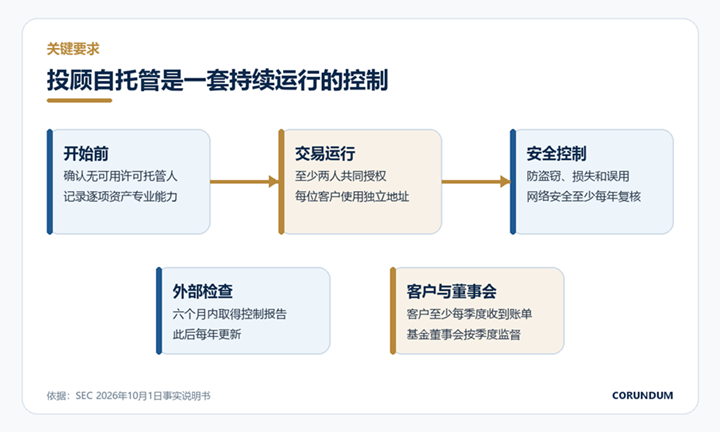
圖 4|投顧自託管需要持續滿足的主要控制要求
SEC 把獨立審計嵌入自託管流程。投顧開始直接保管加密資產後六個月內,需要取得獨立公共會計師出具的內部控制報告,此後每年更新。報告關注託管服務相關控制目標及其運行情況,私鑰安全從技術團隊的內部事項變成外部專業機構可檢查的治理事項。
客戶至少每季度收到一次帳戶報表。報表需要與鏈上位址、內部總帳和交易歷史保持一致。鏈上記錄可以證明某個位址發生了什麼,卻不會自動說明位址屬於哪位客戶、交易經過誰授權、餘額受何種合約保護。帳戶報表承擔了把公開鏈數據轉換成客戶權利記錄的工作。
投顧還要與客戶書面約定,把直接保管的每項加密資產作為適用州法下的「金融資產」處理。這個安排借用了《統一商法典》第 8 編的證券持有結構,讓客戶在中介機構持有資產時獲得更清楚的財產權和優先順位保護。具體效果取決於協議、帳戶結構和適用州法,合約文本會成為託管設計的一部分。
基金使用投顧自託管時,董事會承擔額外監督。董事會在開始時及之後每季度審閱「沒有可用許可託管人」的書面報告,並在開始自託管前及以後每年判斷該資產是否受到合理注意。董事會由此需要理解資產技術、外部市場和投顧控制,而非只批准一項概括性的託管政策。
四、州信託公司獲得了更清楚的入口
州特許信託公司是美國加密託管市場的重要參與者。SEC 草案允許投顧和受監管基金把加密資產交給這類機構,但要求客戶在簽約前完成專項盡調,並至少每年複核一次。
盡調首先確認信託公司是否獲得相關州銀行監管機構授權。投顧或基金還要評估其書面保管制度是否覆蓋盜竊、損失、誤用和挪用風險,並取得最近一期經審計財務報表與內部控制報告。工作重點從「持有一張州牌照」延伸到資本、控制和實際服務能力。
州信託公司必須把客戶及基金的加密資產與自身資產隔離。對於鏈上錢包,這意味著位址、錢包權限和內部記錄能夠識別客戶權益;對於質押、分叉、空投或網路遷移,還要在合約裡說明新資產和操作權如何處理。資產隔離會直接影響機構破產或發生運營事故時客戶的追索路徑。
這套規則也會拉開託管機構之間的差距。能夠提供審計報告、財務透明度、逐客戶分離和多鏈運營的信託公司,更容易進入投顧和基金的供應商名單。規模較小的服務商需要承擔持續審計、系統改造和合規人員成本,市場份額可能進一步向少數機構集中。
五、記錄、交易權限和傳統託管規則一併更新
草案同時處理了傳統規則中的幾項舊問題。SEC 計劃更新券商為基金提供託管時的條件,明確商業發展公司可以使用相關基金託管規則,並調整基金審計財務報表的交付期限。這部分改革覆蓋的範圍超過加密資產。
投資顧問規則擬增加與自主交易權限、長期授權書和無意取得託管權有關的例外。客戶給予投顧交易權限時,帳戶控制方式可能讓投顧在技術上觸及資金;新規則嘗試根據實際風險區分正常交易權限與完整託管權,減少形式上的重複義務。
記錄保存也接入區塊鏈。符合條件的鏈上記錄可以滿足投顧法和投資公司法下的保存要求,機構仍要保證記錄可檢索、可複製並與客戶身份對應。雜湊值或區塊瀏覽器連結只能證明鏈上數據存在,完整檔案還應保留授權、估值、客戶指令和異常處理材料。
資產服務會讓記錄更加複雜。質押獎勵、協議升級、分叉和空投可能改變客戶持倉,投顧需要提前決定是否參與、由誰批准以及新資產怎樣歸屬。每一次鏈上操作都會同時影響保管、估值和客戶報告,政策文件應當把技術事件翻譯成明確的業務流程。
Form ADV 和 Form N-CEN 將增加有關加密資產託管和代幣化基金份額的資訊。監管機構可以據此了解哪些投顧採用直接保管、哪些基金依賴州信託公司、資產集中在哪些網路。分散在個別檢查中的資訊會逐漸形成可比較的數據集。
六、市場會重新計算託管服務的成本
對投資顧問而言,直接保管帶來了資產選擇空間,也帶來持續投入。雙人授權、獨立位址、網路安全複核、內部控制報告和季度判斷都會進入固定成本。只有當某項資產確實缺少外部託管服務,且投資價值足以覆蓋這些成本時,自託管才具有商業可行性。
基金董事會需要建立新的審議節奏。託管人可用性會隨市場變化,某條鏈今天缺少機構服務,幾個月後可能已經出現合格供應商。董事會需要看到服務範圍、報價、保險和控制報告的比較材料,季度會議也會增加技術和運營議題。
外部託管機構則獲得新的產品方向。支持更多網路、縮短資產接入時間、提供逐客戶位址和標準化控制報告,可以直接減少投顧採用自託管的理由。託管服務的競爭會從「能否保存私鑰」擴展到審計、法律結構、資產服務和監管數據輸出。
保險與責任條款也會進入採購比較。私鑰失竊、內部人員違規、智能合約故障和網路停擺造成的損失來源不同,保單覆蓋範圍與託管合約責任未必一致。基金和投顧需要核對免賠額、賠償上限、分包商責任和索賠程序,把事故發生後的資金來源提前寫清楚。
草案目前仍處於徵求意見階段,意見期將在文件刊登《聯邦公報》後持續 60 天。市場會重點討論季度可用性判斷、逐客戶位址、兩人共同授權和州信託盡調的實施成本。最終文本還可能調整具體條件。
SEC 這次選擇從日常控制進入加密資產託管。私鑰依然重要,真正決定機構能否長期保管資產的,是授權、隔離、審計、董事會監督和客戶記錄能否連成一套持續運行的制度。加密託管由此更接近傳統基金治理,同時保留了針對鏈上資產技術特徵的操作要求。
本文僅用於法律、政策及行業研究交流,旨在對數位金融、穩定幣、數位資產及相關監管動態進行客觀分析,不構成任何形式的投資建議、法律意見、稅務意見或其他專業建議,也不構成任何金融產品、數位資產或商業項目的推薦、宣傳或招攬。文中涉及的監管規則、市場數據及機構資訊主要來源於公開資料,可能因法律法規、監管政策、市場環境及項目進展變化而發生調整,請讀者結合最新公開資訊獨立判斷,並遵守所在國家或地區適用的法律法規。作者及發布平台不對任何因依賴本文內容所產生的投資、交易或其他商業決策承擔責任。










